فریب بزرگ لنوو؛ فلشمموری امنیتی که در واقع یک کارت حافظه معمولی است
بررسیهای تخصصی نشان میدهد فلشدرایوهای اثر انگشتی لنوو بدون رمزنگاری واقعی، دادهها را روی یک کارت حافظه معمولی ذخیره میکنند. بررسیهای فنی یک کارشناس مهندسی معکوس نشان داد فلش مموری مجهز به حسگر اثر انگشت لنوو که با تبلیغ رمزنگاری سختافزاری AES-256 به فرو…
خلاصه تحلیلی خبر
بررسیهای تخصصی نشان میدهد فلشدرایوهای اثر انگشتی لنوو بدون رمزنگاری واقعی، دادهها را روی یک کارت حافظه معمولی ذخیره میکنند. بررسیهای فنی یک کارشناس مهندسی معکوس نشان داد فلش مموری مجهز به حسگر اثر انگشت لنوو که با تبلیغ رمزنگاری سختافزاری AES-256 به فرو…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، لنوو، رمزنگاری، نشان، کارت
بررسیهای تخصصی نشان میدهد فلشدرایوهای اثر انگشتی لنوو بدون رمزنگاری واقعی، دادهها را روی یک کارت حافظه معمولی ذخیره میکنند.
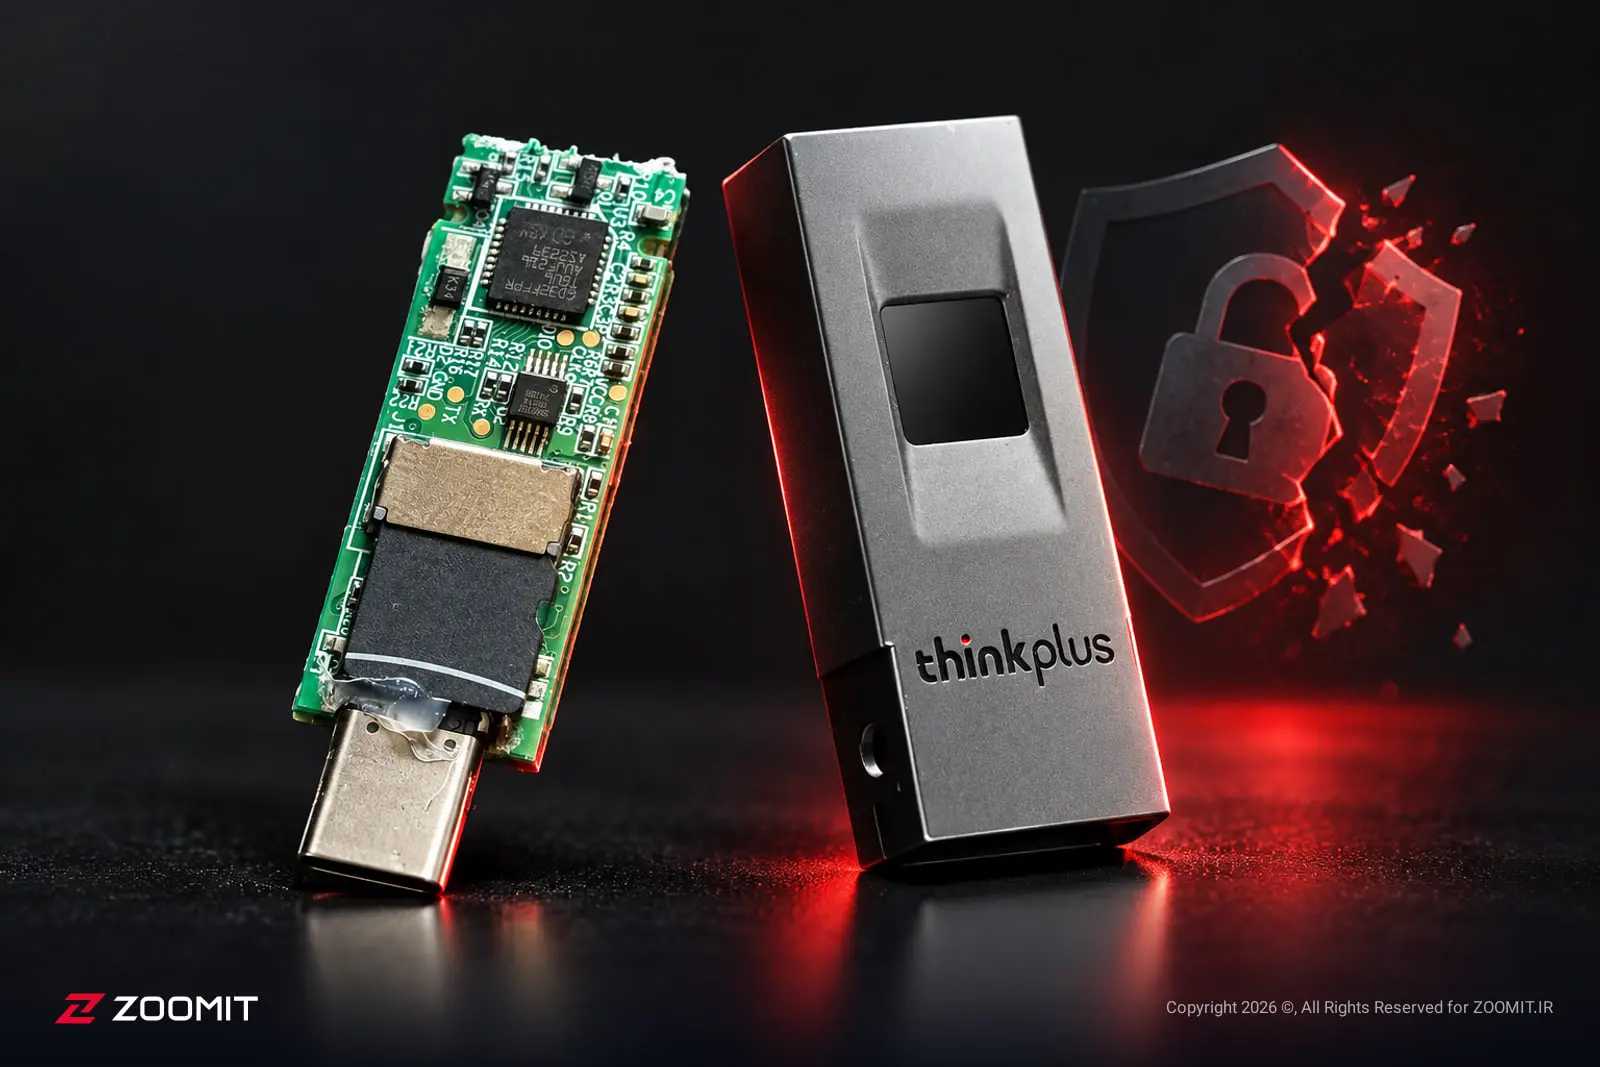
بررسیهای فنی یک کارشناس مهندسی معکوس نشان دادفلش مموری مجهز به حسگر اثر انگشت لنوو که با تبلیغ رمزنگاری سختافزاری AES-256 به فروش میرسند، اطلاعات را بدون هیچگونه رمزنگاری روی یک کارت حافظهی ساده نگهداری میکنند. حسگر اثر انگشت تعبیهشده روی بدنه تنها وظیفه برقراری اتصال درگاه فلش به کامپیوتر را بر عهده دارد و هیچ حفاظتی روی پروندههای ذخیرهشده اعمال نمیکند.
ژوشنگ لیپژوهشگر امنیت سایبری، در کنفرانس تخصصی RE//verse اعلام کرد کالبدشکافی مدل ThinkPlus FU100 وجود یک کارت حافظه معمولی را زیر برد الکترونیکی فاش کرده است.
هر فردی با دسترسی فیزیکی به سختافزار میتواند پوسته پلاستیکی را جدا کند و بدون نیاز به اثر انگشت یا گذرواژه، دادههای خام را مستقیما بخواند. لنوو نقص مذکور را در بیانیهی امنیتی خود تأیید کرد و در ابتدا پوشاندن کارت حافظه با چسب اپوکسی را بهعنوان راهکار موقت ارائه داد.
بررسی اساسدی ThinkPlus TSD303 لنوو نیز نشان داد با وجود ذخیرهی دادهها روی فضای ذخیرهسازی M.2، نرمافزار رسمی ارتباطی گذرواژه کاربر را بهصورت متن ساده از طریق کابل منتقل میکرد.
لنوو در بسته بهروزرسانی بعدی الگوریتم SM4 را با کلیدی مبتنی بر برچسب زمانی ثابت اعمال کرد که بهسادگی قابل شکستن بود. ابزارهای شرکتهای دیگری مانند Netac و Nexcopy و KakaSoft و SecZure نیز رفتارهای مشابهی مانند استفاده از کلیدهای رمزنگاری ثابت داخل نرمافزار، رمزنگاری ناقص فایلها یا وجود حسابهای کاربری پشتیبان مخفی با گذرواژه ساده را نشان دادند.
لنوو با انتشار اطلاعیه امنیتی LEN-210545 به شناسه آسیبپذیریهای CVE-2025-13453 و CVE-2025-13454 در کنار CVE-2025-13455 درجه اهمیت بالا داد. فهرست تجهیزات آسیبپذیر لنوو به شرح زیر است
- ThinkPlus FU100
- ThinkPlus FU200
- ThinkPlus TU800
- ThinkPlus TSD303
کارشناسان امنیت برای جلوگیری از دسترسی به اطلاعات محرمانه در صورت مفقودی فلشدرایوها، استفاده از نرمافزارهای رمزنگاری استاندارد مانند VeraCrypt یا ابزار BitLocker To Go را پیش از جابهجایی فایلها توصیه میکنند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.