مایکروسافت معماری نرمافزارهای آنتیویروس را تغییر می دهد
شرکت مایکروسافت قصد دارد با تغییر معماری نرمافزارهای آنتیویروس، احتمال بروز صفحه آبی مرگ و از کار افتادن کل سیستم بر اثر بهروزرسانیهای معیوب را کاهش دهد. به گزارش سرویس سیستمعامل کامپیوتر تکناک بیش از دو سال از اختلال گستردهای میگذرد که در پی انتشار ی…
خلاصه تحلیلی خبر
شرکت مایکروسافت قصد دارد با تغییر معماری نرمافزارهای آنتیویروس، احتمال بروز صفحه آبی مرگ و از کار افتادن کل سیستم بر اثر بهروزرسانیهای معیوب را کاهش دهد. به گزارش سرویس سیستمعامل کامپیوتر تکناک بیش از دو سال از اختلال گستردهای میگذرد که در پی انتشار ی…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، ویندوز، امنیتی، هسته، مایکروسافت
شرکت مایکروسافت قصد دارد با تغییر معماری نرمافزارهای آنتیویروس، احتمال بروز صفحه آبی مرگ و از کار افتادن کل سیستم بر اثر بهروزرسانیهای معیوب را کاهش دهد.
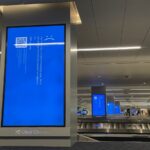
به گزارشسرویس سیستمعامل کامپیوتر تکناکبیش از دو سال از اختلال گستردهای میگذرد که در پی انتشار یک بهروزرسانی معیوب برای یکی از محصولات امنیتی محبوب، حدود ۸.۵ میلیون دستگاه ویندوزی را از کار انداخت. آن حادثه باعث شد صفحه آبی مرگ در نقاط مختلف جهان، از جمله فرودگاهها ظاهر شود. حالا مایکروسافت اعلام کرده است که با تشویق شرکتهای سازنده آنتیویروسهای شخص ثالث به اجرای قابلیتهای پشتیبانیشده خارج از هسته ویندوز و تغییر معماری نرمافزارهای آنتیویروس، قصد دارد احتمال تکرار چنین اتفاقاتی را کاهش دهد.
اگر به یاد ندارید، آن روز سیاه یا بهتر بگوییم «روز آبی»، ۱۹ ژوئیه ۲۰۲۴ بود؛ روزی که شرکت امنیت سایبری CrowdStrike بهروزرسانی معیوبی برای نرمافزار امنیتی Falcon Sensor منتشر کرد. با نصب این بهروزرسانی در برخی سازمانها، کامپیوترهای ویندوزی بلافاصله با صفحه آبی مرگ مواجه شدند. در مجموع، نزدیک به ۸.۵ میلیون دستگاه در فرودگاهها، بیمارستانها و سایر مراکز مهم از کار افتادند.
با توجه به اینکهویندوز 11روی بیش از یک میلیارد دستگاه اجرا میشود و میلیونها کامپیوتر نیز از راهکارهای امنیتی شرکتهای شخص ثالث استفاده میکنند، پیامدهای این اختلال بهسرعت در سراسر جهان گسترش یافت و میلیاردها دلار خسارت به بار آورد.
با وجود این، اهمیت این حادثه فراتر از زیانهای مالی بود. اختلال CrowdStrike زنگ خطری جدی برای صنعت فناوری، بهویژه مایکروسافت به صدا درآورد و نشان داد که یک باگ در نرمافزار امنیتی میتواند عملکرد بخشهای مختلف جهان را مختل کند. این اتفاق ضرورت یافتن راهکار برای جلوگیری از تکرار چنین اختلالاتی و کاهش احتمال نمایش صفحه آبی مرگ را بیش از پیش آشکار کرد.
همانطور کهوبسایت Windows Latestدر آن زمان گزارش داد، کسبوکارها، مدارس و شرکتهای رسانهای مجهز به ویندوز از جمله مجموعههایی بودند که تحت تاثیر این حادثه قرار گرفتند. حتی فعالیت برخی بیمارستانها و سرویسهای امدادی نیز مختل شد، چرا که کامپیوترهای آنها پس از این بهروزرسانی از کار افتاده بودند.
مایکروسافت به دنبال جلوگیری از تکرار فاجعه است
مایکروسافت در زمان وقوع این حادثه اعلام کرد که کمتر از یک درصد از کل دستگاههای ویندوزی تحت تاثیر اختلال قرار گرفتهاند. این رقم چندان دور از انتظار نبود، چرا که محصولات امنیتی CrowdStrike در شرکتها و سازمانهای بزرگ استفاده میشوند. کامپیوترهای آسیبدیده اغلب در چرخه بیپایان راهاندازی مجدد گرفتار میشدند. در چنین شرایطی، کاربران برای بازیابی سیستم باید از طریق حالت ایمن ویندوز یا محیط بازیابی وارد عمل میشدند و فایل مشکلساز را حذف میکردند؛ فرایندی زمانبر که مایکروسافت را به انتشار یک ابزار بازیابی قابل بوت واداشت تا تعمیر دستگاههای آسیبدیده با سرعت بیشتری انجام شود.
بیشتر بخوانیدانتشار آپدیتهای پیشنمایش ویندوز ۱۱ در ماه آینده متوقف می شود
اکنون، دو سال پس از آن فاجعه، مایکروسافت از قابلیت جدیدی رونمایی کرده است که معماری اجرای نرمافزارهای آنتیویروس در ویندوز را تغییر میدهد. این شرکت در کنفرانس Ignite 2026 توضیح داد که تولیدکنندگان راهکارهای امنیتی میتوانند بخشهایی از محصولات خود را خارج از هسته ویندوز اجرا کنند. این تغییر قرار است احتمال بروز خطاهای سیستمی و نمایش صفحه آبی مرگ را کاهش دهد. چندین شرکت فعال در حوزه امنیت سایبری نیز تاکنون به این طرح پیوستهاند.
دانا هوانگ، مدیر بخش امنیت ویندوز در مایکروسافت نیز در اطلاعیهای جداگانه این اقدام را «نقطه عطفی مهم در همکاری مایکروسافت با اکوسیستم امنیت سایبری برای کاهش وابستگی به درایورهای هسته ویندوز، در عین حفظ قابلیتهایی که راهکارهای امنیتی به آنها نیاز دارند» توصیف کرد.
چگونه آنتیویروسها از هسته ویندوز خارج میشوند؟
هسته ویندوز قلب تپنده این سیستمعامل محسوب میشود و مدیریت سختافزار، حافظه و سایر منابع حیاتی سیستم را بر عهده دارد. به همین دلیل، اجرای نرمافزارهای شخص ثالثی که با این بخش تعامل دارند، همواره با ریسک همراه بوده است، چرا که بروز یک خطا در چنین برنامههایی میتواند بهجای محدود ماندن به خود نرمافزار، کل سیستمعامل را از کار بیندازد. پاون داوالوری، مدیر بخش ویندوز مایکروسافت در توضیح این مشکل گفت: «در گذشته، برخی از سازوکارهای حفاظتی در هسته ویندوز اجرا میشدند و بروز یک خطا در آنها میتوانست کل دستگاه را تحت تاثیر قرار دهد.»
نرمافزارهای ضدتقلب بازیها نیز نمونه دیگری از این برنامهها هستند که در گذشته با مشکلات سازگاری بهروزرسانیهای ویندوز و خطاهای منجر به صفحه آبی مرگ ارتباط داشتهاند. برخی از این ابزارها همچنان از اجزای مستقر در هسته سیستمعامل استفاده میکنند. محصولات امنیتی نیز به دلایل مشخصی به چنین دسترسیهایی متکی بودهاند؛ آنها برای شناسایی تهدیدها و جلوگیری از آسیبرسانی بدافزارها باید بتوانند فعالیتهای بخشهای مختلف سیستم را بهطور گسترده زیر نظر بگیرند.
در سوی دیگر، برنامههای معمولی که از اجزای هسته استفاده نمیکنند، در محیطی به نام حالت کاربری اجرا میشوند. این محیط از هسته سیستمعامل ایزولهتر است و همین مسئله باعث میشود خرابی یک برنامه معمولا باعث از کار افتادن کل ویندوز نشود. در چنین شرایطی، ممکن است چند پنجره از پاسخگویی بازبمانند یا محیط دسکتاپ دچار اختلال شود، اما احتمال مواجهه با صفحه آبی مرگ بسیار کمتر خواهد بود. مشکل زمانی آغاز میشود که خود نرمافزار امنیتی، بهجای مقابله با تهدیدها به عامل ایجاد اختلال تبدیل شود. حوادث گذشته، از جمله فاجعه CrowdStrike به خوبی نشان دادند که یک نقص در نرمافزار امنیتی میتواند هسته ویندوز را از کار بیندازد و پیامدهایی فراتر از یک کامپیوتر معیوب داشته باشد.
مایکروسافت برای حل این مشکل، پلتفرم امنیت نقاط پایانی ویندوز را توسعه داده است. این پلتفرم مجموعهای از رابطهای برنامهنویسی ویندوز را در اختیار شرکتهای امنیت سایبری قرار میدهد تا بتوانند قابلیتهای مورد نیاز خود را بدون اجرای مستقیم تمام کدهای آن در هسته سیستمعامل پیادهسازی و معماری نرمافزارهای آنتیویروس را بهروزرسانی کنند.
برای مطالعه بیشترویندوز ۷ از جدیدترین کارتهای گرافیک انویدیا، AMD و اینتل پشتیبانی میکند + تصویر
در این معماری، ویندوز مسئولیت برقراری ارتباط میان نرمافزار امنیتی و بخشهای مختلف سیستم را بر عهده میگیرد. به این ترتیب، محصولات امنیتی میتوانند اعلانهای سیستمی را دریافت کنند، قوانین حفاظتی خود را اعمال نمایند و در صورت شناسایی فعالیت مشکوک، اقدامات لازم را برای مسدود کردن آن انجام دهند.
مایکروسافت در سندی که وبسایت Windows Latest به آن دسترسی پیدا کرده، نوشت است: «این پلتفرم قابلیتهای فیلترینگ، اعلان و اعمال محدودیتهای لازم برای سناریوهای امنیتی را فراهم میکند.» همچنین این شرکت در مطلبی که سال ۲۰۲۵ درباره این پلتفرم منتشر کرد، تاکید داشت: «این تغییر به توسعهدهندگان محصولات امنیتی امکان میدهد راهکارهایی با قابلیت اطمینان بالاتر ارائه کنند و فرایند بازیابی را سادهتر سازند. در نتیجه، تاثیر اختلالات احتمالی بر دستگاههای ویندوزی کاهش پیدا میکند.»
مایکروسافت تایید کرده است که رابطهای برنامهنویسی جدید در مرحله نخست امکان نظارت بر سیستم فایل، فرایندهای در حال اجرا، رجیستری ویندوز و Object Manager را فراهم میکنند. بخش آخر وظیفه مدیریت منابع و اشیای سیستمی را بر عهده دارد. مزیت اصلی این رویکرد آن است که شرکتهای امنیتی برای استفاده از قابلیتهای پشتیبانیشده دیگر مجبور نیستند تمام کدهای اختصاصی خود را در هسته ویندوز اجرا کنند. در نتیجه، اگر یک تولیدکننده نرمافزار امنیتی بهاشتباه بهروزرسانی معیوبی منتشر کند، احتمال اینکه خطا به هسته سیستمعامل آسیب بزند، کاهش مییابد.
با وجود این تغییر، قابلیتهای اصلی محصولات امنیتی همچنان حفظ میشوند. این نرمافزارها میتوانند رویدادهای پشتیبانیشده را زیر نظر بگیرند و وظایف حفاظتی خود را انجام دهند، بدون اینکه برای تمام این فعالیتها به اجزای اختصاصی مستقر در هسته ویندوز وابسته باشند.
پیوستن شرکتها به معماری جدید نرمافزارهای آنتیویروس
مایکروسافت اعلام کرده است که Windows Defender، شرکتهای ESET و CrowdStrike، همچنین تولیدکنندگان دیگری مانند Bitdefender در حال پذیرش رابطهای برنامهنویسی جدید هستند. این شرکتها قصد دارند طی ماههای آینده پشتیبانی از این فناوری را به محصولات امنیتی خود اضافه کنند.
شرکت CrowdStrike نیز اعلام کرده است که رویکرد جدید ویندوز ۱۱ در زمینه مدیریت محصولات امنیتی و حفظ یکپارچگی هسته سیستمعامل میتواند «حفاظت مبتنی بر هستهای را که مشتریان Falcon هماکنون به آن متکی هستند، تقویت کند». این اظهارنظر نشان میدهد که مهاجرت به رابطهای برنامهنویسی جدید الزاما به معنای کنارگذاشتن کامل سازوکارهای حفاظتی مبتنی بر هسته در نرمافزار Falcon نخواهد بود.
شرکت Bitdefender نیز تایید کرده است که فرایند انتشار پشتیبانی از رابطهای برنامهنویسی جدید ویندوز را در ادامه سال جاری میلادی آغاز میکند و قصد دارد این قابلیت را در اوایل سال ۲۰۲۷ به صورت گستردهتری در اختیار کاربران قرار دهد.
در همین حال، شرکت امنیتی Sophos روی یکپارچهسازی محصولات خود با این پلتفرم کار میکند. هدف از این اقدام، کمک به مسدود کردن درایورهای مخرب یا غیرقابلاعتماد در فرایند راهاندازی ویندوز و همزمان با استفاده سیستمعامل از معماری امنیتی جدید است.
البته مایکروسافت برای شرایطی که این سازوکارها نیز نتوانند مانع بروز مشکل شوند، راهکار بازیابی دیگری در نظر گرفته است. حتی اگر یک بهروزرسانی معیوب از سوی شرکت سازنده نرمافزار امنیتی یا یک درایور مشکلدار، نصب ویندوز ۱۱ را مختل کند، کاربران میتوانند از قابلیت Quick Machine Recovery یا ابزارهایی مانند Cloud Rebuild برای بازیابی سیستم و بازگشت به محیط دسکتاپ استفاده کنند؛ بدون اینکه فایلها و پوشههای شخصی آنها حذف شوند.
نوشتهمایکروسافت معماری نرمافزارهای آنتیویروس را تغییر می دهداولین بار درTechnoc. پدیدار شد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.