هک حساب توییتری مایکروسافت هند و هدفگیری حسابهای تاییدشده
حساب رسمی Microsoft India در X هک شد و مهاجمان با انتشار لینک جعلی پیشفروش GameStop کاربران را برای سرقت داراییهای رمزارزی هدف گرفتند . امنیت سایبری تکناک مهاجمان نام حساب هکشده Microsoft India X را به Roaring Kitty تغییر دادهاند. در زمان دسترسی به حساب،…
خلاصه تحلیلی خبر
حساب رسمی Microsoft India در X هک شد و مهاجمان با انتشار لینک جعلی پیشفروش GameStop کاربران را برای سرقت داراییهای رمزارزی هدف گرفتند . امنیت سایبری تکناک مهاجمان نام حساب هکشده Microsoft India X را به Roaring Kitty تغییر دادهاند. در زمان دسترسی به حساب،…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، حساب، حسابهای، Microsoft، India
حساب رسمیMicrosoft IndiaدرXهک شد و مهاجمان با انتشار لینک جعلی پیشفروشGameStopکاربران را برای سرقت داراییهای رمزارزی هدف گرفتند.
امنیت سایبریتکناکمهاجمان نام حساب هکشده Microsoft India X را به Roaring Kitty تغییر دادهاند.
در زمان دسترسی به حساب، توضیحات آن نیز به این متن تغییر کرده بود: روشی برای شناسایی سهام و استفاده از فرصتهای سرمایهگذاری.
پخش زنده دوشنبه، چهارشنبه و جمعه از ساعت ۷ تا ۱۰ شب به وقت شرق آمریکا. صرفاً با هدف آموزشی.
انتشار لینک جعلی برای سرقت رمزارز
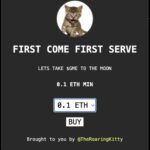
مهاجمان از حساب هکشده Microsoft India برای پاسخ دادن به پستهای دیگر کاربران استفاده کردند و آنها را به وبسایتی جعلی با آدرس presale-roaringkitty[.]com هدایت کردند.
این وبسایت به دروغ ادعا میکرد امکان خرید رمزارز GameStop با نماد GME را در مرحله پیشفروش فراهم کرده است.
در واقع، هدف این وبسایت سرقت داراییهای دیجیتال کاربرانی بود که کیف پول رمزارزی خود را به آن متصل میکردند و مجوز انجام تراکنشها را میدادند.
اگرچه پستهای اولیه حذف شدهاند، مهاجمان همچنان محتوای خود را از حسابشان در حساب Microsoft India X بازنشر میکنند و این حساب هنوز به وضعیت عادی بازنگشته است.
تیم های تخصصی برای دریافت اطلاعات بیشتر با Microsoft India تماس گرفتند، اما تا زمان انتشار این خبر پاسخی از سوی این شرکت دریافت نشده است.
بیشتر بخوانید۵۴۳ هزار اعتبارنامه معتبر در مخازن عمومی گیتهاب افشا شد
افزایش حملات به حسابهای تأییدشده X
هک شدن حساب Microsoft India اتفاقی بیسابقه نیست و بخشی از روند حمله به حسابهای تأییدشده X محسوب میشود.
کمیسیون بورس و اوراق بهادار آمریکا، SEC، نیز پیشتر تأیید کرده بود که حساب تأییدشده این نهاد در نتیجه حمله SIM-swapping به شماره تلفن مرتبط با حساب هک شده است.
حسابهای رسمی شرکت فناوری Netgear و Hyundai MEA نیز پیشتر هک شده بودند و مهاجمان از آنها برای انتشار بدافزار و سرقت داراییهای کیف پولهای رمزارزی استفاده کردند.
این دو حساب در مجموع بیش از ۱۶۰ هزار دنبالکننده داشتند.
در نمونههای دیگر، حسابهای شرکت امنیت سایبری Mandiant، ویتالیک بوترین، همبنیانگذار اتریوم، و دونالد ترامپ جونیور نیز هدف حمله قرار گرفتهاند.
بیشتر این حملات با کلاهبرداریهای مرتبط با بیتکوین ارتباط داشتهاند.
حسابهای هکشده میتوانند دنبالکنندگان خود را در معرض خطر قرار دهند و برای کاربران X نیز تهدید امنیتی ایجاد کنند.
اعتبار و تعداد زیاد دنبالکنندگان حسابهای تأییدشده، اعتماد بیشتری ایجاد میکند و همین موضوع میتواند کار کلاهبرداران را برای فریب کاربران آسانتر کند.
حملاتی مانند SIM-swapping و مهندسی اجتماعی نیز ضعف برخی سازوکارهای امنیتی فعلی را نشان میدهند.
افزایش محبوبیت رمزارزها نیز این حوزه را به هدفی جذاب برای مجرمان سایبری تبدیل کرده است.
در چنین شرایطی، پلتفرمهایی مانند X به سازوکارهای امنیتی قویتر، روشهای احراز هویت چندمرحلهای و آموزش کاربران درباره فیشینگ و دیگر تهدیدهای سایبری نیاز دارند.
در بازار رمزارز نیز توسعه کیف پولهای امنتر و افزایش شفافیت تراکنشها میتواند به کاهش خطر کلاهبرداری کمک کند.
هک شدن حساب Microsoft India بار دیگر خطر فزاینده جرایم سایبری و اهمیت محافظت از حسابهای معتبر را نشان میدهد.
تا زمان انتشار اطلاعات بیشتر درباره وضعیت این حساب، کاربران و شرکتها باید نسبت به لینکها و پیشنهادهای مرتبط با رمزارزها هوشیار باشند.
بیشتر بخوانیدنفوذ سایبری به پنتاگون؛ اطلاعات ۳ میلیون نفر فاش شد
نوشتههک حساب توییتری مایکروسافت هند و هدفگیری حسابهای تاییدشدهاولین بار درTechnoc. پدیدار شد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.