رونمایی آنتروپیک از برنامه تأیید سایبری؛ گامی نوین برای مهار نفوذ با کلود XNET | اخبار و تحلیل هوش مصنوعی
آنتروپیک با رونمایی از نسخه ارتقایافته برنامه تأیید سایبری، دسترسی کنترلشده پژوهشگران امنیتی را به پیشرفتهترین مدلهای کلود برای کشف سریع باگها و حفاظت از زیرساختهای حیاتی ممکن کرد. با گسترش تهدیدات پیچیده در فضای وب، شرکتهای پیشرو در پی ایجاد بستری امن ب…
خلاصه تحلیلی خبر
آنتروپیک با رونمایی از نسخه ارتقایافته برنامه تأیید سایبری، دسترسی کنترلشده پژوهشگران امنیتی را به پیشرفتهترین مدلهای کلود برای کشف سریع باگها و حفاظت از زیرساختهای حیاتی ممکن کرد. با گسترش تهدیدات پیچیده در فضای وب، شرکتهای پیشرو در پی ایجاد بستری امن ب…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، دسترسی، برنامه، هوش، مصنوعی
آنتروپیک با رونمایی از نسخه ارتقایافته برنامه تأیید سایبری، دسترسی کنترلشده پژوهشگران امنیتی را به پیشرفتهترین مدلهای کلود برای کشف سریع باگها و حفاظت از زیرساختهای حیاتی ممکن کرد.
با گسترش تهدیدات پیچیده در فضای وب، شرکتهای پیشرو در پی ایجاد بستری امن برای بهرهگیری متخصصان از فناوریهای محاسباتی نوین هستند. طبقبیانیه رسمی شرکت آنتروپیکاین برنامه جامع چارچوبی قانونمند فراهم میسازد تا قابلیتهای محاسباتی پیشرفته بدون خطر افتادن به دست بازیگران مخرب، در خدمت تقویت سدهای دفاعی سازمانها در سراسر جهان قرار گیرد.
در سالهای اخیر، همگام با پیشرفتهای بنیادین هوش مصنوعی دغدغه سوءاستفاده از ابزارهای تولید کد افزایش یافته است. نسخه جدید این طرح با طبقهبندی دقیق تقاضاها و صلاحیتسنجی سختگیرانه، این چالش را مهار میکند تا پتانسیل مدلها صرفاً به عنوان شتابدهندهای برای دفاع دیجیتال به کار گرفته شود.
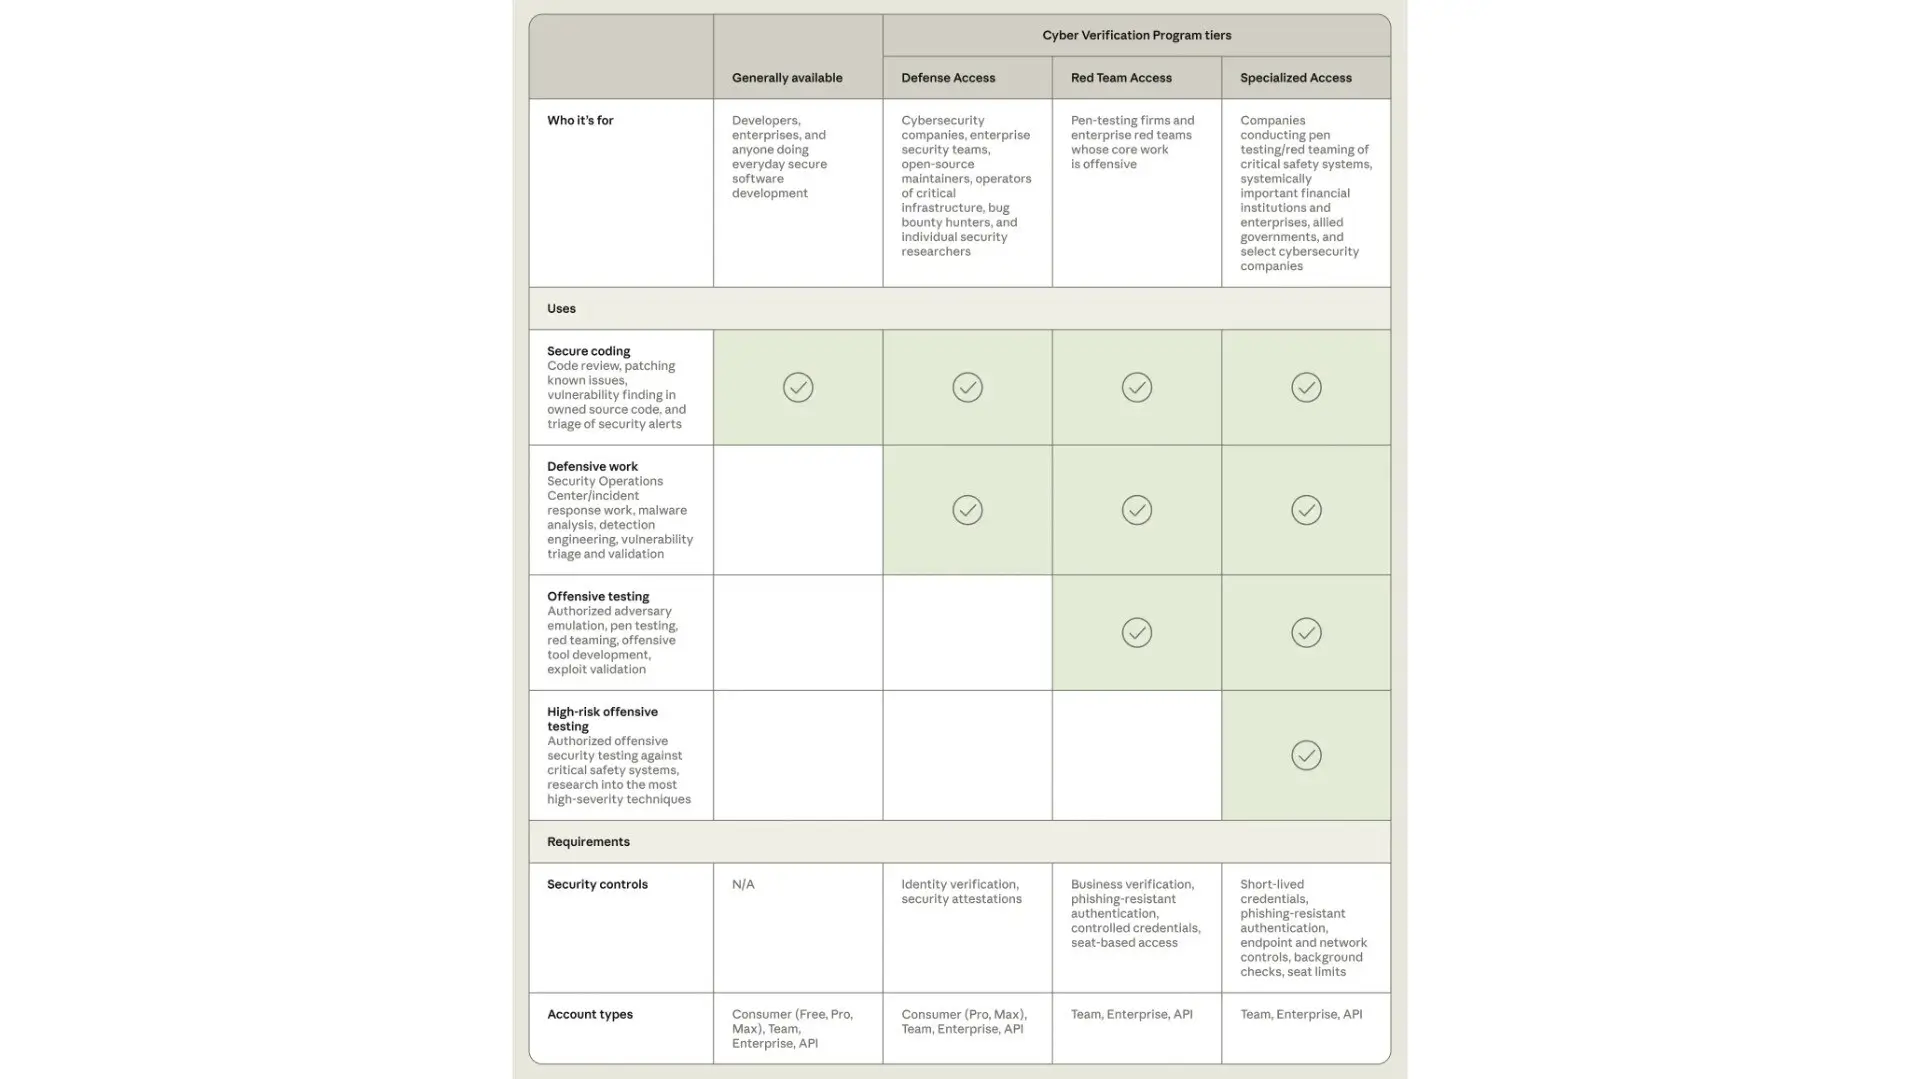
لایهبندی ساختار دسترسی در برنامه جامع راستیآزمایی امنیتی
برنامه جدید آنتروپیک تلاشی هدفمند برای پایان دادن به محدودیتهای کورکورانه در مدلهای زبانی است. در گذشته، بسیاری از فیلترهای ایمنی، کارشناسان امنیتی قانونی را نیز از آزمودن سناریوهای واقعی محروم میکردند. ساختار جدید با تعریف سه درگاه کاملاً مشخص، این تعادل را برقرار میسازد.
سطح یک: دسترسی دفاعی ویژه پدافند و ترمیم آسیبپذیریها
نخستین لایه برای تیمهای واکنش سریع به حوادث، کارشناسان پدافندی، دانشگاهها و پژوهشگران مستقل حوزه امنیت طراحی شده است. این گروه روزانه با حجم انبوهی از هشدارهای امنیتی و گزارشهای رخنههای احتمالی سروکار دارند که تریاژ و اعتبارسنجی دستی آنها ساعتها زمان میبرد.
در این سطح، مدل کلود به تحلیلگران کمک میکند تا کدهای باینری یا متنباز را با سرعتی بیسابقه تحلیل کرده و الگوهای رفتاری مشکوک را شناسایی نمایند. افزون بر این، هوش مصنوعی در نوشتن پچهای امنیتی، قوانین تشخیص نفوذ و مستندسازی دقیق جریان رخنه نقشی کلیدی بر عهده میگیرد. این سازوکار سبب میشود تا زمان واکنش به مخاطرات، از چند هفته به چند دقیقه کاهش یابد.
سطح دو: دسترسی تیم قرمز برای شبیهسازی حملات هدفمند
سطح دوم ویژهتر بوده و در اختیار گروههایی قرار میگیرد که وظیفه تست نفوذپذیری مجاز و سنجش تابآوری سیستمها را دارند. در این سطح، محدودیتهای رایج در زمینه تولید کدهای اکسپلویت و بررسی مسیرهای نفوذ به شکلی مدیریتشده تعدیل میشود تا متخصصان بتوانند آسیبپذیریهای پیچیده را شبیهسازی کنند.
تیمهای قرمز مجاز با این قابلیت میتوانند پیش از آنکه هکرهای ناشناس نقاط ضعف معماری نرمافزار را پیدا کنند، مسیرهای ممکن برای ورود غیرمجاز را بیازمایند. این فرآیند بر اساس پروتکلهای نظارتی دقیق پیش میرود تا از هرگونه بهرهبرداری خارج از دامنه تعریفشده ممانعت به عمل آید.
سطح سه: دسترسی تخصصی برای ایمنسازی زیرساختهای حیاتی
بالاترین لایه این برنامه به نهادها و سازمانهایی اختصاص دارد که وظیفه پایش و حفاظت از ستونهای زیرساختی جوامع را عهدهدار هستند. این بخش شامل شرکتهای انتقال انرژی، شبکههای توزیع برق، اپراتورهای مخابراتی، بانکهای مرکزی و سامانههای حملونقل عمومی میشود.
در سطح تخصصی، کمترین میزان محدودیت پرامپت اعمال میشود، زیرا مدلها باید بتوانند پروتکلهای صنعتی بسیار قدیمی، سیستمهای کنترل صنعتی اسکادا و شبکههای ایزوله را بررسی کنند. این ساختار تضمین میکند که حیاتیترین شریانهای اقتصادی و اجتماعی در برابر حملات سایبری سازمانیافته مصون بمانند.
جدول مقایسه سطوح دسترسی در برنامه تأیید سایبری آنتروپیک
| ویژگیها و مشخصات | سطح دفاعی | سطح تیم قرمز | سطح تخصصی |
| جامعه هدف | پژوهشگران، دانشگاهها و تیمهای پاسخ به حوادث | شرکتهای تست نفوذ و ارزیابان امنیتی مجاز | نهادهای دولتی و مدیران زیرساختهای ملی |
| کاربرد اصلی | تحلیل بدافزار، تدوین پچ و پالایش گزارش باگ | شبیهسازی حمله و تست مقاومت سامانهها | حفاظت از اسکادا، نیروگاهها و شبکههای مالی |
| میزان محدودیت | استاندارد با فیلترهای دفاعی منعطف | پایین در چهارچوب سناریوهای ارزیابی مجاز | حداقل محدودیت همراه با پایش مستقیم تلهمتری |
| مدلهای در دسترس | کلود سونت نسخه پیشرفته | کلود سونت و کلود اپوس | تمامی نسخهها از جمله اپوس و میثوس |
| فرآیند احراز هویت | تأیید هویت آکادمیک یا شرکتی معتبر | قراردادهای رسمی تست نفوذ و گواهی اخلاقی | احراز هویت دولتی چندمرحلهای و بازرسی امنیتی |
توانمندیهای پردازشی نسل نوین کلود در رهگیری مخاطرات کد
در نسخه پیشرفته مدلهای کلود، ظرفیت پنجره زمینه پردازش و توان استدلال نمادین به سطحی رسیده که بازخوانی همزمان کل پایگاه کد یک سیستمعامل کوچک در کسری از ثانیه امکانپذیر است. مدلهایی مانند کلود اپوس و سونت با درک زمینه عمیق میتوانند زنجیرههای آسیبپذیری چندلایه را که حاصل ترکیب خطاهای کوچک در چندین بخش مختلف نرمافزار است، ردگیری کنند.
داریو آمودی، مدیر ارشد اجرایی شرکت آنتروپیک، در خصوص لزوم تسلیح مدافعان به ابزارهای هوشمند اظهار داشته است: هوش مصنوعی باید برتری نامتقارن را به مدافعان بازگرداند و به آنها امکان دهد سالها کار تحلیل امنیتی را در چند روز به ثمر برسانند.
بر اساس دادههای تجربی حاصل از دورههای آزمایشی این پلتفرم، تیمهای امنیتی با بهرهگیری از مدلهای ارتقایافته کلود موفق شدهاند شناسایی و وصله باگهای نرمافزاری عمیق را تا ۸۰ درصد سریعتر از روندهای دستی مرسوم انجام دهند؛ رکوردی که تحولی چشمگیر در زمانبندی پاسخ به حوادث به شمار میرود.
چرایی شکست فیلترهای عمومی در سناریوهای دفاعی
سیستمهای ایمنی اولیه در هوش مصنوعی هر کلمهای مرتبط با رخنه، تزریق اسکیوال یا اکسپلویت را مسدود میکردند. این رویکرد اگرچه خطرات سوءاستفاده کاربران عادی را محدود میکرد، اما دست مدافعان را در سناریوهای ضروری میبست. تحلیل یک بدافزار نیاز به بررسی ساختار آن دارد و مدل بدون باز کردن ماهیت مخرب فایل قادر به پیشنهاد راهحل پدافندی نخواهد بود.
با رویکرد تازه آنتروپیک، فیلترها به جای کلمات، زمینه و هدف کاربر را ارزیابی میکنند. هوش مصنوعی متوجه میشود که آیا درخواست حاضر با هدف اصلاح آسیبپذیری مطرح شده یا تلاشی مخرب برای ایجاد اختلال است. این درک هوشمند، بزرگترین مزیت فنی برنامه جدید قلمداد میشود.
سازوکار ارزیابی متقاضیان و پیشگیری از خطرات اشاعه ناخواسته
ثبتنام در برنامه تأیید سایبری فرآیندی خودکار و سطحی نیست. آنتروپیک سامانهای جامع برای اعتبارسنجی پیشینه کاری و سنجش اصالت متقاضیان مستقر کرده است تا خطرات نشت داده یا سوءاستفاده به صفر نزدیک شود.
مراحلی که سازمانها برای احراز هویت طی میکنند
- بررسی هویت حقوقی، ثبتی و سوابق تجاری شرکت متقاضی
- اخذ تاییدیه از مراجع قانونی برای انجام عملیاتهای تست نفوذ
- راستیآزمایی کارشناسان فنی از طریق شناسههای تخصصی معتبر
- بررسی عدم حضور افراد و سازمانها در فهرستهای سیاه بینالمللی
- تأیید خطمشیهای داخلی متقاضی در نگهداری محرمانه گزارشهای کشف باگ
این فیلترهای چندلایه سبب میشوند که دسترسی به این ابزارهای پیشرفته تنها به اشخاص و شرکتهایی تعلق گیرد که تعهدنامه رعایت موازین امنیت اخلاقی را امضا کردهاند و فعالیتهای آنها در چارچوبهای پذیرفتهشده صنعتی قرار دارد.
نظارت بر نشستهای فعال و ردیابی تلهمتری
آنتروپیک اعلام کرده است که کلیه پرامپتها و خروجیهای تولیدشده در این درگاهها تحت پایش مداوم با استفاده از سامانههای خودکار ممیزی قرار میگیرند. هرگونه تلاش برای بهرهبرداری از دسترسیهای اعطا شده در خارج از مأموریتهای اعلامی، به تعلیق فوری حساب کاربری و ارجاع موضوع به مراجع ذیصلاح میانجامد. این لایه شفافیت تضمین میکند که دادههای حساس و تکنیکهای حساس حمله در محیطی قرنطینه باقی بمانند.
نقش هوش مصنوعی در تحکیم زیرساختهای استراتژیک جهان
تأسیسات صنعتی، خطوط انتقال سوخت، نیروگاههای برق و شبکههای سوییچینگ مالی از آسیبپذیرترین ساختارهای هر کشور هستند. بسیاری از این مراکز همچنان متکی بر کدهای میراثی و نرمافزارهای دهههای گذشته میباشند که بازنویسی آنها هزینههای سرسامآوری به همراه دارد.
حضور هوش مصنوعی در این پهنه، معادلات را تغییر داده است. مدلهای کلود در سطح دسترسی تخصصی میتوانند ارتباط میان سیستمهای کنترلی کهنه با اینترنت اشیا صنعتی مدرن را شبیهسازی کرده و سناریوهای نفوذ ناخواسته را به سرعت تشخیص دهند. این پایش پیوسته، خطر فلج شدن سرویسهای عمومی در اثر بدافزارهای هدفمند را به کمترین میزان ممکن میرساند.
علاوه بر این، در نهادهای بانکی، هوش مصنوعی نقشی فراتر از کشف باگ ایفا کرده و توانایی ارزیابی استحکام ساختار تراکنشها در مواجهه با کلاهبرداریهای سایبری خودکار را داراست. مدل با بررسی میلیونها جریان داده در لحظه، ناهنجاریهای امنیتی را برجسته میسازد.
رویکرد صنعت امنیت و رقابت میان سازندگان هوش مصنوعی
اعلام این برنامه گواهی بر این واقعیت است که جنگ سایبری در آینده نزدیک، نبردی میان الگوریتمها خواهد بود. غولهای فناوری اکنون دریافتهاند که مدلهای عمومی پاسخگوی محیطهای رزمی دیجیتال نیستند و باید ابزارهای اختصاصی با چارچوبهای حقوقی مدون توسعه یابند.
بسیاری از پژوهشگران بر این باورند که ایجاد این سطوح تخصصی میتواند استانداردهای جدیدی برای رقبایی همچون گوگل و اوپنایآی به وجود آورد. در جهانی که مهاجمان از مدلهای متنباز تغییریافته برای حملات فیشینگ خودکار استفاده میکنند، مدافعان ناچارند از هوش مصنوعی کارآمدتر، دقیقتر و دارای پنجره تحلیل بزرگتر بهره بجویند تا در زمان بحران ابتکار عمل را از دست ندهند.
سوالات متداول
تسهیل دسترسی کنترلشده و ایمن متخصصان حوزه امنیت به مدلهای پیشرفته کلود برای تقویت پدافند و ترمیم فوری آسیبپذیری سامانهها.
برنامه از سه سطح مجزا شامل دسترسی دفاعی، دسترسی تیم قرمز برای تست نفوذ و دسترسی تخصصی برای پایش زیرساختها تشکیل شده است.
نهادهای مورد تأیید که مسئولیت مدیریت و محافظت از زیرساختهای حیاتی ملی نظیر شبکههای برق، مخابرات و سیستمهای مالی را دارند.
خیر زیرا سیستم از احراز هویت چندمرحلهای، قراردادهای رسمی الزامآور و پایش لحظهای تلهمتری پرامپتها برای دفع سوءاستفاده بهره میبرد.
مدل با بازخوانی خودکار حجم کلان پایگاه کد، الگوهای پنهان ضعف را کشف و زمان رفع نقصها را تا ماهها و حتی سالها کاهش میدهد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.