مدلهای هوش مصنوعی بدون محدودیت، آزادی یا تهدید؟
در اواخر می ۲۰۲۶، گزارش NPR از پدیدهای رو به رشد پرده برداشت که جامعه امنیت دیجیتال را نگران کرده است: مدلهای هوش مصنوعی «وزنباز» (Open-weight) که میتوان محدودیتهای ایمنی آنها را بهسادگی حذف کرد. این مدلها رایگان، خصوصی، و هرگز «نه» نمیگویند. اما پرسش…
خلاصه تحلیلی خبر
در اواخر می ۲۰۲۶، گزارش NPR از پدیدهای رو به رشد پرده برداشت که جامعه امنیت دیجیتال را نگران کرده است: مدلهای هوش مصنوعی «وزنباز» (Open-weight) که میتوان محدودیتهای ایمنی آنها را بهسادگی حذف کرد. این مدلها رایگان، خصوصی، و هرگز «نه» نمیگویند. اما پرسش…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، مدلهای، مدل، امنیت
در اواخر می ۲۰۲۶، گزارش NPR از پدیدهای رو به رشد پرده برداشت که جامعه امنیت دیجیتال را نگران کرده است: مدلهای هوش مصنوعی «وزنباز» (Open-weight) که میتوان محدودیتهای ایمنی آنها را بهسادگی حذف کرد. این مدلها رایگان، خصوصی، و هرگز «نه» نمیگویند. اما پرسش اصلی این است: آیا این آزادی فناورانه به قیمت از دست دادن ایمنی جهانی تمام میشود؟
وزن مدل چیست؟
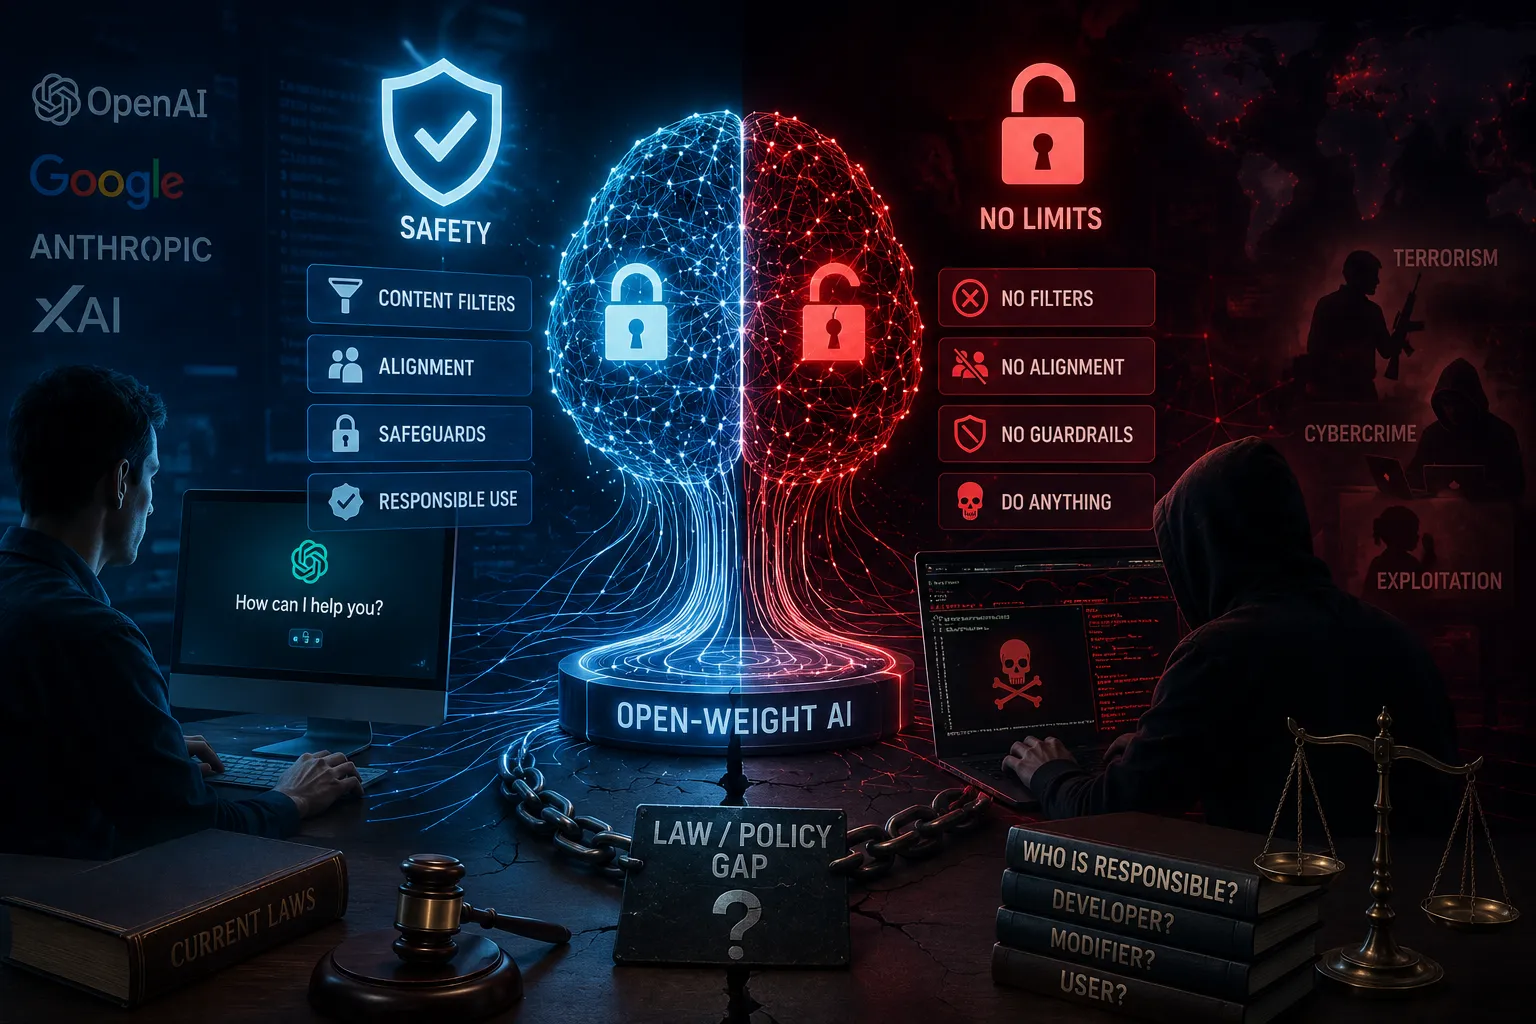
برای درک این بحث، باید مفهوم «وزن» را در هوش مصنوعی بشناسیم. مدلهای بزرگ زبانی بر پایه میلیاردها پارامتر عددی ساخته شدهاند که به آنهاWeightsگفته میشود؛ حاصل فرایند آموزش روی حجم عظیمی از داده. در مدلهایبسته(Closed-weight) مانند ChatGPT یا Claude، کاربر فقط از طریق یک رابط برنامهنویسی (API) به مدل دسترسی دارد و «مغز واقعی» مدل هرگز در اختیارش قرار نمیگیرد. اما در مدلهایوزنباز(Open-weight) مانند LLaMA یا DeepSeek، توسعهدهنده این پارامترها را منتشر میکند؛ یعنی هر کاربری میتواند کل مدل را دانلود، اجرا، و حتی تغییر دهد.
چرا این موضوع در ۲۰۲۶ بحرانی شده است؟
شرکتهای بزرگی مانند OpenAI ،Google ،Anthropic و xAI مدلهای اختصاصی خود را با لایههای ایمنی متعددی آموزش میدهند تا درخواستهای مضر را رد کنند. این لایهها شامل فیلترهای محتوایی، همترازی رفتاری (Alignment) و سیاستهای استفاده مقبول میشوند. اما حتی همین مدلهای بسته هم بینقص نیستند؛ برخی درخواستهای مضر از فیلترها رد میشوند، و در موارد ثبتشدهای، chatbotها در برنامهریزی خشونت دستهجمعی یا تولید محتوای سوءاستفاده از کودکان نقش داشتهاند.
اما مشکل اصلی اینجاست: در مدلهای وزنباز، این لایههای ایمنیدائمی نیستند. هر توسعهدهندهای میتواند مدل را دوباره fine-tune کند، دادههای ایمنی را حذف کند، یا رفتار مدل را کاملاً دگرگون سازد.
«ابلیتریشن»؛ روشی که همه چیز را تغییر داد
جدیدترین و نگرانکنندهترین تحول، روشی به نامAbliterationاست. با تنظیم مستقیم وزنهای مدل، میتوان توانایی «نه گفتن» را بهطور کامل از مدل سلب کرد. دادههای Hugging Face (پلتفرم اصلی میزبانی مدلهای متنباز) نشان میدهد که تعداد مدلهای abliterated شده از حدود۶۰۰ مورددر سال ۲۰۲۴ بهبیش از ۶,۰۰۰ مورددر ۲۰۲۶ رسیده است؛ رشدی دهبرابری تنها در دو سال.
آنچه این روند را خطرناکتر میکنددموکراتیزه شدن دسترسیبه این فرایند است. ابزاری مانندHereticاین کار را به دو خط دستور ساده تبدیل کرده که تنها چند دقیقه طول میکشد. «نوآم شوارتز»، مدیرعامل شرکت امنیتی Alice، میگوید: «این کار قبلاً وظیفه یک دانشمند داده ارشد در یک آزمایشگاه بزرگ بود. اکنون هر کسی با یک لپتاپ ۴۰۰ دلاری میتواند آن را روی دستگاه خودش اجرا کند.»
شواهد واقعی سوءاستفاده
خطر این مدلها صرفاً نظری نیست. موارد مستند سوءاستفاده از مدلهای بدون محدودیت شامل موارد زیر میشود
- گروههای تروریستییک کاربر در یک چتروم طرفدار داعش ادعا کرد از یک هوش مصنوعی «سانسورنشده» برای تحقیق درباره میزان و نوع مواد منفجره لازم برای انهدام یک ساختمان مشهور در آمریکا استفاده کرده است.
- جرائم سایبریدر یک انجمن جرائم سایبری، کاربری که به دنبال راهی برای ساختن هوش مصنوعی جهت مکالمات کلاهبرداری بود، مستقیماً به ابزار Heretic ارجاع داده شد.
- محتوای مجرمانهچندین حساب کاربری در شبکههای اجتماعی از استفاده از این مدلها برای تولید محتوای غیرقانونی گزارش دادند.
«ساموئل هانتر»، پژوهشگر ارشد NCITE (مرکز نوآوری، فناوری و آموزش ضدتروریسم وابسته به وزارت امنیت داخلی آمریکا)، به جنبهای نگرانکنندهتر اشاره میکند: «شوکآور است وقتی میبینی یک مدل abliterated شده با لحنی شاد میگویدچه ایده عالیای برای ساختن این بمب!تصور کن کسی که هیچ ارتباط اجتماعی دیگری ندارد، چنین مدلی او را به مسیر تاریکتری هدایت کند.»
آزادی علم یا خطر امنیتی؟
طرفداران مدلهای وزنباز استدلال محکمی دارند. «فیلیپ امانوئل وایدمان»، توسعهدهنده Heretic، میگوید هوش مصنوعی مثل یک موتور جستجو صرفاً یک ابزار پردازش اطلاعات است و اینکه مجرمان از آن سوءاستفاده میکنند، «نتیجه طبیعی ماهیت ابزاری آن است.» او همچنین از خطر انحصار میگوید: «یک مجموعه بسیار کوچک از نهادها تصمیم میگیرند چه چیزی قابل قبول است و چه چیزی نیست. این فضای فکری خفهکنندهای است.»
این استدلال وجه معتبری دارد. مدلهای وزنباز فواید انکارناپذیری دارند
- شفافیت علمیو امکان بررسی مستقل رفتار مدل
- دسترسی برابربرای پژوهشگران مستقل و کشورهای در حال توسعه
- کاربردهای قانونیمانند شبیهسازی حملات تروریستی توسط نیروهای امنیتی یا تحقیقات امنیت سایبری
- جلوگیری از انحصارچند شرکت بزرگ بر زیرساختهای حیاتی هوش مصنوعی
اما مشکل اینجاستدموکراتیزه شدن دسترسی، همزمان دموکراتیزه شدن توانایی آسیبرسانی را هم به همراه دارد.
شکاف قابلیتها و نگرانی امنیت سایبری
بر اساس گزارش بینالمللی ایمنی هوش مصنوعی ۲۰۲۶ که به سفارش دولت بریتانیا و زیر نظر «یوشوا بنجیو» تهیه شده، مدلهای وزنباز در حال حاضر کمتر ازیک سالاز پیشرفتهترین مدلهای اختصاصی عقب هستند. این شکاف بهویژه در حوزه امنیت سایبری اهمیت دارد؛ جایی که مدلهای بسته پیشرفته مانند Anthropic Mythos و GPT-5.5 توانایی نهتنها شناسایی آسیبپذیریها، بلکه نوشتن کد برای بهرهبرداری از آنها را پیدا کردهاند. در این مسابقه تسلیحاتی میان تهاجم و دفاع سایبری، شرکتهایی که از مدلهای بسته برای وصله کردن آسیبپذیریها استفاده میکنند، هنوز یک قدم جلوتر از مهاجمانی هستند که از مدلهای وزنباز استفاده میکنند.
بین دو ناممکن
یکی از ریشهایترین مشکلات این حوزه، خلاء حقوقی و سیاستگذاری است. قوانین فعلی برای نرمافزارهای سنتی طراحی شدهاند و مدلهای قابل دانلود در هیچ چارچوب قانونی روشنی تعریف نشدهاند. وقتی یک مدل وزنباز برای آسیب استفاده میشود، مسئولیت حقوقی مبهم است: آیا توسعهدهنده اولیه مقصر است؟ کسی که آن را تغییر داده؟ یا کاربر نهایی؟
در اواخر آوریل ۲۰۲۶، قانونگذاران مجلس نمایندگان آمریکا نمایشی از این مدلها را مشاهده کردند. نماینده اندی اوگلز گفت: «چیزی که در این نمایش ترسناک بود این بود که چقدر این نرمافزارها در بازار سیاه در دسترس هستند و چگونه میتوانند برای دستکاری مردم، نابودی زندگیها و ساخت سلاحهای کشتار جمعی به کار روند.»
کارشناسان برراهحلهای میانیتأکید دارند که نه نوآوری را خفه کنند و نه امنیت را قربانی سازند
| رویکرد | توضیح |
|---|---|
| انتشار مرحلهای | مدلها ابتدا محدود منتشر شوند، سپس با ارزیابی ایمنی بازتر شوند |
| ارزیابی ریسک استاندارد | تست jailbreak، سوءاستفاده و امنیت پیش از انتشار |
| watermarking | ردیابی نسخههای اصلاحشده و شناسایی منشأ مدل |
| مسئولیت حقوقی مشخص | تعیین مسئولیت در هر مرحله از چرخه عمر مدل |
آیندهای که در آن کنترل کامل وجود ندارد
ظهور مدلهای وزنباز بدون محدودیت نشانهای از یک تحول بنیادین است: هوش مصنوعی وارد مرحلهای شده که در آن کنترل متمرکز دیگر ممکن نیست. تکثیر این فناوری از توان نظارت سنتی فراتر رفته و مرز میان «ابزار مفید» و «ابزار خطرناک» به باریکی یک لبه تیغ رسیده است.
پیام اصلی این است کهمسئله دیگر فقط ساختن هوش مصنوعی قویتر نیست؛ بلکه مدیریت پیامدهای جهانی انتشار آن است.آینده این حوزه نه با یک تصمیم واحد، بلکه با مجموعهای از مصالحههای دشوار میان باز بودن علمی، ایمنی عمومی، و مسئولیتپذیری نهادی شکل خواهد گرفت و این مصالحهها هنوز در حال شکل گرفتن هستند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.