معماری «اعتماد صفر» برای عاملهای هوش مصنوعی
آنتروپیک اخیراً یک چارچوب امنیتی برای استقرار عاملهای خودمختار هوش مصنوعی در سطح سازمان ارائه کرده است. این چارچوب، چشمانداز جدید تهدیدات، یک معماری ساختاریافته و چندلایه از مدل «اعتماد صفر» (Zero Trust) و عملیات دفاعیِ طراحیشده برای مقابله با حملاتِ مبتنی…
خلاصه تحلیلی خبر
آنتروپیک اخیراً یک چارچوب امنیتی برای استقرار عاملهای خودمختار هوش مصنوعی در سطح سازمان ارائه کرده است. این چارچوب، چشمانداز جدید تهدیدات، یک معماری ساختاریافته و چندلایه از مدل «اعتماد صفر» (Zero Trust) و عملیات دفاعیِ طراحیشده برای مقابله با حملاتِ مبتنی…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، مصنوعی، هوش، امنیتی
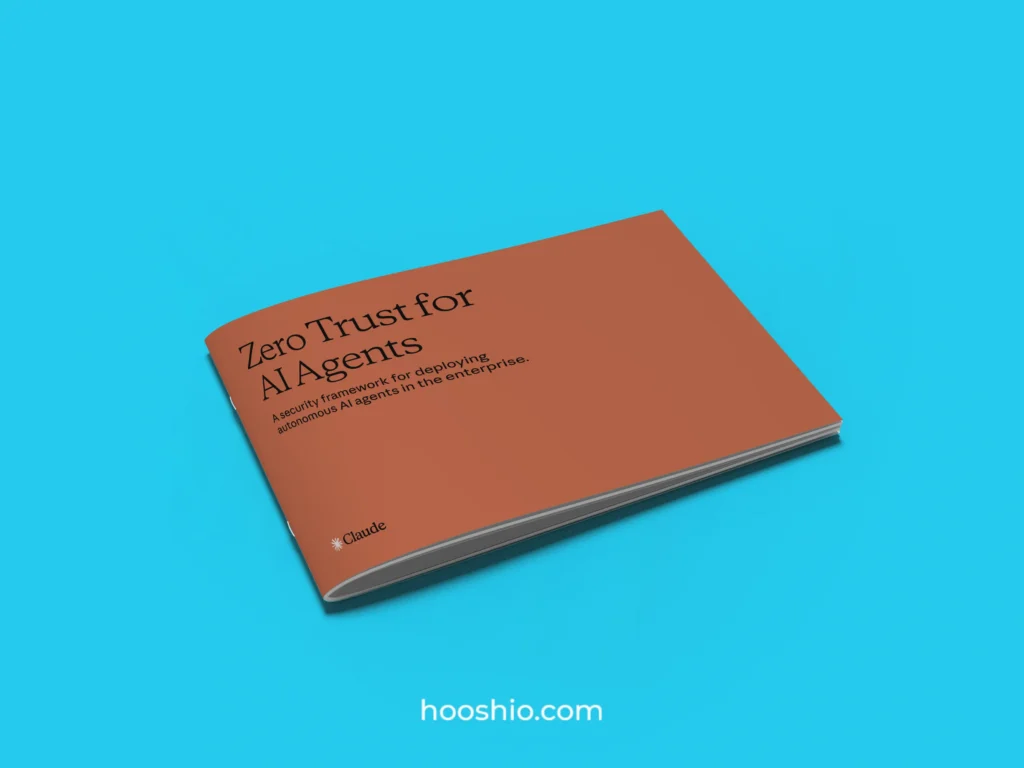
آنتروپیک اخیراً یک چارچوب امنیتی برای استقرار عاملهای خودمختار هوش مصنوعی در سطح سازمان ارائه کرده است. این چارچوب، چشمانداز جدید تهدیدات، یک معماری ساختاریافته و چندلایه از مدل «اعتماد صفر» (Zero Trust) و عملیات دفاعیِ طراحیشده برای مقابله با حملاتِ مبتنی بر هوش مصنوعی را پوشش میدهد.
مدلهای پیشگام هوش مصنوعی فاصله زمانی میان کشف یک آسیبپذیری تا بهرهبرداری (exploit) از آن را از چندین ماه به چند ساعت کاهش دادهاند. کارشناسان امنیت سایبری که این ابزارها را به کار میگیرند، باگها را سریعتر شناسایی و برطرف میکنند. در مقابل، هکرهایی که از این فناوری بهره میبرند یا صرفاً منتظر میمانند تا وصلههای امنیتیِ (patches) مدافعان منتشر شود و سپس با مهندسی معکوس، آنها را به اکسپلویت تبدیل کنند نیز با سرعت بیشتری عمل میکنند. این امر صرفاً یک نگرانیِ مربوط به آینده نیست؛ در حال حاضر نیز این مدلها قادرند آسیبپذیریهای جدی و مهمی را شناسایی کنند که سالها از چشم ابزارهای سنتی و بازرسان انسانی دور ماندهاند.
این روند پرشتاب، برای هر سازمانی که اقدام به استقرار عاملهای هوشمند میکند، از دو جنبه حائز اهمیت است
- زیرساختی که عاملهای شما روی آن اجرا میشوند، دقیقاً مانند سایر بخشهای داراییهای دیجیتال شما، در معرض حملاتِ مبتنی بر هوش مصنوعی قرار دارد.
- خودِ این عاملها سطحی از خودمختاری را به سیستم میدهند که شامل تفسیر اهداف، انتخاب ابزارها و اجرای عملیاتِ چندمرحلهای است.
کنترلهای دسترسی سنتی نمیتوانند مانع از سوءاستفاده عاملها از مجوزهای قانونیِ (legitimate permissions) خود شوند؛ بنابراین، سیستمهای پایش نظارتی باید حملاتی را مدنظر قرار دهند که برای موفقیت، بیشتر بر مبنای پایداری و مداومت (persistence) طراحی شدهاند تا صرفاً بهرهبرداری از یک آسیبپذیریِ مشخص.
مدل Zero Trust که بر مبنای اصولِ «به هیچچیز اعتماد نکن، همه چیز را تأیید (verify) کن و فرض را بر این بگذار که نفوذ از پیش رخ داده است» بنا شده؛ بنیانی اثباتشده در اختیار مدیران امنیتی قرار میدهد تا با این چالشها مقابله کنند. بااینحال، این اصول برای انطباق با سیستمهای عاملمحور نیازمند بازطراحی هستند: هویتهایی که بهصورت رمزنگاریشده ریشهیابی شدهاند (cryptographically rooted)، مجوزهایی که برای هر وظیفه محدود و تعریف شدهاند، حافظهای که در برابر مسمومسازی محافظت شده است و عملیات دفاعیای که همگام با سرعتِ مهاجمان خودمختار عمل میکند.
آنتروپیک بهمنظور یاریرساندن به مدیران حوزه امنیت و ریسک در مسیر آمادهسازی برای این گذار، یک چارچوب کاربردی برای استقرار عاملهای خودمختار هوش مصنوعی در محیطهای سازمانی تدوین کرده است.
در این راهنما، موارد زیر را به اشتراک گذاشته شده است
- ملاحظات امنیتیِ مختص سیستمهای عاملمحور؛از جمله دسترسی به ابزارها، تصمیمگیری خودمختار، پایداریِ بستر اجرا (context persistence) و هماهنگی میان چندین عامل.
- چشمانداز فعلی تهدیدات علیه عاملهای هوشمند؛شامل حملات تزریق پرامپت، مسمومسازی ابزار (tool poisoning)، سوءاستفاده از هویت و سطح دسترسی (privilege abuse)، مسمومسازی حافظه و حملات زنجیره تأمین.
- یک چارچوب سهلایه از معماری اعتماد صفر(پایهای، پیشرفته و بهینهسازیشده) که متناسب با سطح بلوغ سازمانی و میزان تحمل ریسک تدوین شده است.
- یک جریان کاری اجرایی در هشت فازکه مواردی نظیر مدیریت هویت، محدودهبندیِ دسترسیها (access scoping)، اجرای ایزوله (sandboxing)، کنترلهای ورودی و خروجی و همچنین محافظتهای مربوط به حافظه را در بر میگیرد.
- چگونگی اجرای عملیاتهای امنیتیِ عاملمحور (Agentic SOAR)با سرعتی کافی که بتواند با هکرهایی که از هوش مصنوعی استفاده میکنند مقابله کند.
- همراستایی و تطابقپذیری قانونی (Compliance alignment)برای صنایع تحت نظارت دقیق و رگولاتوریشده از جمله حوزههای بهداشت و درمان، امور مالی و بخشهای دولتی.
سازمانهایی در بهترین موقعیت برای مواجهه با این تغییر قرار خواهند داشت که بنیانهای امنیتی آنها بهقدری مستحکم باشد که اسکنهای مبتنی بر هوش مصنوعی، از همان ابتدا باگهای کمتری در آنها بیابند و همچنین معماری استقرار عاملهایشان از روز نخست، بر پایه فرضِ وقوعِ قطعی نفوذ (architected for breach) طراحی شده باشد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.