Mythos به کشف یک حفره در امنیت اپل کمک کرد
پژوهشگران امنیتی میگویند هنگام آزمایش نسخهای اولیه از نرمافزار هوش مصنوعی Mythos متعلق به شرکت Anthropic در ماه آوریل، روش تازهای برای دور زدن فناوری امنیتی پیشرفته اپل کشف کردهاند. پژوهشگران شرکت امنیتی Calif مستقر در پالو آلتوی کالیفرنیا اعلام کردند نرم…
خلاصه تحلیلی خبر
پژوهشگران امنیتی میگویند هنگام آزمایش نسخهای اولیه از نرمافزار هوش مصنوعی Mythos متعلق به شرکت Anthropic در ماه آوریل، روش تازهای برای دور زدن فناوری امنیتی پیشرفته اپل کشف کردهاند. پژوهشگران شرکت امنیتی Calif مستقر در پالو آلتوی کالیفرنیا اعلام کردند نرم…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، امنیتی، مصنوعی، هوش
پژوهشگران امنیتی میگویند هنگام آزمایش نسخهای اولیه از نرمافزار هوش مصنوعی Mythos متعلق به شرکت Anthropic در ماه آوریل، روش تازهای برای دور زدن فناوری امنیتی پیشرفته اپل کشف کردهاند.
پژوهشگران شرکت امنیتی Calif مستقر در پالو آلتوی کالیفرنیا اعلام کردند نرمافزاری که توسعه دادهاند، دو باگ و چندین تکنیک مختلف را به یکدیگر متصل میکند تا حافظه سیستمعامل Mac را دچار اختلال کرده و سپس به بخشهایی از دستگاه دسترسی پیدا کند که در حالت عادی باید غیرقابل دسترس باشند.
این روش در حوزه امنیت سایبری با عنوان «بهرهبرداری از افزایش سطح دسترسی» شناخته میشود و در صورتی که با حملات دیگری ترکیب شود، میتواند به هکر اجازه دهد کنترل کامل رایانه را در اختیار بگیرد.
موج آسیبهای امنیتی در راه است
«میخاو زالفسکی»، پژوهشگر امنیتی که پیشتر در گوگل فعالیت میکرد و بررسی پژوهش Calif را انجام داده اما در فرایند آزمایشها مشارکت نداشته است، گفت این تکنیک از آن جهت اهمیت دارد که اپل تلاش زیادی برای ایمنسازی MacOS انجام داده است.
اپل که در حال استفاده و آزمایش مدلهای پیشرفته هوش مصنوعی برای شناسایی و رفع آسیبپذیریها است، اعلام کرده گزارش Calif را برای تأیید یافتهها بررسی میکند.
سخنگوی این شرکت گفت: «امنیت بالاترین اولویت ما است و گزارشهای مربوط به آسیبپذیریهای احتمالی را با نهایت جدیت دنبال میکنیم.»
توانایی مدلهای جدید هوش مصنوعی شرکتهایی مانند Anthropic و OpenAI در شناسایی باگها طی ماههای اخیر آنقدر پیشرفت کرده است که بسیاری از کارشناسان امنیت سایبری نسبت به وقوع «موج فراگیر کشف آسیبپذیریهای امنیتی» (Bugmageddon) هشدار میدهند؛ موجی بیسابقه از کشف آسیبپذیریهای امنیتی که میتواند برای تیمهای فناوری مسئول وصله کردن این مشکلات دردسرساز شود و همزمان خطرات امنیتی قابلتوجهی ایجاد کند.
امسال، هوش مصنوعی Anthropic در یک بازه دو هفتهای بیش از ۱۰۰ آسیبپذیری با شدت بالا را در مرورگر Firefox شناسایی کرد؛ رقمی که معمولاً مجموع پژوهشگران امنیتی جهان طی دو ماه به آن میرسند.
عصر جدید آسیبپذیریها و ممیزی کد
اپل سپتامبر گذشته اعلام کرد از تخصص خود در حوزه سختافزار و سیستمعامل برای توسعه فناوریای به نام Memory Integrity Enforcement یا MIE استفاده کرده است؛ فناوریای که این شرکت آن را «نتیجه تلاشی بیسابقه در طراحی و مهندسی طی پنج سال» توصیف کرد.
به گفته شرکت Calif، ساخت کدی که بتواند از دو باگ موجود در MacOS سوءاستفاده کند، با کمک Claude تنها پنج روز زمان برد.
«تای دوئونگ»، مدیرعامل شرکت Calif، گفت اجرای این حمله صرفاً با استفاده از Mythos ممکن نبود و به تخصص انسانی هکرهای امنیت سایبری این شرکت نیز متکی بود. او توضیح داد که Mythos در بازتولید حملاتی که پیشتر مستندسازی شدهاند عملکرد بسیار خوبی دارد، اما هنوز توانایی ابداع روشهای کاملاً جدید حمله را نشان نداده است.
«تای دوئونگ» گفت: «هنوز موردی ندیدهایم که این سیستم خودش تکنیک حمله جدیدی ابداع کند. این اتفاق تا حدی تازه است.»
«میخاو زالفسکی» گفت اگرچه بخشی از هیاهوی ایجاد شده پیرامون Mythos «بیش از حد بزرگنمایی شده» است، اما ابزارهای جدید هوش مصنوعی اکنون میتوانند برای «پژوهش معنادار در زمینه آسیبپذیریها و ممیزی کد» مورد استفاده قرار گیرند.
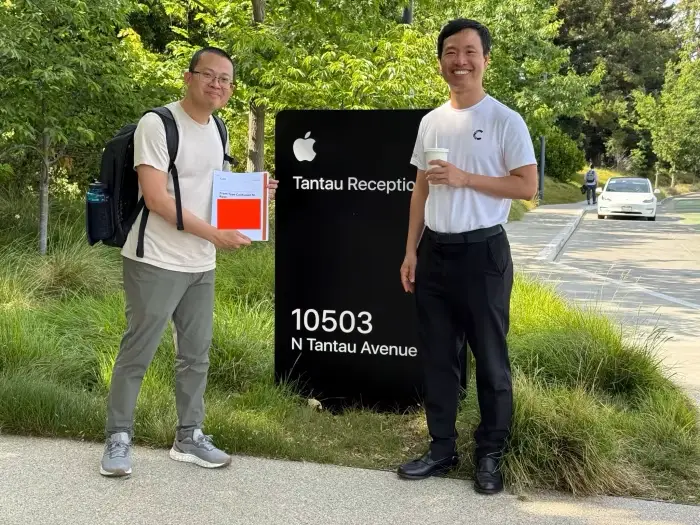
پژوهشگران شرکت Calif آنقدر از کشف خود هیجانزده بودند که روز سهشنبه شخصاً از پالو آلتو به مقر اپل در کوپرتینوی کالیفرنیا رفتند تا گزارش ۵۵ صفحهای خود را که جزئیات باگهای مورد سوءاستفاده را شرح میدهد، ارائه کنند. آنها قصد دارند پس از آنکه اپل مشکلات اصلی را برطرف کرد، جزئیات این حمله را منتشر کنند. «تای دوئونگ» گفت احتمالاً این باگها خیلی سریع اصلاح خواهند شد.
کاخ سفید در ابتدا با تلاشهای Anthropic برای گسترش تدریجی دسترسی به Mythos مخالفت کرده بود و نگرانیها درباره قدرت مدلهای جدید هوش مصنوعی، راهبرد دولت آمریکا در حوزه هوش مصنوعی را دستخوش تغییر کرده و باعث بازنگری در رویکرد نسبتاً آزادانه این دولت نسبت به توسعه هوش مصنوعی شده است.
مقامهای فدرال اکنون در حال بررسی فرمان اجراییای هستند که بر اساس آن، دولت بتواند بر پیشرفتهترین مدلهای هوش مصنوعی نظارت داشته باشد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.