بدافزار Scranos از چین به سراسر جهان پیشروی کرد - XNET | اخبار مقالات امنیت سایبری
به گفته آزمایشگاه هوش تهدید سایبری بیتدیفندر (Bitdefender CyberThreat Intelligence Lab) بدافزار Scranos که عمدتا در چین فعال بوده است، شروع به تاثیر و پیشروی بر مصرف کنندگان در سراسر جهان کرد. طبق آخرین گزارش این شرکت، مهمترین بخش این بدافزار یک درایور روت…
خلاصه تحلیلی خبر
به گفته آزمایشگاه هوش تهدید سایبری بیتدیفندر (Bitdefender CyberThreat Intelligence Lab) بدافزار Scranos که عمدتا در چین فعال بوده است، شروع به تاثیر و پیشروی بر مصرف کنندگان در سراسر جهان کرد. طبق آخرین گزارش این شرکت، مهمترین بخش این بدافزار یک درایور روت…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، بدافزار، Scranos، پنهان، برنامههای
به گفته آزمایشگاه هوش تهدید سایبریبیتدیفندر(Bitdefender CyberThreat Intelligence Lab)بدافزار Scranosکه عمدتا در چین فعال بوده است، شروع به تاثیر و پیشروی بر مصرف کنندگان در سراسر جهان کرد.
طبق آخرین گزارش این شرکت، مهمترین بخش این بدافزار یک درایور روتکیت است که درون برنامههای آلوده پنهان شده است. محققان دریافتهاند که اپراتورهای پشت بدافزار Scranos به طور مداوم مولفهها را آزمایش کرده و بهطور منظم آنها را بهبود میبخشد. این در حالی است که هر مولفه برای اهداف مختلفی مورد استفاده قرار میگیرد.
نتایج تحقیقات بیتدیفندر نشان میدهد که بدافزار Scranos به وسیله تروجان گسترش مییابد و در قالب نرمافزارهای کرک یا برنامههای نرمافزاری قانونی مانند کتابهای الکترونیکی، پخش کننده ویدیو، درایورها و حتی محصولات ضدبدافزاری پنهان میشوند. این بدافزار برای مدتی طولانی و توسط درایور روتکیت داخل دستگاه پنهان میشود تا به دانلود و نصب مولفههای دیگر ادامه دهد.
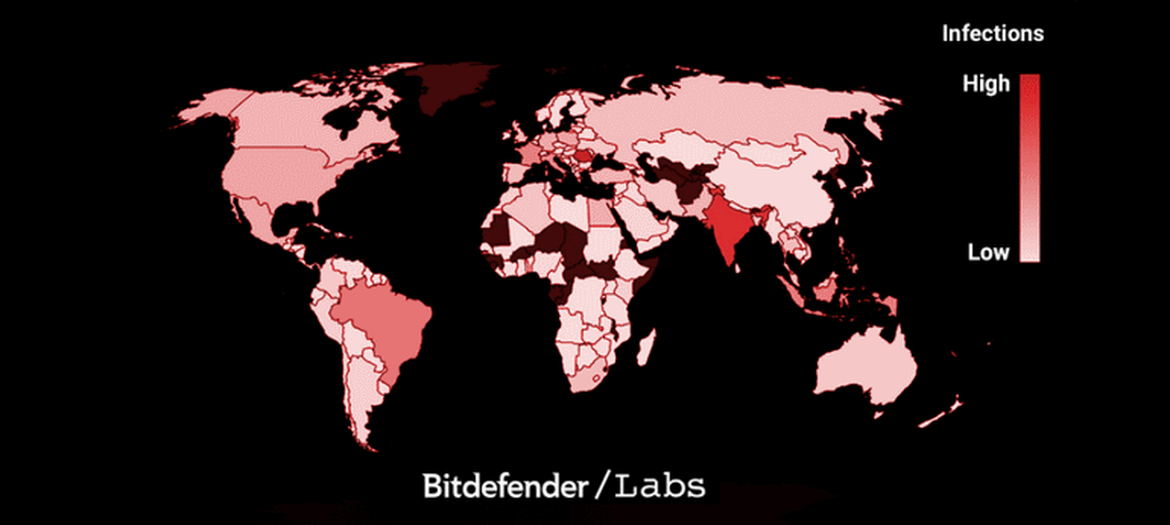
این گزارش حاکی از آن است که بدافزار Scranos در حال حاضر در سراسر جهان در حال گسترش بوده و در کشورهایی نظیر هند، رومانی، برزیل، فرانسه، ایتالیا و اندونزی فعالیت بیشتری دارد. براساس یافتههای پژوهشگران، این بدافزار کار خود را در اوایل ماه نوامبر ۲۰۱۸ آغاز کرد و در ماههای دسامبر و ژانویه بیشترین فعالیتهای خرابکارانه خود را به ثبت رساند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.