کلاهبرداری با ایمیل فیشینگ در لینکدین (LinkedIn) - XNET | اخبار مقالات امنیت سایبری
این مطلب، هشداری برای خوانندگانی است که حسابهای لینکدین دارند. ما از یک کلاهبرداری با ایمیل فیشینگ آگاه شدیم که کاربران لینکدین را هدف قرار داده است. برای مطالعه بیشتر در این خصوص با ما همراه شوید. کاربران سرویسهای محبوب شبکههای اجتماعی تجاری نظیر لینکدین ا…
خلاصه تحلیلی خبر
این مطلب، هشداری برای خوانندگانی است که حسابهای لینکدین دارند. ما از یک کلاهبرداری با ایمیل فیشینگ آگاه شدیم که کاربران لینکدین را هدف قرار داده است. برای مطالعه بیشتر در این خصوص با ما همراه شوید. کاربران سرویسهای محبوب شبکههای اجتماعی تجاری نظیر لینکدین ا…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، کنید، شما، لینکدین، ایمیلها
این مطلب، هشداری برای خوانندگانی است که حسابهای لینکدین دارند. ما از یک کلاهبرداری باایمیل فیشینگآگاه شدیم که کاربرانلینکدینرا هدف قرار داده است. برای مطالعه بیشتر در این خصوص با ما همراه شوید.
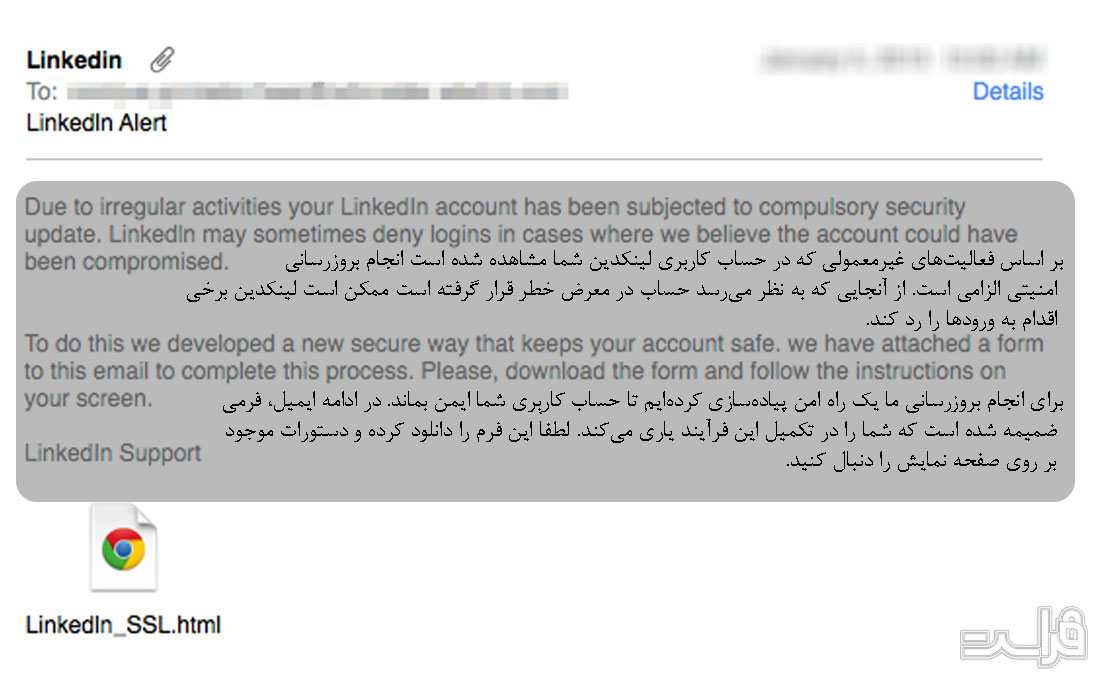
کاربران سرویسهای محبوب شبکههای اجتماعی تجاری نظیر لینکدین ایمیلهایی دریافت میکنند که ظاهراً فرستنده آنها بخش پشتیبانی لینکدین است. در این ایمیلها به گیرنده اطلاع داده میشود که ” فعالیتهای غیر معمولی ” در حسابش مشاهده شده و به همین دلیل یک بروزرسانی امنیتی اجباری نیاز است. بدین منظور، به کاربر توصیه میشود فایل HTMLای را که به ایمیل ضمیمه شده است دانلود کند.
| بیشتر بخوانیدمیلیونها کاربر اینستاگرام در معرض حمله فیشینگ قرار دارند |
داستانی واقعی!
این ایمیلها جعلی بوده و بخشی از یک کلاهبرداریایمیل فیشینگتقریباً قدیمی هستند. اگر شما بر روی فایل html کلیک کنید، به یک وبسایت جعلی هدایت خواهید شد که شبیه صفحه ورود به سایت خود لینکدین است. هر گونه اطلاعات ورودی را که در این صفحه وارد کنید مستقیماً به حملهکننده ارسال خواهد شد و حملهکننده در نهایت حساب کاربری شما را میرباید.
در قسمت زیر نمونهای ازایمیل فیشینگکه به نظر میرسید توسط لینکدین ارسال شده، آورده شده است
 در صورت دریافت چنین ایمیلهایی چه کارهایی باید انجام دهید؟
ایمیلها را پاک کنید و آنها را به مرجعی که در این مورد مشخص لینکدین است گزارش دهید.
توصیههایی برای اجتناب از کلاهبرداری با ایمیل فیشینگ
برای اطمینان از این که گرفتار تله فیشینگ نخواهید شد، چند معیار ساده که میتوانید در ارزیابیتان از آنها استفاده کنید برای شما ارائه شده است
- قابلیت امنیتیاحراز هویت دو مشخصهایرا که در این مورد بخصوص مربوط به حساب لینکدین میشود فعال کنید. این امر شما را مطمئن خواهد ساخت که هیچ کاربر غیر مجازی قادر به دستیابی به حساب کاربری شما نخواهد بود.
- اگر بر روی یک لینک یا فرم HTML در این ایمیلها کلیک کردهاید، با آنتیویروستان یک اسکن بر روی کامپیوترتان انجام دهید.
- نسبت به ایمیلهایی که حاوی لحن بد و خطاهای گرامری و املائی هستند مشکوک باشید. اغلبایمیلهای فیشینگچنین مشخصههایی دارند.
- هرگز از لینکهای درون ایمیلها برای اتصال به حسابهای آنلاینتان استفاده نکنید.
- پیش از آنکه بر روی هر لینکی که در ایمیل شما وجود دارد کلیک کنید، ماوستان را روی آن قرار دهید. با این کار URL واقعی سایتی که قرار است آن لینک شما را به آن هدایت کند در گوشه سمت چپ صفحه نمایان خواهد شد.
- به یاد داشته باشید که سازمان اصلی هرگز از شما نمیخواهد که بروزرسانی نرمافزار را از طریق ایمیل نصب کنید.
- همواره با ایمیلهای غیر منتظره به شیوهای مشکوک برخورد کنید. برای نمونه، اگر از شما درخواست نشده است که رمزعبور جدیدی تنظیم کنید، در نتیجه هرگز نباید به ایمیلی که ادعا میکند اینکار را انجام دادهاید اعتماد کنید. چنین ایمیلهایی را به سطل آشغال بیندازید.
- اگر ایمیلی از لینکدین یا هر سازمان دیگری با موضوعی اورژانسی مانند یک بروزرسانی امنیتی یا تغییری در رمزعبور دریافت کردید، وبسایت رسمی آن سازمان را بازدید کنید و معتبر بودن آن اطلاعات را ارزیابی کنید.
| بیشتر بخوانیدحملات فیشینگ تلفن همراه و روشهای کاهش ریسک |
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.