حمله سایبری به صدها سوپرمارکت فرانسوی؛ هکرها دمای یخچالها را به ۵۰ درجه رساندند
در حملهای سایبری به سیستمهای سرمایشی سوپرمارکتهای فرانسه، هکرها موفق شدند دمای یخچالها و فریزرهای فروشگاهی را بهشدت افزایش دهند؛ اتفاقی که به فاسد شدن حجم زیادی از مواد غذایی و وقوع آتشسوزی در برخی فروشگاهها منجر شد. بر اساس گزارش خبرگزاری رویترز، این ح…
خلاصه تحلیلی خبر
در حملهای سایبری به سیستمهای سرمایشی سوپرمارکتهای فرانسه، هکرها موفق شدند دمای یخچالها و فریزرهای فروشگاهی را بهشدت افزایش دهند؛ اتفاقی که به فاسد شدن حجم زیادی از مواد غذایی و وقوع آتشسوزی در برخی فروشگاهها منجر شد. بر اساس گزارش خبرگزاری رویترز، این ح…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، تجهیزات، حمله، سرمایشی، غذایی
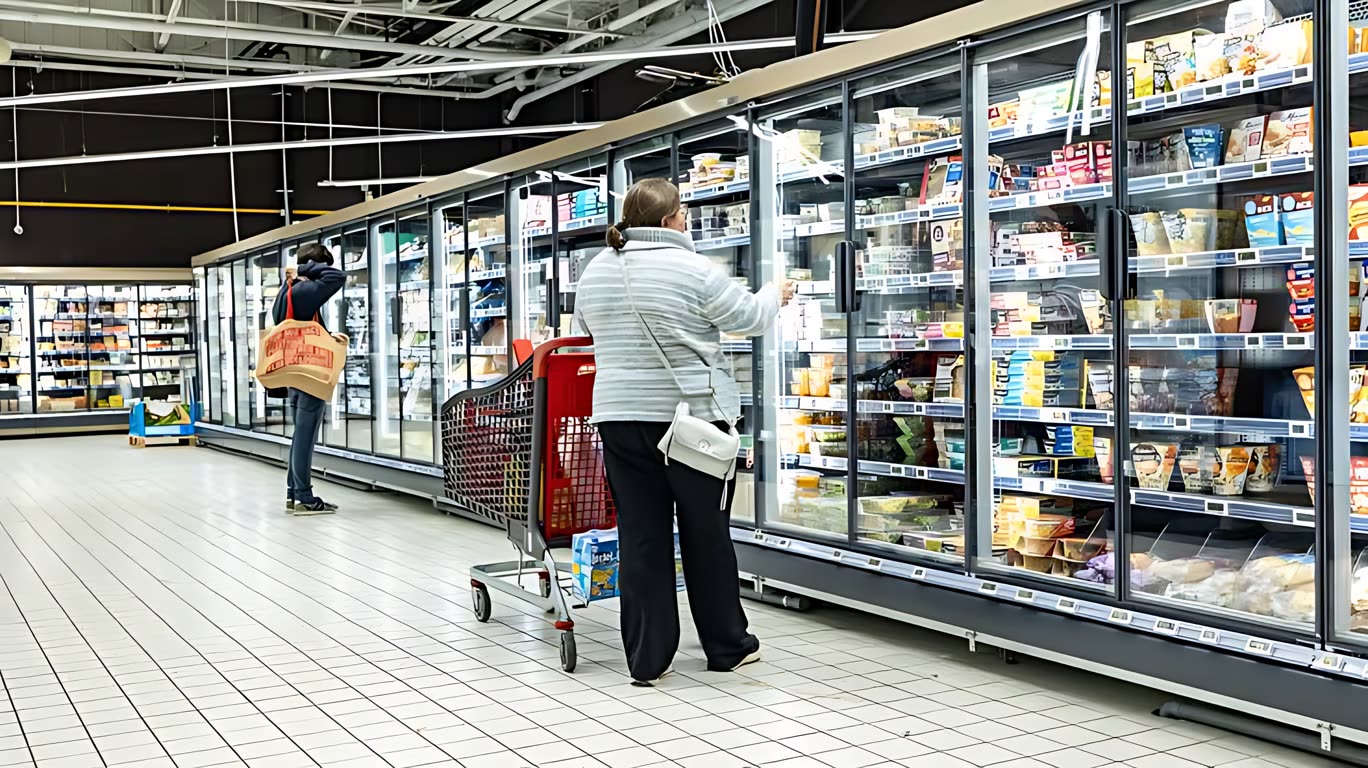
در حملهای سایبری به سیستمهای سرمایشی سوپرمارکتهای فرانسه، هکرها موفق شدند دمای یخچالها و فریزرهای فروشگاهی را بهشدت افزایش دهند؛ اتفاقی که به فاسد شدن حجم زیادی از مواد غذایی و وقوع آتشسوزی در برخی فروشگاهها منجر شد.
بر اساس گزارش خبرگزاری رویترز، این حمله چندین مجموعه بزرگ خردهفروشی را هدف قرار داده و نگرانیهایی جدی درباره امنیت سایبری زیرساختهای حیاتی صنعت مواد غذایی ایجاد کرده است. شرکت اینترمارشه اعلام کرده که حدود ۱۵۰ شعبه آن هدف این حمله قرار گرفتهاند. در این فروشگاهها، دمای تجهیزات سرمایشی برای حدود شش ساعت در طول شب به ۵۰ درجه سانتیگراد رسید؛ دمایی که عملاً نگهداری ایمن مواد غذایی فاسدشدنی را غیرممکن میکند. در نتیجه، تمام مواد غذایی موجود در یخچالها و فریزرهای آسیبدیده برای جلوگیری از خطرات بهداشتی دور ریخته شدند.
حمله به سیستمهای سرمایشی چگونه انجام شد؟
بررسیهای اولیه نشان میدهد که مهاجمان به سامانههای کنترل از راه دور تجهیزات سرمایشی دسترسی پیدا کردهاند و با دستکاری عملکرد آنها، دمای یخچالها و فریزرها را افزایش دادهاند. این حمله بهجای هدف قرار دادن مستقیم صندوقهای فروش یا اطلاعات مشتریان، زیرساختی را مختل کرد که برای نگهداری مواد غذایی و فعالیت روزمره فروشگاهها ضروری است.
بر اساس گزارشهای منتشرشده، این حمله با آسیبپذیریهایی در نرمافزارهای کنترل تجهیزات سرمایشی شرکت دانفوس، تولیدکننده دانمارکی سیستمهای مدیریت سرمایش، مرتبط بوده است. آژانس ملی امنیت سایبری فرانسه در جریان بررسیهای اولیه این آسیبپذیری را شناسایی کرده است. با این حال، جزئیات کامل روش نفوذ و هویت عاملان حمله هنوز بهطور رسمی مشخص نشده است.
شرکت دانفوس در واکنش به این حادثه اعلام کرد که از وقوع مشکلات امنیتی در تعدادی از سامانههای مدیریت سرمایش در فرانسه آگاه است. به گفته این شرکت، تجهیزات آسیبدیده از نسخههای قدیمی میانافزار استفاده میکردند. دانفوس همچنین تأکید کرده که پیشتر بارها به مشتریان توصیه کرده بود سیستمهای پشتیبانیشده خود را به آخرین نسخه نرمافزار ارتقا دهند و تجهیزات قدیمی را که دیگر بهروزرسانی امنیتی دریافت نمیکنند، با سامانههای جدیدتر جایگزین کنند.
این موضوع بار دیگر نشان میدهد که تجهیزات صنعتی متصل به اینترنت نیز میتوانند هدف حملات سایبری قرار بگیرند. در صورتی که نرمافزارهای کنترلی بهروزرسانی نشوند یا دسترسی از راه دور بهدرستی ایمنسازی نشده باشد، مهاجمان ممکن است از ضعفهای امنیتی برای ایجاد اختلال در عملکرد تجهیزات استفاده کنند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.