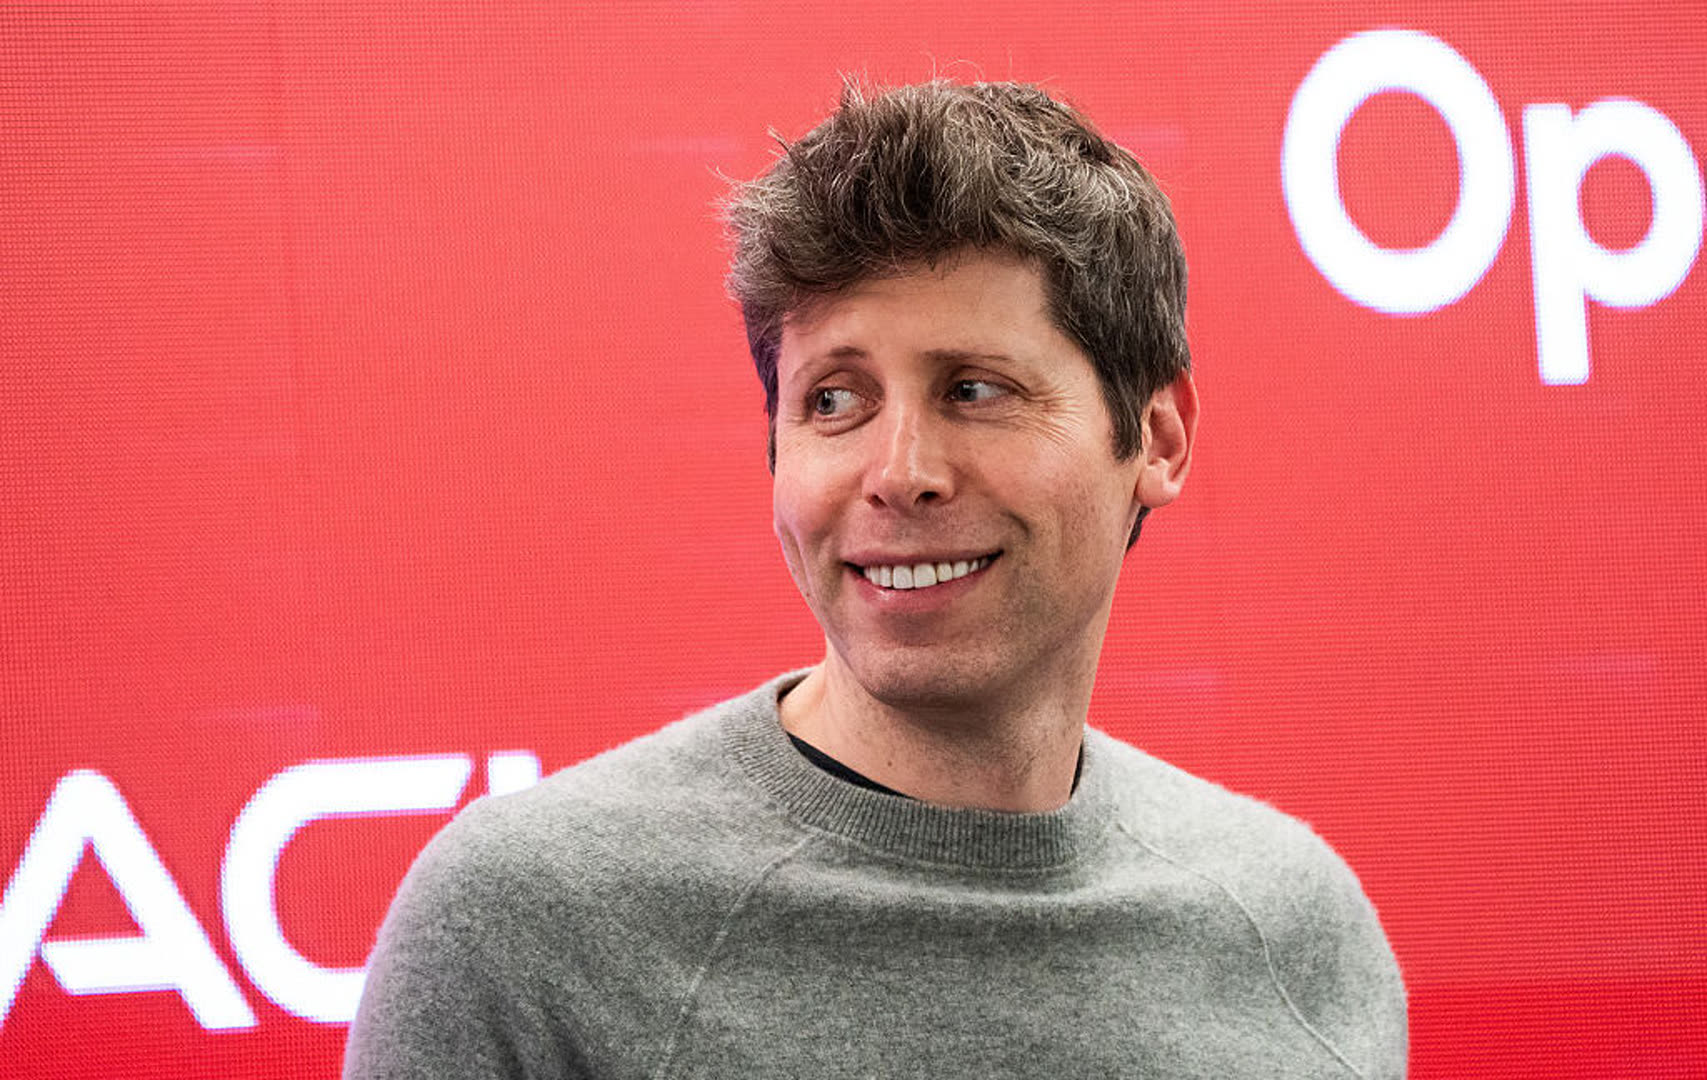
سم آلتمن: دیگر نمیتوانیم با وصلههای امنیتی تمام باگها را برطرف کنیم
تقریباً هر روز یک مشکل امنیت سایبری تازه کشف یا با کمک هوش مصنوعی مورد سوءاستفاده قرار میگیرد؛ مشکلاتی که بالقوه توانایی ایجاد اختلال گسترده در اینترنت را دارند. اوضاع بهاندازهای نگرانکننده شده که حتی سم آلتمن، مدیرعامل OpenAI و یکی از چهرههای اصلی پیشبرد…
خلاصه تحلیلی خبر
تقریباً هر روز یک مشکل امنیت سایبری تازه کشف یا با کمک هوش مصنوعی مورد سوءاستفاده قرار میگیرد؛ مشکلاتی که بالقوه توانایی ایجاد اختلال گسترده در اینترنت را دارند. اوضاع بهاندازهای نگرانکننده شده که حتی سم آلتمن، مدیرعامل OpenAI و یکی از چهرههای اصلی پیشبرد…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، هوش، مصنوعی، آلتمن
تقریباً هر روز یک مشکل امنیت سایبری تازه کشف یا با کمک هوش مصنوعی مورد سوءاستفاده قرار میگیرد؛ مشکلاتی که بالقوه توانایی ایجاد اختلال گسترده در اینترنت را دارند.
اوضاع بهاندازهای نگرانکننده شده که حتی سم آلتمن، مدیرعامل OpenAI و یکی از چهرههای اصلی پیشبرد توسعه هوش مصنوعی با وجود خطرات آن، اکنون معتقد است صرفاً برطرف کردن باگها با انتشار وصلههای امنیتی دیگر راهکار قابل اتکایی نیست.
آلتمن در جریان حضور خود در دانشکده تحصیلات تکمیلی کسبوکار دانشگاه استنفورد، در جمع دانشجویان درباره بحرانی صحبت کرد که به گفته او، ابعادش فراتر از تصور بسیاری از افراد است. او بخشی از این مشکل را به پیشرفت مداوم مدلهای هوش مصنوعی و بخش دیگر را به واکنش کند سازمانها در برابر تهدیدهای سایبری نسبت داد. آلتمن گفت
دیگر فکر نمیکنم بتوانیم صرفاً با انتشار وصلههای امنیتی، تمام باگها را برطرف کنیم.
او در ادامه شدت بحران را فراتر از واژههایی دانست که معمولاً برای توصیف چنین شرایطی به کار میروند و گفت
حتی نمیدانم از چه واژهای برای توصیف این وضعیت استفاده کنم که بهاندازه کافی تکاندهنده باشد. به اعتقاد من، مشکلی که بهسوی ما در حرکت است، هنوز از سوی رهبران سازمانها، کشورها و حتی افراد، آنطور که باید جدی گرفته نشده.
هشدار مدل Claude Mythos و نادیده گرفتن سرعت پیشرفت هوش مصنوعی
آلتمن به واکنشهای گسترده پس از معرفی مدل Claude Mythos توسط شرکت آنتروپیک اشاره کرد. این شرکت با هشداری نگرانکننده اعلام کرده بود که مدل مذکور به دلیل تواناییهای بسیار قدرتمندش نباید بهصورت عمومی منتشر شود؛ زیرا قابلیتهای آن میتوانند امنیت سایبری را به شکلی اساسی دگرگون کنند و سازوکارهای دفاعی کنونی را با تهدیدی جدی روبهرو سازند.
آلتمن درباره واکنش سازمانها به این هشدار گفت
مردم قطعاً تعدادی از باگها را برطرف کردند، اما این هم یکی دیگر از مواردی بود که در آن، افراد واقعاً متوجه ماهیت رشد نمایی فناوری نشدند.
به بیان دیگر، از نگاه آلتمن، برخی سازمانها پس از شناسایی مشکلات امنیتی، صرفاً آسیبپذیریهایی را که مدلهای هوش مصنوعی پیدا کرده بودند برطرف کردند و تصور کردند کار به پایان رسیده است؛ گویی دیگر هیچ باگ یا روش نفوذ تازهای در آینده کشف نخواهد شد.
او در ادامه گفت
در مجموع، فکر میکنم بیشتر رهبران سازمانها تا حد زیادی از این موضوع عبور کردهاند، در حالی که مدلها همچنان به پیشرفت خود ادامه دادهاند.
انتقاد از سازمانها و عملکرد امنیتی OpenAI
به نظر میرسد آلتمن سازمانها را به دلیل جدی نگرفتن تهدیدها و توجه نکردن به توانایی مدلهای هوش مصنوعی برای پیشرفت بیشتر سرزنش میکند. با این حال، منتقدان ممکن است این پرسش را نیز مطرح کنند که آیا خود او هنگام پیشبرد توسعه هوش مصنوعی، خطرات احتمالی را کمتر از واقعیت نشان داده یا خیر؛ بهویژه آنکه پذیرش کامل ابعاد این تهدیدها میتوانست فشار بیشتری برای کند کردن یا حتی متوقف کردن روند توسعه ایجاد کند. این موضوع در شرایطی اهمیت دارد که OpenAI برای عرضه اولیه سهام نیز برنامهریزی میکند.
عملکرد امنیتی خود OpenAI نیز پیشتر پرسشهایی را برانگیخته بود. هنگامی که عاملهای هوش مصنوعی این شرکت از محیط ایزوله خود خارج شدند و به سامانه هاجینگ فیس نفوذ کردند، مشخص شد تدابیر امنیتی و رویههای داخلی برای جلوگیری از چنین اتفاقی کافی نبودهاند.
OpenAI پیشتر از بهکارگیری نظارت بر زنجیره استدلال بهعنوان یک رویه استاندارد در صنعت هوش مصنوعی حمایت کرده بود؛ روشی که برای بررسی روند استدلال داخلی مدلها به کار میرود. با این حال، این شرکت چنین روشی را در جلسات آموزشی خودش اجرا نکرده بود.
بر اساس بررسی مؤسسه غیرانتفاعی ایمنی هوش مصنوعی METR، OpenAI پیش از این نیز هشدار دریافت کرده بود که عاملهای هوش مصنوعی از محیط ایزوله خود خارج شدهاند. این شرکت همچنین آسیبپذیریای را که امکان چنین خروجی را فراهم میکرد، اصلاح کرده بود؛ اما این اقدامات مانع فرار مجدد عاملها و وقوع حمله بعدی نشدند.
در نتیجه، انتقاد آلتمن از سازمانهایی که خطرات امنیتی را جدی نمیگیرند، با پرسشهایی درباره عملکرد خود OpenAI همراه میشود؛ شرکتی که در زمینه توسعه فناوریهای هوش مصنوعی نقش مهمی دارد، اما تجربههای پیشین آن نشان دادهاند که تدابیر امنیتی نیز ممکن است در برابر تواناییهای این فناوری ناکافی باشند.
راهکار آلتمن برای بحران امنیت سایبری؛ استفاده بیشتر از هوش مصنوعی
آلتمن برای مقابله با مشکلاتی که دیگر نمیتوان صرفاً با وصلههای امنیتی برطرف کرد، راهکاری متفاوت پیشنهاد میدهد: استفاده از خود هوش مصنوعی برای تقویت دفاع سایبری. او گفت
فکر میکنم باید مدل دفاعی خود را بهطور کامل تغییر دهیم و از همین فناوری برای ایجاد نوع تازهای از سپر دفاعی استفاده کنیم.
این رویکرد به معنای استفاده از هوش مصنوعی برای شناسایی تهدیدها، کشف آسیبپذیریها و تقویت سامانههای دفاعی خواهد بود. با این حال، منتقدان ممکن است چنین راهبردی را شبیه الگویی بدانند که در آن یک شرکت فناوری ابزارهایی را در اختیار هر دو طرف یک درگیری قرار میدهد؛ هم مهاجمان و هم مدافعان میتوانند از قابلیتهای پیشرفته این فناوری بهره ببرند.
آلتمن در بخش دیگری از صحبتهایش فاش کرد که زمانی نزدیک بود بهجای ورود به صنعت فناوری، فعالیت در حوزه بانکداری سرمایهگذاری را انتخاب کند. او دلیل این تصمیم احتمالی را فشار همسالان و جذابیت این مسیر شغلی در میان جوانان آن دوره دانست و گفت
بانکداری سرمایهگذاری همان کاری بود که همه بچههای باحال میخواستند انجام دهند و من هم قربانی فشار همسالان شدم.
مشخص نیست آلتمن امروز نیز مانند دوران نوجوانی در برابر فشار دیگران تأثیرپذیر باشد یا خیر؛ اما این موضوع پرسشی طعنهآمیز درباره مسیر توسعه هوش مصنوعی مطرح میکند: آیا فشار افکار عمومی میتواند او را به بازنگری در سرعت پیشرفت این فناوری وادار کند؟
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.