برنامه وزارت ارتباطات برای تقویت امنیت سایبری سازمانهای تابعه
25 شهریور 1405 - 11:21 برنامه وزارت ارتباطات برای تقویت امنیت سایبری سازمانهای تابعه وزارت ارتباطات و فناوری اطلاعات با برگزاری سومین نشست راهبر امنیت این وزارتخانه، برنامههای عملیاتی امنسازی، یکسانسازی فرآیندهای امنیتی و ارتقای سطح آمادگی سایبری سازمانها…
خلاصه تحلیلی خبر
25 شهریور 1405 - 11:21 برنامه وزارت ارتباطات برای تقویت امنیت سایبری سازمانهای تابعه وزارت ارتباطات و فناوری اطلاعات با برگزاری سومین نشست راهبر امنیت این وزارتخانه، برنامههای عملیاتی امنسازی، یکسانسازی فرآیندهای امنیتی و ارتقای سطح آمادگی سایبری سازمانها…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، امنیت، سازمانهای، سایبری، ارتباطات
برنامه وزارت ارتباطات برای تقویت امنیت سایبری سازمانهای تابعه
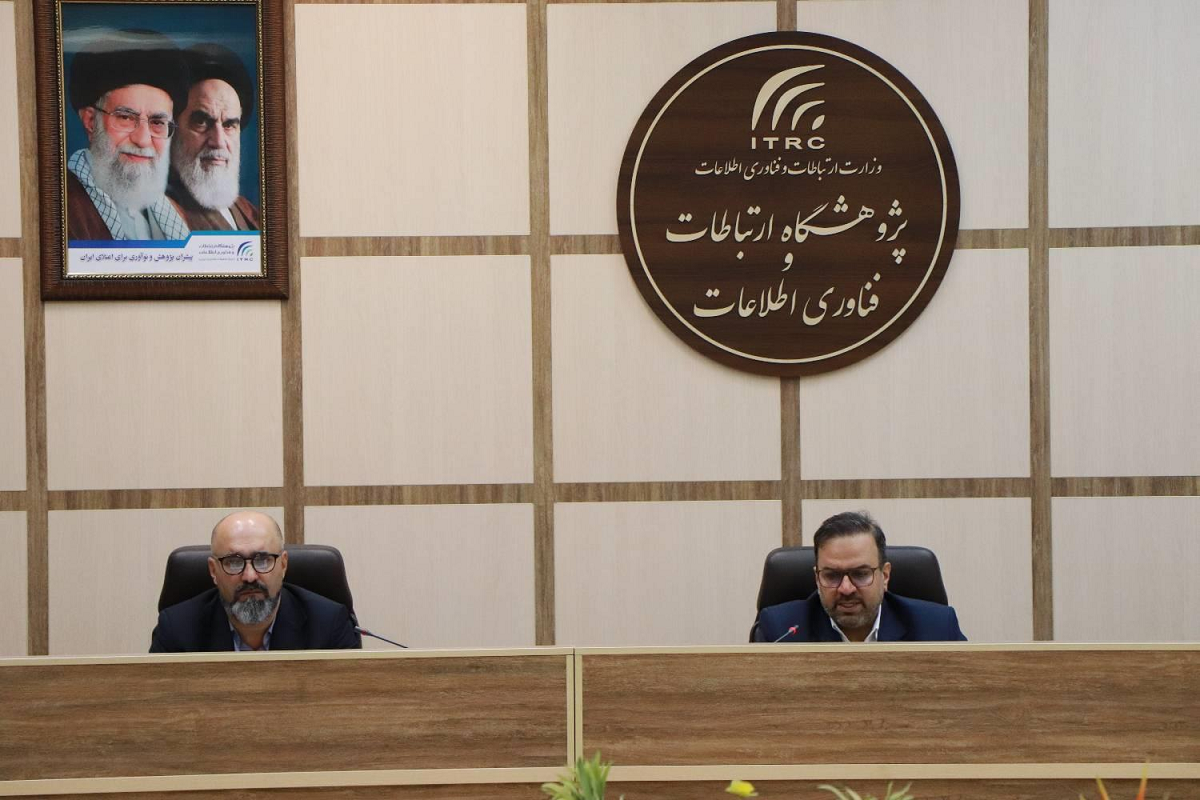
وزارت ارتباطات و فناوری اطلاعات با برگزاری سومین نشست راهبر امنیت این وزارتخانه، برنامههای عملیاتی امنسازی، یکسانسازی فرآیندهای امنیتی و ارتقای سطح آمادگی سایبری سازمانهای تابعه را بررسی کرد و بر ضرورت پایش و ارزیابی مستمر اقدامات امنیتی برای شناسایی آسیبپذیریها و تقویت تابآوری سایبری تأکید شد.
در این نشست، برنامه عملیاتی امنسازی و الزامات ارتقای سطح بلوغ امنیتی در سازمانهای تابعه وزارت ارتباطات و فناوری اطلاعات تشریح و بر ضرورت ایجاد هماهنگی و همافزایی میان مجموعههای زیرمجموعه برای ارتقای سطح تابآوری سایبری تأکید شد.
امنیت زیرساختهای فناوری اطلاعات؛ اولویت سازمانهای تابعه
شیخی با اشاره به تحولات راهبردی کشور و افزایش تمرکز تهدیدات در حوزههای اقتصادی و سایبری، تأمین امنیت زیرساختهای فناوری اطلاعات را از مهمترین وظایف و مسئولیتهای سازمانهای تابعه وزارت ارتباطات دانست و بر ضرورت افزایش هوشیاری و تسریع در اجرای وظایف محوله تأکید کرد.
وی همچنین خواستار همکاری مستمر سازمانهای تابعه با تیم «راهبر امنیت» و رعایت دقیق چارچوبها و الزامات ابلاغی از سوی نهادهای حاکمیتی شد و هماهنگی میان بخشهای مختلف را یکی از الزامات دستیابی به سطح مطلوب تابآوری سایبری عنوان کرد.
پایش مستمر برای شناسایی نقاط ضعف امنیتی
راهبر امنیت وزارت ارتباطات با تأکید بر ضرورت اتخاذ رویکردی مبتنی بر ارزیابی مستمر در حوزه امنیت سایبری، خاطرنشان کرد: تمامی اقدامات امنیتی باید مبتنی بر ارزیابیهای مستمر، شناسایی دقیق نقاط ضعف و بر پایه نتایج حاصل از پایشهای انجامشده توسط تیم راهبر امنیت صورت گیرد.
وی افزود: استمرار پایش وضعیت امنیتی سازمانها و ارزیابی نتایج اقدامات انجامشده، امکان شناسایی بهموقع آسیبپذیریها و اصلاح فرایندها را فراهم میکند و باید بهعنوان بخشی مستمر از برنامههای امنسازی مورد توجه قرار گیرد.
یکسانسازی فرایندها و تقویت حکمرانی سایبری
در بخش پایانی این نشست، بر اهمیت یکسانسازی فرایندهای امنیتی در سازمانهای تابعه و انطباق کامل آنها با الزامات ابلاغی از سوی مرکز راهبردی افتای ریاستجمهوری تأکید شد.
بر اساس مباحث مطرحشده در این نشست، اجرای منسجم برنامههای عملیاتی امنسازی، ایجاد هماهنگی میان سازمانهای تابعه، تقویت حکمرانی امنیت سایبری و ارتقای آمادگی دفاعی، از محورهای اصلی برنامه راهبر امنیت وزارت ارتباطات و فناوری اطلاعات به شمار میرود.
انتهای پیام
افزودن دیدگاه جدید
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.