انتشار اطلاعات هزاران کارمند وزارت امنیت داخلی آمریکا در یک نشت اطلاعاتی
07 آبان 1405 - 10:17 انتشار اطلاعات هزاران کارمند وزارت امنیت داخلی آمریکا در یک نشت اطلاعاتی در پی یک نشت اطلاعاتی گسترده، دادههای بیش از ۴۰ هزار کارمند وزارت امنیت داخلی آمریکا، از جمله اطلاعات کارکنان بخشهای حساس مانند نظارت، جمعآوری اطلاعات انسانی و مأم…
خلاصه تحلیلی خبر
07 آبان 1405 - 10:17 انتشار اطلاعات هزاران کارمند وزارت امنیت داخلی آمریکا در یک نشت اطلاعاتی در پی یک نشت اطلاعاتی گسترده، دادههای بیش از ۴۰ هزار کارمند وزارت امنیت داخلی آمریکا، از جمله اطلاعات کارکنان بخشهای حساس مانند نظارت، جمعآوری اطلاعات انسانی و مأم…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، اطلاعات، امنیت، وزارت
انتشار اطلاعات هزاران کارمند وزارت امنیت داخلی آمریکا در یک نشت اطلاعاتی
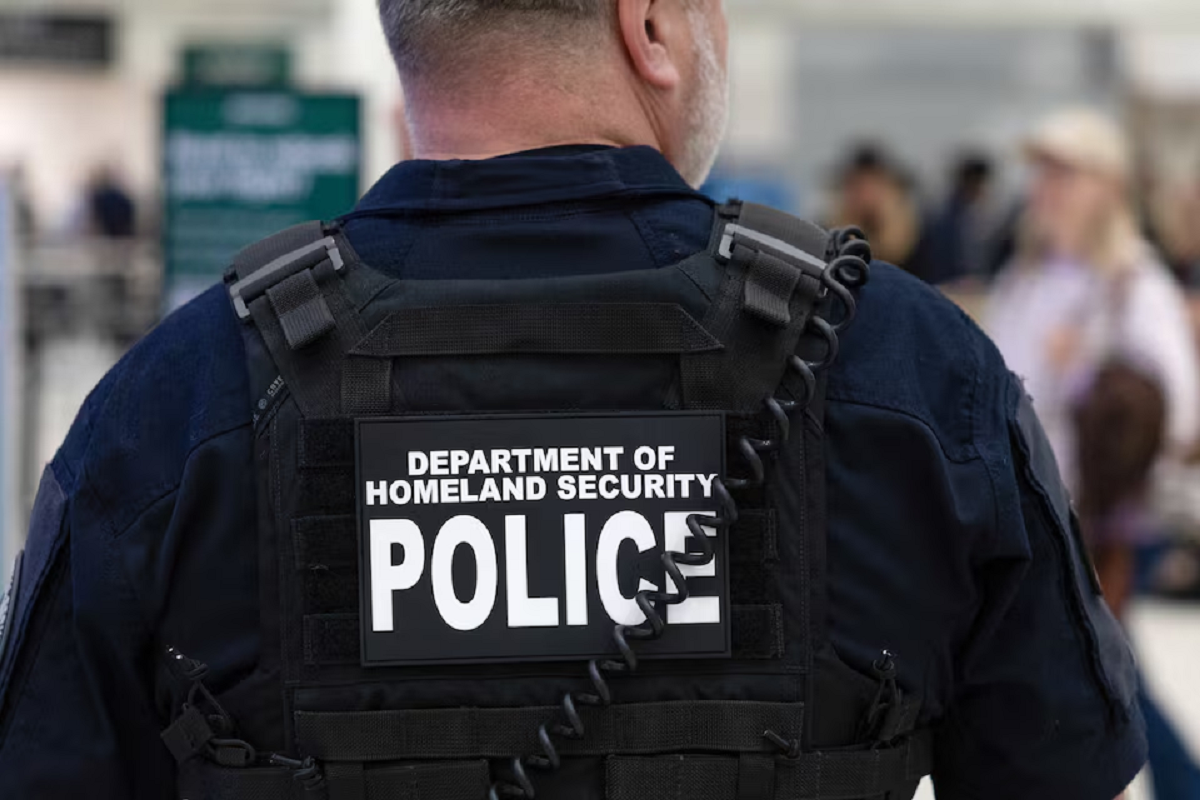
در پی یک نشت اطلاعاتی گسترده، دادههای بیش از ۴۰ هزار کارمند وزارت امنیت داخلی آمریکا، از جمله اطلاعات کارکنان بخشهای حساس مانند نظارت، جمعآوری اطلاعات انسانی و مأموریتهای مخفی، منتشر شده است. این وزارتخانه اعلام کرده که از احتمال وقوع این رخداد مطلع است و بررسیها برای مشخص شدن ابعاد آن ادامه دارد.
وزارت امنیت داخلی آمریکا در بیانیهای اعلام کرد از احتمال وقوع یک نشت اطلاعاتی آگاه است و برای رسیدگی سریع و مؤثر به این وضعیت اقدام میکند. این وزارتخانه همچنین گفت در حال انجام اقداماتی برای اطمینان از حفاظت مناسب از کارکنان خود است و با در دسترس قرار گرفتن اطلاعات بیشتر، افکار عمومی را در جریان خواهد گذاشت.
گروه غیرانتفاعی شفافیت داده که این اطلاعات را منتشر کرده، اعلام کرده است دادهها از نهادی به دست آمدهاند که خود را «وزارت صلح» معرفی میکند. این افشاگری، سومین نشت بزرگ اطلاعات مربوط به یک نهاد دولتی آمریکا در یک ماه گذشته به شمار میرود.
در ماه سپتامبر، گروه هکری «شاینیهانترز» مدعی شد حجم گستردهای از اطلاعات اداره تحقیقات فدرال آمریکا (افبیآی) را سرقت کرده است؛ اطلاعاتی که جزئیات حساس شغلی و اطلاعات پزشکی هزاران کارمند این اداره را در بر میگرفت. هفته گذشته نیز وزارت دفاع آمریکا پس از نشت اطلاعات میلیونها نفر از کارکنان فعلی و پیشین ارتش، با یک شکایت دستهجمعی مواجه شد.
دادههای منتشرشده درباره وزارت امنیت داخلی آمریکا شامل نام، شماره تلفن و نشانی ایمیل کارکنان چندین نهاد زیرمجموعه این وزارتخانه است؛ از جمله اداره مهاجرت و گمرک، اداره گمرک و حفاظت مرزی، اداره تحقیقات امنیت داخلی و آژانس امنیت سایبری و زیرساختها.
این مجموعه اطلاعات، عنوانهای شغلی و گروههای ایمیلی کارکنان را نیز شامل میشود. این جزئیات در کنار سایر دادهها نشان میدهند کدام مأموران در عملیات ویژه، فعالیتهای نظارتی، جرمیابی رایانهای و مأموریتهای مخفی مشغول بودهاند.
اما بست، یکی از بنیانگذاران گروه «دیستریبیوتد دِنایِل آو سیکرتس»، گفت فعال هکری و روزنامهنگاری با نام مستعار «مایا آرسون کرایمو» ابزاری برای جستوجو در این اطلاعات طراحی کرده است که امکان بررسی عمومی دادهها را فراهم میکند.
بست مدعی شد این ابزار میتواند با جایگزین کردن ناشناسماندن با پاسخگویی، به روزنامهنگاران کمک کند، زمینه درخواست دسترسی به اسناد عمومی را فراهم آورد و نظارت کنگره را تقویت کند. کرایمو نیز گفت این ابزار میتواند برای سالها به تهیه درخواستهای دسترسی به اطلاعات دولتی کمک کند.
نهادی که خود را «وزارت صلح» معرفی کرده، بلافاصله به درخواست رویترز برای اظهارنظر پاسخ نداد. با این حال، در بیانیهای که همراه دادهها منتشر شده، آمده است: «کارکنان وزارت امنیت داخلی اطلاعات ما را در اختیار دارند؛ بنابراین منصفانه است که ما هم اطلاعات آنها را داشته باشیم.» این نهاد همچنین ابراز امیدواری کرده که دادهها بتوانند به محدود کردن آسیبهای بیشتر ناشی از اقدامات این وزارتخانه کمک کنند.
«وزارت صلح» در ماه مارس نیز مسئولیت هک وزارت امنیت داخلی آمریکا و انتشار اسناد مربوط به قراردادهای این وزارتخانه با پیمانکاران بیرونی را بر عهده گرفته بود.
بر اساس اظهارات بست، این گروه اطلاعات را از سرویس ورود یکپارچه «اوکتا» استخراج کرده است؛ سرویسی که وزارت امنیت داخلی آمریکا از آن استفاده میکند. رویترز نتوانست این ادعا را بهطور مستقل تأیید کند. شرکت اوکتا نیز در پاسخ به پرسش رویترز اعلام کرد: «اوکتا امن است و هیچ شواهدی نداریم که نشان دهد دادهها یا سامانههای ما به خطر افتادهاند.»
رویترز نتوانست اصالت تمام مجموعه دادههای منتشرشده را تأیید کند، اما موفق شد اطلاعات شخصی شش کارمند وزارت امنیت داخلی را با سوابق مؤسسات اعتبارسنجی و دادههای افشاشده در وب تاریک تطبیق دهد. خبرنگاران رویترز همچنین مستقیماً با سه کارمند این وزارتخانه تماس گرفتند و توانستند شماره تلفن و برخی اطلاعات دیگر آنها را تأیید کنند. یکی از این کارکنان گفت برای نخستین بار است که از وقوع چنین نشت اطلاعاتی مطلع میشود.
در چند مورد، اطلاعات منتشرشده با دادههای موجود در صفحههای لینکدین کارکنان وزارت امنیت داخلی مطابقت داشت؛ اما در موارد دیگر، دادهها جزئیات غیرعمومی درباره ساختار سازمانی داخلی این وزارتخانه یا برنامهها و عملیاتهایی را آشکار کردند که پیشتر اعلام نشده بودند.
انتهای پیام
افزودن دیدگاه جدید
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.