هکرها و مدافعان سایبری بازیگران صحنه پایانی GISEC میشوند
امروز سومین و آخرین روز نمایشگاه GISEC Global، بزرگترین رویداد امنیت سایبری و فناوریهای دفاعی خاورمیانه، در مرکز نمایشگاههای بینالمللی دبی با تمرکز بر همگرایی هوش مصنوعی، امنیت عملیاتی و سیاستگذاریهای کلان سایبری برگزار میشود؛ روزی که طی آن طیف گستردها…
خلاصه تحلیلی خبر
امروز سومین و آخرین روز نمایشگاه GISEC Global، بزرگترین رویداد امنیت سایبری و فناوریهای دفاعی خاورمیانه، در مرکز نمایشگاههای بینالمللی دبی با تمرکز بر همگرایی هوش مصنوعی، امنیت عملیاتی و سیاستگذاریهای کلان سایبری برگزار میشود؛ روزی که طی آن طیف گستردها…
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، امنیت سایبری، امنیت، سایبری، خواهد
در برنامههای روز پایانی، از بررسی روشهای نوین نفوذ و دور زدن سامانههای امنیتی گرفته تا حاکمیت هوش مصنوعی، امنیت زیرساختهای صنعتی، استانداردهای بینالمللی و رقابتهای هک و نفوذ، مجموعهای از موضوعات فنی و راهبردی در دستور کار قرار دارد.
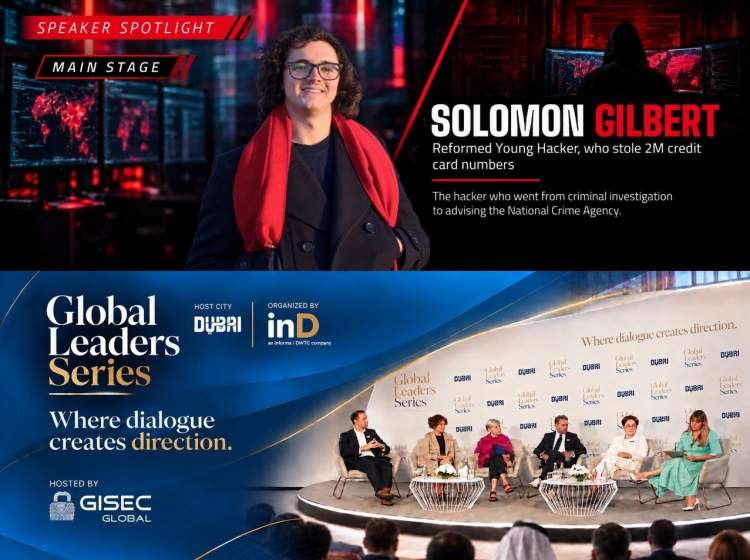
یکی از برنامههای مهم Main Stage، نشست ویژه سخنرانان با حضور سولومون گیلبرت (Solomon Gilbert) است؛ هکر سابق با سابقه سرقت ۲ میلیون کارت اعتباری که اکنون بهعنوان مشاور ارشد آژانس ملی جرم و جنایت بریتانیا (NCA) فعالیت میکند. گیلبرت در این نشست به بررسی تاکتیکهای نوین هک و مسیر گذار از فعالیتهای مجرمانه سایبری به مشاوره امنیتی خواهد پرداخت. بررسی نقاط کور سیستمهای بانکی و مالی موسوم به BFSI و همچنین چگونگی شناسایی سریع زنجیرههای حملهای که بر پایه ابزارهای بومی سیستمها شکل میگیرند، از محورهای این برنامه خواهد بود.
در همین صحنه، Global Leaders Series نیز میزبان نشستی با عنوان «جایگاه گفتوگو در تعیین مسیر امنیت سایبری جهان» خواهد بود. نمایندگان ارشد شورای امنیت سایبری امارات متحده عربی (UAE Cyber Security Council)، شورای امنیت سایبری دبی (DESC) و مدیران ارشد امنیت اطلاعات شرکتها و برندهای بینالمللی در این نشست حضور خواهند داشت. حاکمیت هوش مصنوعی در زیرساختهای ملی، استانداردسازی دفاع سایبری در سطح بینالمللی و حفاظت از حریم خصوصی دادهها از مهمترین موضوعاتی است که در این گفتوگو مورد بررسی قرار میگیرد.
در Dark Stage نیز بخش قابل توجهی از برنامههای روز پایانی به نمایش و بررسی تکنیکهای پیشرفته نفوذ اختصاص دارد. یکی از این برنامهها با عنوان «چرا سیستم EDR شما مانع من نشد؟ روشهای دور زدن شناسایی و شکافهای دیداری» برگزار میشود. وویچخ چمسکی (Wojciech Ciemski)، هکر اخلاقی و مهندس ارشد شناسایی تهدیدات از لهستان و برنده جایزه مدرس برتر امنیت سایبری ۲۰۲۶، در این برنامه یک مانور زنده برای نمایش روشهای دور زدن سامانههای Endpoint Detection & Response یا EDR اجرا خواهد کرد. این ارائه بر تکنیکهایی متمرکز است که میتوانند بدون اتکا به آسیبپذیریهای Zero-Day، از سد برخی سازوکارهای شناسایی عبور کنند.
در بخش دیگری از Dark Stage، جو داتکا (Joe Dutka)، مهندس راهکارهای شرکت آلمانی Nextcloud GmbH، در برنامهای با عنوان «دادههای شما کجا قرار دارند؟ تبدیل کنترل داده به یک ابزار امنیتی» به موضوع کنترل دادهها و نقش معماری امنیتی در حفاظت از اطلاعات خواهد پرداخت.
نسل جدید هکرها نیز در برنامههای این صحنه مورد توجه قرار گرفته است. نشست «Too Young to Hack? Think Again» به بررسی نقش نسل جدید در هکینگ اختصاص دارد و در کنار آن، پنل «زنان مدافع دنیای دیجیتال» با تمرکز بر ارتقای نقش زنان در رهبری راهبردهای تابآوری سایبری سازمانها برگزار خواهد شد.
در Critical Infrastructure Stage، امنیت زیرساختهای حیاتی و بهطور مشخص حفاظت از سامانههای صنعتی و OT/ICS محور اصلی برنامهها خواهد بود. در این بخش، کارشناسان Bureau Veritas Cybersecurity و SANS Institute درباره چالشهای ایمنسازی سامانههای کنترل صنعتی و الزامات امنیتی این حوزه سخنرانی خواهند کرد. آنا پرودنیکوا (Anna Prudnikova)، مدیر خدمات امنیت سایبری صنعتی منطقه EMEA در Bureau Veritas، و پل پیوتروسکی (Paul Piotrowski)، مهندس ارشد امنیت OT در شرکت Shell، از جمله کارشناسان حاضر در این بخش هستند. پیادهسازی استاندارد IEC 62443 و الزامات مقررات NIS2 در زیرساختهای حوزه انرژی، نفت و گاز، از محورهای اصلی این نشستها خواهد بود؛ موضوعی که اهمیت آن با توجه به وابستگی روزافزون زیرساختهای صنعتی به سامانههای دیجیتال و افزایش تهدیدات علیه محیطهای OT و ICS بیش از پیش مورد توجه قرار گرفته است.
در کنار صحنههای تخصصی، GISEC Academy نیز در روز پایانی میزبان کارگاههایی با تمرکز بر حاکمیت فناوریهای نوظهور خواهد بود. یکی از این برنامهها با رویکرد Governance-First AI به بررسی حاکمیت و کنترل ابزارهای مبتنی بر هوش مصنوعی مولد پیش از توسعه و استقرار سازمانی اختصاص دارد. در این کارگاه، یک مطالعه موردی درباره کنترل و حاکمیت ابزارهای Generative AI در محیط Microsoft Azure ارائه خواهد شد و چگونگی اعمال سازوکارهای نظارتی پیش از توسعه سازمانی این فناوریها مورد بررسی قرار میگیرد.
همزمان با برگزاری نشستها و کارگاههای تخصصی، مرحله پایانی رقابتهای Hack360 و CTF (Capture The Flag) نیز برگزار خواهد شد. در این بخش، تیمهای شرکتکننده در رقابتهای هک و نفوذ برای کسب عنوان برترین تیمهای کلاه سفید با یکدیگر رقابت میکنند و در پایان، جوایز تیمهای برتر اهدا خواهد شد.
بخش Cyberstars نیز از دیگر برنامههای روز پایانی است که در آن از استارتاپهای نوظهور فعال در حوزه امنیت سایبری تقدیر میشود. استارتاپهای فعال در زمینه امنیت ابری و معماری Zero Trust از جمله محورهای این بخش خواهند بود.
به این ترتیب، روز پایانی GISEC Global طیفی از موضوعات را از تکنیکهای پیشرفته نفوذ و دور زدن سامانههای امنیتی تا حاکمیت هوش مصنوعی، حفاظت از دادهها، امنیت زیرساختهای صنعتی، استانداردهای سایبری و پرورش نسل جدید متخصصان امنیت دربرمیگیرد تا بدینشکل پرونده این دوره از بزرگترین رویداد امنیت سایبری منطقه را در دبی به پایان برساند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.