بیمه مسئولیت سایبری؛ حلقه اتصال امنیت و مدیریت ریسک
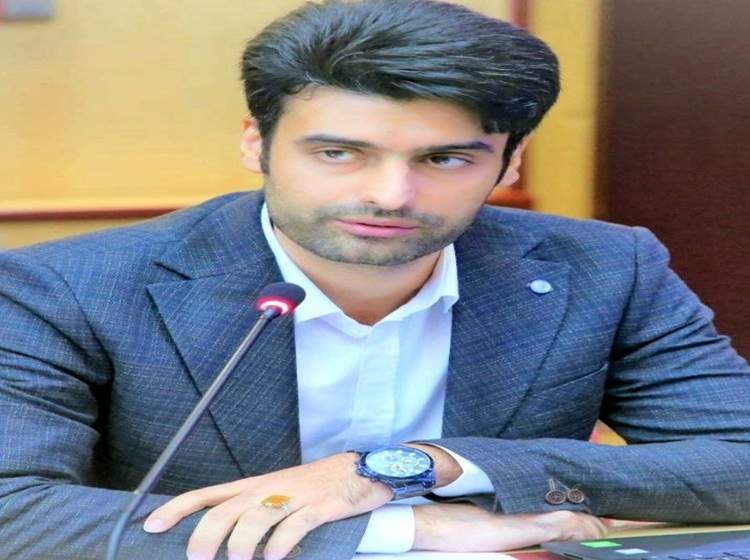
ترابی: بیمه مسئولیت سایبری زمانی میتواند بخشی از خسارتهای ناشی از رخدادهای سایبری را پوشش دهد که ریسک باقیمانده سازمان پس از اقدامات امنیتی، قابل ارزیابی و محاسبه باشد. با گسترش تهدیدات سایبری، مسئله تنها به شناسایی و دفع حملات محدود نمیشود و نحوه مدیریت خ…
خلاصه تحلیلی خبر
ترابی: بیمه مسئولیت سایبری زمانی میتواند بخشی از خسارتهای ناشی از رخدادهای سایبری را پوشش دهد که ریسک باقیمانده سازمان پس از اقدامات امنیتی، قابل ارزیابی و محاسبه باشد. با گسترش تهدیدات سایبری، مسئله تنها به شناسایی و دفع حملات محدود نمیشود و نحوه مدیریت خ…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، بیمه، سایبری، امنیت، سازمان
با گسترش تهدیدات سایبری، مسئله تنها به شناسایی و دفع حملات محدود نمیشود و نحوه مدیریت خسارت و مسئولیتهای ناشی از این رخدادها نیز اهمیت پیدا کرده است. در این میان، بیمه مسئولیت سایبری میتواند بخشی از ریسکهای باقیمانده پس از اقدامات امنیتی را به صنعت بیمه منتقل کند؛ موضوعی که به گفته امین ترابی، مشاور ارشد امنیت اطلاعات که طراح و مجری بیمهنامه مسئولیت سایبری فعالان امنیت فضای مجازی در بیمه پاسارگاد نیز هست، ارتباط مستقیمی با سطح بلوغ امنیت سازمان دارد. او بر این باور است که بدون توسعه امنسازی و ارزیابی سطح امنیت، پوشش پایدار ریسکهای سایبری از نظر اقتصادی امکانپذیر نیست. ترابی، با تشریح رابطه میان بلوغ امنیتی، مسئولیت پیمانکاران و بیمه، تأکید میکند که توسعه امنسازی باید پیش از انتقال ریسک به صنعت بیمه مورد توجه قرار گیرد.
ترابی درباره اینکه بیمه مسئولیت سایبری دقیقاً چه مسئولیتی را از دوش یک سازمان برمیدارد، میگوید: طبق قانون بالاترین مقام یک سازمان، مسئول اصلی صیانت سایبری از دادههای آن سازمان است. امروزه در کشور ما، عمدتا از طریق برگزاری یک مناقصه یا فرخوان یا استعلام، با درنظر گرفتن شرایط و ضوابط خاص یک سازمان، شرکت پیمانکار برای فعالیتهای مرتبط با امنیت سایبری انتخاب و مشغول به کار می شود. در حین یا پس از پایان عملیات هم دستمزد خود را گرفته و از پروژه خارج میشود. اما اگر به هر دلیلی اهمال یا اشتباهی در انجام وظیفه خود داشته باشد و از همین طریق، آسیبی در اثر رخداد سایبری به سازمان وارد آید، کماکان همان بالاترین مقام سازمان، مسئولیت پاسخگویی داشته و باید هزینههای آسیب وارد آمده را جبران کند. اما در این طرح، شرکت پیمانکار، مسئول شناخته شده و هزینههای مالی مرتبط با آسیبهای وارده به سازمان که در اثر اهمال همان پیمانکار بهوجود آمده، توسط بیمه پرداخت میشود. بدین ترتیب بار مالی جبران این هزینهها تا سقف دو برابر قرارداد پیمانکار از دوش سازمان برداشته میشود.
نقش تعیینکننده سطح بلوغ امنیتی سازمان
وی ادامه میدهد: به طور کلی، در همه جای جهان صنعت بیمه خساراتی را تقبل میکند که بتوان ریسک به وجود آمدن آن را تا حدودی تخمین بزند و در مقایسه با حق بیمه دریافتی به یک اقناع اقتصادی برسد. به همین جهت درک سطح امنیت یک سازمان برای بیمه اهمیت پیدا میکند. زیرا باید بتواند ریسک وقوع خسارت را محاسبه و سپس حق بیمه را برای آن محاسبه کند. در یک حادثه سایبری از نظر من تنها یک عامل است که خسارات قابل انتقال را مشخص می کند: «سطح بلوغ امنیت سازمان». وقتی اقدامات مربوط به امنسازی سازمان انجام شده و به سطح قابل قبولی رسیده باشد، ریسکهای باقیمانده را بیمه میتواند پوشش دهد. حال اگر این سازمان در قبال مشتریان، اشخاص ثالث و امثال آن ماموریتی داشته باشد باید پوشش بلوغ امنیتی خود را تا حد ماموریت خود توسعه داده تا بتوان آن ریسکها را هم به بیمه منتقل کرد.
از امنسازی تا امنیت
مشاور ارشد امنیت اطلاعات رابطه بین «امنسازی» و «بیمه» را در مدیریت ریسک سایبری اینگونه توضیح میدهد: در واقع بین این دو کلمه رابطه مستقیمی وجود دارد. هرچه سطح امنسازی بالاتر باشد، مدت زمان اعتبار بیمهنامه بالاتر میرود. همانطور که گفته شد بیمه سایبری تنها خساراتی را پوشش میدهد که ریسک وقوع آنها قابل محاسبه باشد. این یک اصل اساسی در مفهوم بیمه است. بنابراین در سازمانی که دادههای حساس داشته و اقدامات امنیتی هم انجام نشده باشد، هیچ شرکت بیمهای یا طرح بیمهنامهای به لحاظ اقتصادی نمیتواند ریسکهای موجود را پوشش دهد. مانند بیمه عمر که تا سن مشخصی قابلیت پوششدهی دارد. البته این موضوع در کشورهای توسعهیافته بدین شکل نیست.
او به لزوم ارزیابی سطح امنیت سایبری سازمان توسط شرکت بیمه قبل از صدور بیمهنامه اشاره کرده و میگوید: به دلیل اجرای تحریمهای ظالمانه علیه کشورمان، دسترسی به منابع معتبر بینالمللی جهت بهروزرسانی تجهیزات و زیرساختها بعضا فراهم نیست و این عملیات بهطور منظم انجام نمیشود. به همین دلیل سطح ریسک داراییهای سازمانی نسبت به کشورهای توسعهیافته بسیار بالاتر است. بنابراین قطعا شرکت بیمه باید قبل از صدور بیمهنامه با سازوکارهای خاصی از سطح امنیت سازمان مطمئن شود. این موضوع از طریق توسعه امنسازی توسط شرکتهای دارای مجوز و سپس ارزیابی صدور بیمهنامه انجام میشود.
ترابی در مورد اجرای طرح اپراتور امنیت و چگونگی تقسیم مسئولیت سایبری میان سازمان، اپراتور و شرکت بیمه و نحوه پرداخت خسارت آن را موضوع جدیدی در کشور خوانده و توضیح میدهد: اپراتور امنیت در کشور ما حرف جدیدی است و مسئولان در حال بررسی مدارک شرکتها هستند. باید دید مسئولیت اپراتور امنیت در سازمان درنهایت چگونه تعریف میشود. چنانچه شرکتی توانست اپراتور امنیت شود، باید مسئولیت خود را در انجام ماموریتهای امنیتی سازمان، بیمه کند. حال اگر یک سازمان دچار حمله شود، طبعا تیم ارزیابی خسارت بیمه در محل حاضر شده، خسارات را برآورد کرده و هزینههای مرتبط را پرداخت خواهند کرد. این موضوع باید به طور شفاف در قرارداد اپراتور امنیت سایبری لحاظ و مندرج شود.
ضرورت درک درست از بیمه مسئولیت سایبری
طراح و مجری بیمه مسئولیت سایبری بیمه پاسارگاد، درباره بزرگترین چالش توسعه بیمه مسئولیت سایبری در ایران میگوید: چالش اصلی بیمه مسئولیت سایبری در ایران عدم درک صحیح از آن و همچنین انتظارات غیرواقعی از مفهوم بیمه سایبری است. سازمانها انتظار دارند بدون آنکه اقدامی در راستای امنیت سایبری انجام دهند یک شرکت بیمهای کل داراییهای سازمان را بیمه کرده و در صورت بروز حمله سایبری کلیه هزینههای مربوطه، عدمالنفع و همچنین هزینه آسیبهای حیثیتی سازمان را هم جبران کند. این نشان میدهد که سازمانها بعضا در تعریف بیمه سایبری نیز دچار ابهام یا اشکال هستند. هیچ بیمهای در هیچ جای دنیا و در هیچ رشتهای چنین پوششی ارائه نمیدهد.
وی تاکید میکند: همه باید بدانیم که صنعت بیمه تنها در صورتی میتواند مخاطرات سایبری را پوشش دهد که به درک درستی از ریسک باقیمانده رسیده باشد و از آنجا که اقدامات امنیت سایبری یک فعالیت تخصصی است به شرکتهای متخصص در این حوزه اعتماد کرده و نظر آنها را پذیرفته باشد. این شرکتها هم از طریق انجام عملیات امنسازی به برآورد درستی از ریسک سازمان میرسند. اصلیترین چالش این است. وگرنه با درک این مسائل، بیمهنامه مسئولیت سایبری، چالشهای مهمی را حل میکند، خسارات را پوشش میدهد و به حفظ چرخه کسبوکار کمک شایانی میکند.
ترابی به اهمیت مشارکت فعالان حوزه امنیت سایبری اشاره کرده و میگوید: ایجاد یک شرکت بیمهای با ماموریت امنیت سایبری، بدون مشارکت فعالان این حوزه ممکن نیست. تخصص امنیت سایبری یک رشته گرانقیمت، پیچیده و کمیاب است. کشور با کمبود نیروی متخصص در این رشته مواجه است. میتوان با استفاده از ظرفیتهای بخش خصوصی فعال در این بخش، میزان تخریب یا تاثیر سناریوهای مختلف حملات سایبری را محاسبه و اثربخشی انواع آنها را در کسبوکارها مطالعه کرد.
شرکت بیمه صرفا یک باجه پرداخت خسارت نیست
طراح و مجری بیمه مسئولیت سایبری بیمه پاسارگاد به نقش این بیمه بر تغییر رفتار سازمانها در حوزه امنیت میپردازد و این گونه توضیح میدهد: یکی از اصلیترین منافع بیمه مسئولیت سایبری که امروزه توسط شرکت بیمه پاسارگاد ارائه میشود همین است. شرکت بیمه از یک باجه پرداخت خسارت، تبدیل به یک بازیگر مهم در عرصه امنیت سایبری کشور میشود. در مورد یک بنگاه اقتصادی صحبت نمیکنیم. در مورد یک عنصر جدید و تازهوارد حرف میزنیم که پردخت خسارات را منوط به انجام فعالیت امنسازی توسط یک شرکت دارای مجوز و سپس تایید صحت انجام این فعالیت توسط ارزیاب بیمه کرده است. تمدید بیمهنامه هم صرفا با ارزیابی دورهای مشخص میشود. طرحی که هیچگاه در کشور در مورد آن صحبت نشده و در هیچ شرکت بیمهای وجود ندارد. اساسا به اعتقاد من که بیش از 17 سال در سطح اول امنیت کشور مشغول به فعالیت هستم، جز با توسعه امنسازی، امکان پوششدهی بیمهای پایدار وجود ندارد. زیرا اگر به خسارت سنگین سایبری برخورد کنیم، صنعت بیمه برای همیشه فضای امنیت سایبری را ترک میکند.
ترابی در پایان میگوید: بیمه مسئولیت سایبری به نوعی یک ادای دین صنعت بیمه به بازار امنیت سایبری است که از گذر آن، هزینه داراییهای خسارتدیده سازمان هم جبران میشود. بیمه مسئولیت سایبری کمک میکند که یک سازمان برای اعتماد کردن به یک شرکت معتبر امنیتی توجیه اقتصادی یافته، داراییهای خود را به آنها سپرده و در بازههای زمانی مختلف برای تمدید بیمهنامه اقدام به ارزیابی دورهای کند. بیمه مسئولیت سایبری کمک میکند که چرخ اقتصادی شرکتهای امنیتی نیز با دریافت سفارشات متعدد، بیش از پیش بچرخد. برگزاری کمپهای آموزشی کوتاهمدت، ارائه لایسنسهای معتبر با تخفیفهای چشمگیر و همچنین به اشتراکگذاری راهکارهای امنیتی برای مقابله با تهدیدات سایبری خسارتزا، از مزایای جدی این بیمهنامه است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.