آیا «بیمه سایبری» حلقه مفقوده تابآوری شبکه بانکی است
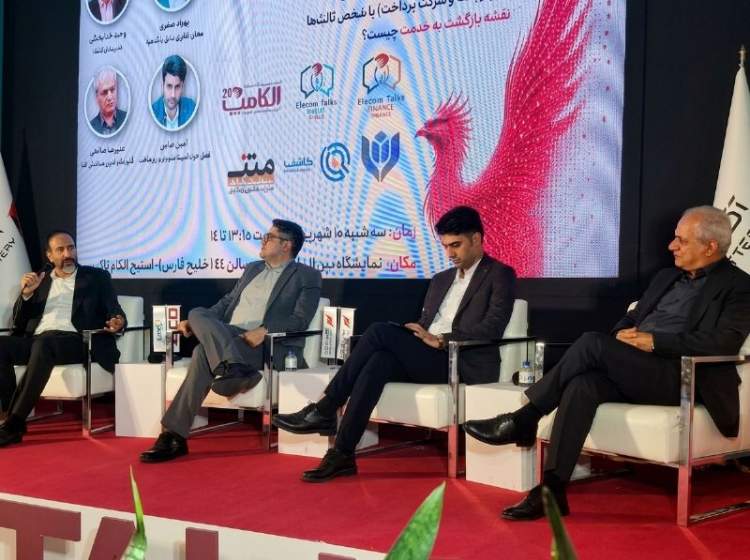
پنل حملات به زیرساخت بانکی پنل «تحلیل حملات زنجیرهای به زیرساخت پرداخت» در جریان نمایشگاه الکامپ ۱۴۰۵ با حضور کارشناسان و مسئولان حوزه امنیت و فناوری اطلاعات برگزار شد. در این نشست، تابآوری عملیاتی، سناریوهای بازگشت به خدمت و هماهنگی نظارتی میان بانکها، شرک…
خلاصه تحلیلی خبر
پنل حملات به زیرساخت بانکی پنل «تحلیل حملات زنجیرهای به زیرساخت پرداخت» در جریان نمایشگاه الکامپ ۱۴۰۵ با حضور کارشناسان و مسئولان حوزه امنیت و فناوری اطلاعات برگزار شد. در این نشست، تابآوری عملیاتی، سناریوهای بازگشت به خدمت و هماهنگی نظارتی میان بانکها، شرک…
موضوعات اصلی: پشتیبانی شبکه، امنیت سایبری، امنیت، تابآوری، سایبری، مسئولیت
پنل حملات به زیرساخت بانکیپنل «تحلیل حملات زنجیرهای به زیرساخت پرداخت» در جریان نمایشگاه الکامپ ۱۴۰۵ با حضور کارشناسان و مسئولان حوزه امنیت و فناوری اطلاعات برگزار شد. در این نشست، تابآوری عملیاتی، سناریوهای بازگشت به خدمت و هماهنگی نظارتی میان بانکها، شرکتهای پرداخت و نهادهای ناظر مورد بحث و بررسی قرار گرفت.
به گزارش ، در این پنل که در دومین روز از نمایشگاه الکامپ برگزار شد، بهزاد صفری، معاون فناوری سابق بانک سپه، وحید خدابخشی، مدیرعامل شرکت کاشف، علیرضا صالحی، قائممقام کانون هماهنگی افتا و امین ترابی، فعال حوزه امنیت سایبری و زیرساخت حضور داشتند.
در ابتدای این نشست، علیرضا صالحی بهعنوان میزبان پنل، علت طولانیشدن اختلالات اخیر شبکه بانکی و چالشهای بازگشت به چرخه خدمترسانی را ترجیعبند تمامی گفتوگوهای اخیر برشمرد که این سوالات را در محافل مختلف بر سر زبانها آورده که تابآوری شبکه بانکی در چه سطحی قرار دارد و چرا بازگشت خدمات با چنین نوسانات و چالشهایی همراه بوده است و نقش بیمه سایبری در ارتقای این تابآوری چیست.
صفری در تشریح علت این موضوع، گفت: پاسخ کوتاه این چالش، گریز از مسئولیت است. پیش از این تصور میشد اگر پیمانکار یا مجری خدمات، شرکتهای وابسته به حاکمیت یا بانک مرکزی باشند، مسئولیت بروز هرگونه اختلال نیز متوجه آنهاست؛ در حالی که ارائه خدمت و مسئولیت مستقیم آن بر عهده خود مجموعه و بانک است. این مسئله بارها در پروژههای مختلف تکرار شده است. پاسخ سختتر این است که چرا حوزه حاکمیتی باید وارد عرصه رقابتی شود؟ شرکتی که مسئولیت سامانههای حاکمیتی و پشتیبانی عملیاتی را بر عهده دارد، نباید وارد رقابت در حوزه بانکداری متمرکز (کربنکینگ) شود؛ چرا که این ورود، مستقیماً به تضاد منافع منجر میشود.
وی با تاکید بر نقش کلیدی نیروی انسانی و ضرورت آسیبشناسی نفوذ در لایههای اجرایی خاطرنشان کرد: نکته ملموس در اتفاقات اخیر، نقش نیروی انسانی است. گاهی احساس میشود نفوذ یا قصدی در کار است تا با حذف افراد متخصص، افراد ناشایست در مسند امور قرار گیرند. با وجود مصوبات متعدد در شورای عالی فضای مجازی، قوانین بودجه و دستورات ریاستجمهوری، اجرای کامل آنها به دلیل موانع گوناگون به معطل مانده است که نیازمند بازنگری جدی است.
در ادامه نشست، وحید خدابخشی، مدیرعامل شرکت کاشف، با تشریح ابعاد فنی و مدیریتی تابآوری سایبری اظهار داشت: تابآوری ترکیبی از فرآیندها، طرز فکر (Mindset)، روشهای مدیریتی، تمرینها، رزمایشها و تقسیم شفاف اختیارات و مسئولیتهاست. معمولاً در زمان بروز بحران، تازه متوجه میشویم که نقشها و اختیارات چگونه توزیع شدهاند و در این میان، افراد ناآماده یا مسئولیتناپذیر ظاهر میشوند.
خدابخشی با اشاره به تفاوت میان «بازیابی از بحران» (Disaster Recovery) و «تابآوری» افزود: بازیابی از بحران صرفاً به معنای بازگرداندن یک سرویس است؛ اما تابآوری مجموعه کامل فعالیتهای یک سازمان را شامل میشود تا خدمات حیاتی و حداقلهای لازم برای تداوم حیات سازمان حفظ شود. برای تحقق این امر، نیازمند چابکی در سلسلهمراتب، ایجاد فرآیندهای فوری و تدوین دستورالعملهای شفاف برای لایههای عملیاتی هستیم. بخش پنهان و خطرساز یک حمله، فاصله زمانی میان وقوع نفوذ اولیه تا بروز فاجعه است؛ مقطعی که به دلیل ضعف در ابزارها و سنسورهای تشخیصی، برای سازمانها نامشخص میماند. تمرین تابآوری نباید به زمان بحران موکول شود، بلکه باید در شرایط عادی و حتی در قالب رزمایشهای دورمیزی انجام پذیرد تا حداقل خدمات حیاتی (MVC/MVS) در شرایط بحرانی بدون وقفهای ماندگار ارائه شوند.
امین ترابی، فعال حوزه امنیت سایبری و زیرساخت، به نقش ابزارهای مکمل مالی و مشارکت بخش خصوصی در ارتقای امنیت اشاره کرد و گفت: آن بخش از ریسک باقیمانده که پس از اقدامات امنیتی همچنان میتواند برای سازمانها مسئلهساز شود، باید از طریق صنعت بیمه مدیریت و منتقل شود. تنها راهکار موثر، اعتماد به توان بدنه شرکتهای خصوصی و فعالان امنیت سایبری کشور و واگذاری بخشی از وظایف اجرایی و نظارتی به آنهاست. طرح اپراتور امنیت میتواند مسئولیت قانونی امنیت سازمانها را تنفیذ کرده و امکان امنسازی و نظارت بر زیرساختها را فراهم آورد.بیش از ۹۰ درصد از حملات سایبری ناشی از ثغور و نقاط ضعفی است که دانش پیشگیری از آنها در کشور و شرکتهای تخصصی وجود دارد. در صورت استقرار اپراتورهای امنیت و بهرهگیری از بیمه مسئولیت سایبری، میتوان ریسکهای باقیمانده را جبران کرده و خسارات مالی ناشی از حوادث را به حداقل رساند..
به گزارش ، در این پنل که در دومین روز از نمایشگاه الکامپ برگزار شد، بهزاد صفری، معاون فناوری سابق بانک سپه، وحید خدابخشی، مدیرعامل شرکت کاشف، علیرضا صالحی، قائممقام کانون هماهنگی افتا و امین ترابی، فعال حوزه امنیت سایبری و زیرساخت حضور داشتند.
در ابتدای این نشست، علیرضا صالحی بهعنوان میزبان پنل، علت طولانیشدن اختلالات اخیر شبکه بانکی و چالشهای بازگشت به چرخه خدمترسانی را ترجیعبند تمامی گفتوگوهای اخیر برشمرد که این سوالات را در محافل مختلف بر سر زبانها آورده که تابآوری شبکه بانکی در چه سطحی قرار دارد و چرا بازگشت خدمات با چنین نوسانات و چالشهایی همراه بوده است و نقش بیمه سایبری در ارتقای این تابآوری چیست.
صفری در تشریح علت این موضوع، گفت: پاسخ کوتاه این چالش، گریز از مسئولیت است. پیش از این تصور میشد اگر پیمانکار یا مجری خدمات، شرکتهای وابسته به حاکمیت یا بانک مرکزی باشند، مسئولیت بروز هرگونه اختلال نیز متوجه آنهاست؛ در حالی که ارائه خدمت و مسئولیت مستقیم آن بر عهده خود مجموعه و بانک است. این مسئله بارها در پروژههای مختلف تکرار شده است. پاسخ سختتر این است که چرا حوزه حاکمیتی باید وارد عرصه رقابتی شود؟ شرکتی که مسئولیت سامانههای حاکمیتی و پشتیبانی عملیاتی را بر عهده دارد، نباید وارد رقابت در حوزه بانکداری متمرکز (کربنکینگ) شود؛ چرا که این ورود، مستقیماً به تضاد منافع منجر میشود.
وی با تاکید بر نقش کلیدی نیروی انسانی و ضرورت آسیبشناسی نفوذ در لایههای اجرایی خاطرنشان کرد: نکته ملموس در اتفاقات اخیر، نقش نیروی انسانی است. گاهی احساس میشود نفوذ یا قصدی در کار است تا با حذف افراد متخصص، افراد ناشایست در مسند امور قرار گیرند. با وجود مصوبات متعدد در شورای عالی فضای مجازی، قوانین بودجه و دستورات ریاستجمهوری، اجرای کامل آنها به دلیل موانع گوناگون به معطل مانده است که نیازمند بازنگری جدی است.
در ادامه نشست، وحید خدابخشی، مدیرعامل شرکت کاشف، با تشریح ابعاد فنی و مدیریتی تابآوری سایبری اظهار داشت: تابآوری ترکیبی از فرآیندها، طرز فکر (Mindset)، روشهای مدیریتی، تمرینها، رزمایشها و تقسیم شفاف اختیارات و مسئولیتهاست. معمولاً در زمان بروز بحران، تازه متوجه میشویم که نقشها و اختیارات چگونه توزیع شدهاند و در این میان، افراد ناآماده یا مسئولیتناپذیر ظاهر میشوند.
خدابخشی با اشاره به تفاوت میان «بازیابی از بحران» (Disaster Recovery) و «تابآوری» افزود: بازیابی از بحران صرفاً به معنای بازگرداندن یک سرویس است؛ اما تابآوری مجموعه کامل فعالیتهای یک سازمان را شامل میشود تا خدمات حیاتی و حداقلهای لازم برای تداوم حیات سازمان حفظ شود. برای تحقق این امر، نیازمند چابکی در سلسلهمراتب، ایجاد فرآیندهای فوری و تدوین دستورالعملهای شفاف برای لایههای عملیاتی هستیم. بخش پنهان و خطرساز یک حمله، فاصله زمانی میان وقوع نفوذ اولیه تا بروز فاجعه است؛ مقطعی که به دلیل ضعف در ابزارها و سنسورهای تشخیصی، برای سازمانها نامشخص میماند. تمرین تابآوری نباید به زمان بحران موکول شود، بلکه باید در شرایط عادی و حتی در قالب رزمایشهای دورمیزی انجام پذیرد تا حداقل خدمات حیاتی (MVC/MVS) در شرایط بحرانی بدون وقفهای ماندگار ارائه شوند.
امین ترابی، فعال حوزه امنیت سایبری و زیرساخت، به نقش ابزارهای مکمل مالی و مشارکت بخش خصوصی در ارتقای امنیت اشاره کرد و گفت: آن بخش از ریسک باقیمانده که پس از اقدامات امنیتی همچنان میتواند برای سازمانها مسئلهساز شود، باید از طریق صنعت بیمه مدیریت و منتقل شود. تنها راهکار موثر، اعتماد به توان بدنه شرکتهای خصوصی و فعالان امنیت سایبری کشور و واگذاری بخشی از وظایف اجرایی و نظارتی به آنهاست. طرح اپراتور امنیت میتواند مسئولیت قانونی امنیت سازمانها را تنفیذ کرده و امکان امنسازی و نظارت بر زیرساختها را فراهم آورد.بیش از ۹۰ درصد از حملات سایبری ناشی از ثغور و نقاط ضعفی است که دانش پیشگیری از آنها در کشور و شرکتهای تخصصی وجود دارد. در صورت استقرار اپراتورهای امنیت و بهرهگیری از بیمه مسئولیت سایبری، میتوان ریسکهای باقیمانده را جبران کرده و خسارات مالی ناشی از حوادث را به حداقل رساند..
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.