امنیت شبکه در سازمان ها : چرا و چگونه؟
در دنیای امروز، اطلاعات به عنوان یکی از مهمترین داراییهای هر سازمان شناخته میشود. این اطلاعات شامل داده های مشتریان، لیست قیمتها، منابع تامین محصولات و بسیاری از اطلاعات حساس دیگر است که در صورت درز، میتواند خسارت های جبران ناپذیری به بار آورد. بنابراین، برقراری امنیت شبکه در سازمان ها اهمیت زیادی دارد. با […]
خلاصه تخصصی مقاله
در دنیای امروز، اطلاعات به عنوان یکی از مهمترین داراییهای هر سازمان شناخته میشود. این اطلاعات شامل داده های مشتریان، لیست قیمتها، منابع تامین محصولات و بسیاری از اطلاعات حساس دیگر است که در صورت درز، میتواند خسارت های جبران ناپذیری به بار آورد. بنابراین، برقراری امنیت شبکه در سازمان ها اهمیت زیادی دارد. با […]
موضوعات اصلی: امنیت شبکه، فایروال، شبکه، امنیت، سازمان، اطلاعات
در دنیای امروز، اطلاعات به عنوان یکی از مهمترین داراییهای هر سازمان شناخته میشود. این اطلاعات شامل داده های مشتریان، لیست قیمتها، منابع تامین محصولات و بسیاری از اطلاعات حساس دیگر است که در صورت درز، میتواند خسارت های جبران ناپذیری به بار آورد. بنابراین، برقراریامنیت شبکهدر سازمانها اهمیت زیادی دارد.
با ظهور تهدیدات جدید مانندباج افزار هاو حملات هکر ها، دیگر تنها استفاده ازفایروالکافی نیست. معماری های مدرن امنیت شبکه، با طراحی زیرساخت های چندلایه، نهتنها تهدیدات خارجی بلکه تهدیدات داخلی را نیز پوشش میدهند. در این مقاله، به بررسی مفهوم امنیت شبکه و دلایل مهم پیاده سازی آن در سازمان ها میپردازیم.امنیت شبکه در سازمانرا جدی بگیرید.
🔑💻امنیت شبکه چیست؟
امنیت شبکه به مجموعهای از تدابیر و فناوری ها اشاره دارد که به منظور محافظت از زیرساخت های شبکه و دستگاه های متصل به آن در برابر تهدیدات داخلی و خارجی استفاده میشوند. هدف از امنیت شبکه جلوگیری از دسترسی غیرمجاز، سرقت اطلاعات، تغییر دادهها و حملاتDoS(Denial of Service) است. امنیت شبکه همچنین اطمینان میدهد کهخدمات شبکهبه صورت مداوم و بدون اختلال در دسترس کاربران مجاز قرار دارد.
💡🏢چرا امنیت شبکه در سازمان ها اهمیت دارد؟
امروزه سازمانها برای انجام بسیاری از فعالیت های حیاتی از جمله مالی، بازاریابی، ارتباطات، پزشکی و انرژی، به شبکههای کامپیوتری وابسته هستند. با افزایش پیچیدگی سیستم ها و شبکه ها، آسیبپذیری ها نیز بیشتر میشوند. از این رو، ایجاد زیرساخت های امنیتی برای محافظت از دادهها و سرویسها یکی از اولویتهای اصلی سازمانهاست.
یک شبکه ناامن میتواند خسارات مالی و اعتباری جدی به سازمان ها وارد کند. سازمانها باید زیرساخت های امنیتی خود را به روزرسانی کنند تا در برابر حملات جدید مقاوم باشند.
🎯🔒اهداف کلیدی امنیت شبکه در سازمان ها
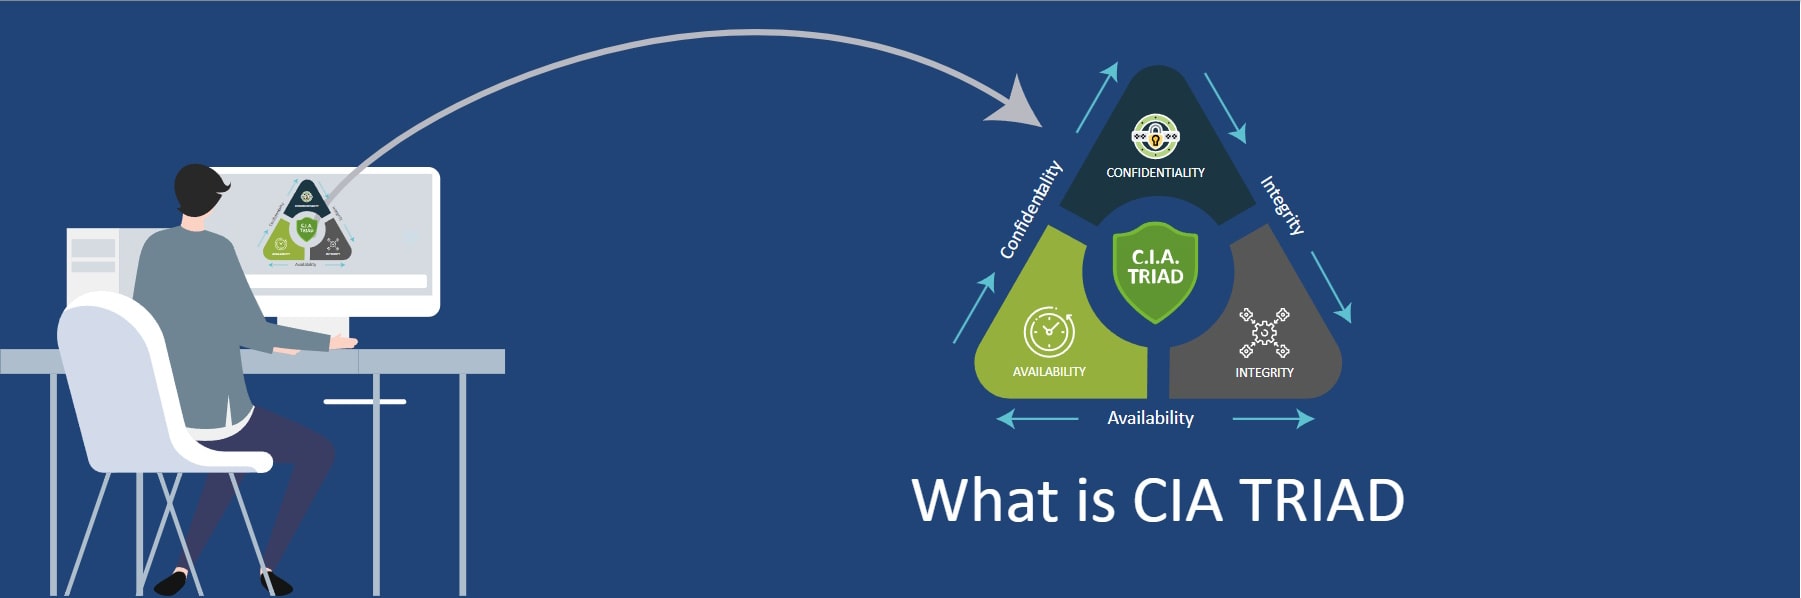
امنیت شبکه به طور کلی سه هدف اصلی را دنبال میکند: محرمانگی (Confidentiality)، درستی (Integrity) و در دسترس بودن (Availability). این سه هدف که به اختصار با عنوان CIA شناخته میشوند، به شکل یک مثلث مکمل عمل میکنند و بنیان اصلی امنیت شبکه را تشکیل میدهند.
🔐👤محرمانگی(Confidentiality)
هدف اصلی محرمانگی محافظت از دادههای حساس سازمان است تا فقط افراد مجاز به آنها دسترسی داشته باشند. این اصل تضمین میکند که اطلاعات حساس، چه در زمان ذخیره سازی و چه در زمان انتقال، از دسترسی غیرمجاز محافظت شوند.
✅🧩درستی(Integrity)
درستی یا یکپارچگی به معنای اطمینان از صحت و سلامت داده ها است. این اصل تضمین میکند که اطلاعات در طول فرآیند انتقال دچار تغییر یا خرابکاری نشده و به همان شکلی که ارسال شدهاند، به دست گیرنده برسند.
📡🔄در دسترس بودن(Availability)
در دسترس بودن به معنای اطمینان از این است که سرویسها، منابع و دادههای شبکه در هر زمانی که نیاز باشد، برای کاربران مجاز در دسترس باشند. این اصل به جلوگیری از اختلالات و تضمین عملکرد مداوم شبکه کمک میکند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.