تهدید جدی برای امنیت سایبری سازمان ها
📦 تهدید جدی برای امنیت سایبری سازمان ها نفوذ به زنجیره تامین (supply chain attack) به عنوان یکی از مهمترین تهدیدهای امنیت سایبری در دنیای امروزاست که میتواند منجر به آسیبهای گستردهای شود. این حملات زمانی اتفاق میافتند که مهاجمین از نقاط ضعف موجود در زنجیره تامین یک شرکت یا سازمان بهره برداری میکنند. در […]
خلاصه تخصصی مقاله
📦 تهدید جدی برای امنیت سایبری سازمان ها نفوذ به زنجیره تامین (supply chain attack) به عنوان یکی از مهمترین تهدیدهای امنیت سایبری در دنیای امروزاست که میتواند منجر به آسیبهای گستردهای شود. این حملات زمانی اتفاق میافتند که مهاجمین از نقاط ضعف موجود در زنجیره تامین یک شرکت یا سازمان بهره برداری میکنند. در […]
موضوعات اصلی: امنیت سایبری، زنجیره، تامین، حمله، حملات، نفوذ
📦تهدید جدی برای امنیت سایبری سازمان ها
نفوذ به زنجیره تامین (supply chain attack)به عنوان یکی از مهمترین تهدیدهایامنیتسایبری در دنیای امروزاست که میتواند منجر به آسیبهای گستردهای شود. این حملات زمانی اتفاق میافتند که مهاجمین از نقاط ضعف موجود در زنجیره تامین یک شرکت یا سازمان بهره برداری میکنند. در ادامه، به بررسی جزئیات این حملات، نمونههای معروف و روشهای مقابله با آنها میپردازیم.
🚨حملاتsupply chain attackچیست؟
supply chain attackشامل حملاتی است که طی آن مهاجمین با استفاده از آسیبپذیریها و نقاط ضعف موجود در مراحل مختلف زنجیره تامین (تولید، توزیع، تامینکنندگان) به هدف خود دست مییابند. این نقاط ضعف میتوانند شامل نرمافزارها، سختافزارها، سیستمهای انتقال اطلاعات و حتی تامینکنندگان کوچک تر باشند.
🎯هدف اصلی نفوذ به زنجیره تامین
در این نوع حملات، هدف اصلی مهاجمین این است که با استفاده از نقاط ضعف موجود در زنجیره تامین، به منابع حساس شرکتها یا سازمانهای دولتی و خصوصی دسترسی پیدا کنند. این منابع میتوانند شامل اطلاعات مالی، دادههای مشتریان و حتی کدهای نرمافزاری باشند. و حتی آسیب های بیشتر چون حمله به زیرساخت های نظامی یک کشور یا حملات تروریستی چون هک پیجر های شهروندان لبنان و…..
🔍نمونههای معروف از نفوذ به زنجیره تامین
در سالهای اخیر، چندین حمله موفق به زنجیره تامین رخ داده است که توجه جهانی را به خود جلب کرده است. برخی از این حملات عبارتند از
⚠️حمله بهپیجر های شهروندان لبنان
اینحمله تروریستیکه در سال 2024 توسط اسرائیل انجام شده سبب انفجار پیجر های شهروندان لبنانی و زخمی و شهید شدن بسیاری از این شهروندان شد. این پیجر ها توسط اسرائیل و با استفاده ازsupply chain attackبه مواد منفجره مجهز شده بودند که در زمان مشخص و با دستور اسرائیل این مواد منفجره با ارسال پیام های انبوه به این پیجر ها و داغ شدن آن ها که مثل یک ضامن عمل کرد منفجر شدند.
🍞حمله به تاسیسات نظامی نطنز با بدافزار
یکی از معروف ترین نمونههای نفوذ به زنجیره تأمین، حمله Stuxnet است. در این حمله که به طور مشترک توسط آمریکا و اسرائیل انجام شد، ویروس Stuxnet از طریق نرمافزارهای آلوده شده به کنترل کننده های صنعتی زیمنس وارد شد و سانتریفیوژهای تأسیسات هستهای ایران را به شکل مخفیانه مختل کرد. این ویروس در حین انتقال تجهیزات از شرکتهای تأمین کننده به ایران به آنها نفوذ کرده بود.
🌐حمله بهSolarWinds
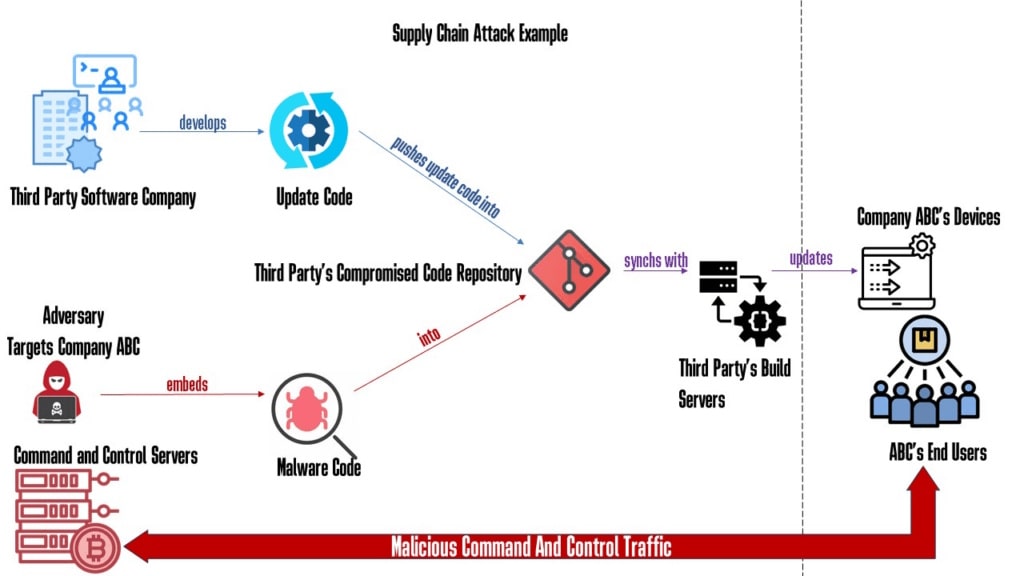
یکی از بزرگ ترین و شناخته شده ترین نمونه های حمله به زنجیره تامین، حمله به شرکتSolarWindsدر سال 2020 بود. مهاجمین توانستند کد مخربی را در آپدیت های نرمافزار این شرکت اضافه کنند که منجر به نفوذ به شبکه های مختلف از جمله سازمان های دولتی و شرکت های بزرگ شد. این حمله به سرعت به یکی از بزرگ ترین رسوایی های امنیت سایبری تبدیل شد.
🏥حمله بهTarget
در سال 2013، شرکت خرده فروشیTargetیکی از اهداف بزرگsupply chain attackبود. مهاجمین از طریق یک تامین کننده کوچک تهویه مطبوع توانستند به سیستمهای داخلی شرکت نفوذ کرده و اطلاعات کارت اعتباری میلیونها مشتری را به سرقت ببرند. این حمله نشان داد که تامین کنندگان کوچکتر میتوانند نقاط ضعف بزرگی برای شرکتهای بزرگ باشند.
🛠حمله بهNotPetya
حملهNotPetyaدر سال 2017 نیز یکی دیگر از حملات بزرگsupply chain attackبود. این بد افزار از طریق یک نرمافزار حسابداری اوکراینی منتشر شد و توانست سیستمهای بسیاری از شرکتهای بینالمللی را آلوده کند. هدف اصلی این حمله شرکتهای بزرگ در حوزههای مختلف از جمله حمل و نقل و تولید بود.
⚙️روشهای رایج در حملات زنجیره تامین
حملات زنجیره تامین به روشهای مختلفی انجام میشوند. مهاجمین ممکن است از راههای زیر برای نفوذ به سیستمها استفاده کنند
- آلودگی نرمافزارهای تامینکنندهمهاجمین میتوانند به نرمافزارهای تامینکنندگان دسترسی پیدا کنند و کدهای مخرب را به آنها اضافه کنند. مثلا آلوده کردن کرک نرم افزار هایی چون IDM در وب سایتی مثل Soft98
- نفوذ به سخت افزار هاسختافزارهای مورد استفاده در زنجیره تامین ممکن است به گونهای دستکاری شوند که به مهاجمین اجازه دسترسی به دادهها را بدهند.
- استفاده از تامین کنندگان کوچک و کم امنیتشرکتهای کوچک تر و کمتر مجهز به لحاظ امنیت سایبری میتوانند به عنوان نقطه ورود مهاجمین استفاده شوند.
🔒پیامدهای نفوذ به زنجیره تامین
حملات زنجیره تامین میتوانند پیامدهای جدی برای شرکتها و سازمانها به همراه داشته باشند. برخی از این پیامدها عبارتند از
- سرقت اطلاعات حساسیکی از اصلیترین اهداف حملات زنجیره تامین، دسترسی به اطلاعات حساس چون دادههای مالی و اطلاعات مشتریان است.
- خسارت های مالی بزرگحملات موفق میتوانند به شرکتها خسارتهای مالی قابل توجهی وارد کنند، هم از طریق جبران خسارت و هم از طریق افت سهام و اعتماد عمومی.
- آسیب به اعتبار سازمانحملات زنجیره تامین میتوانند اعتبار شرکتها را به شدت تحت تأثیر قرار دهند و باعث کاهش اعتماد مشتریان و شرکا شوند.
🛡چگونه میتوان از نفوذ به زنجیره تامین جلوگیری کرد؟
برای مقابله با حملات زنجیره تامین و کاهش احتمال وقوع آنها، شرکتها و سازمانها باید اقدامات امنیتی زیر را در نظر بگیرند
- ارزیابی دقیق تامین کنندگانتامین کنندگان باید بر اساس استانداردهای دقیق امنیت سایبری ارزیابی شوند. این ارزیابیها باید شامل بررسی فرآیندهای امنیتی و حفاظت از دادهها باشد.
- استفاده از فناوریهای رمزنگاری پیشرفتهاطلاعات در تمام مراحل زنجیره تامین باید رمزنگاری شود تا از دسترسی غیرمجاز جلوگیری شود.
- نظارت و مانیتورینگ مداومسیستمها و فرآیندهای زنجیره تامین باید بهصورت مداوم تحت نظارت قرار گیرند تا هرگونه رفتار مشکوک به سرعت شناسایی و متوقف شود.
- آموزش امنیتی برای کارکنان و تامینکنندگانآموزشهای منظم در زمینه امنیت سایبری برای کارکنان و حتی تامینکنندگان میتواند به کاهش خطرات کمک کند.
- استفاده از چندین برند و چندین تامین کننده: شرایط را برای اجرای حملات Supply Chain توسط دشمن بسیار سخت می کند و انگیزه او را از بین می برد. درصورت اجرای حمله زنجیره تامین، تخریب و خسارت ایجاد شده بسیار کمتر خواهد بود.
🔑حملاتsupply chain attack
حملات زنجیره تامین یک تهدید جدی برای امنیت سایبری محسوب میشوند و میتوانند باعث خسارات بزرگی شوند. شرکتها باید با آگاهی از این تهدیدها و اجرای اقدامات پیشگیرانه مناسب، از امنیت زنجیره تامین خود اطمینان حاصل کنند. با اجرای روشهای امنیتی مانند ارزیابی تامینکنندگان، استفاده از رمزنگاری و نظارت مداوم، میتوان از وقوع چنین حملاتی جلوگیری کرد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.