انواع فایروال در شبکه
مسئله انواع فایروال در شبکه به امنیت ارتباط مستقیمی دارد؛ امنیت در سازمانهای بزرگ و Enterprise یکی از بخشهای مهم و حساس میباشد، چراکه در صورت بروز هرگونه مشکل و یا نفوذ و سرقت اطلاعات سازمان خسارتهای جبرانناپذیری به سازمان وارد خواهد شد. بنابراین پیادهسازی و ایجاد زیرساختهای امنیتی در سازمانها امری لازم میباشد…
خلاصه تخصصی مقاله
مسئله انواع فایروال در شبکه به امنیت ارتباط مستقیمی دارد؛ امنیت در سازمانهای بزرگ و Enterprise یکی از بخشهای مهم و حساس میباشد، چراکه در صورت بروز هرگونه مشکل و یا نفوذ و سرقت اطلاعات سازمان خسارتهای جبرانناپذیری به سازمان وارد خواهد شد. بنابراین پیادهسازی و ایجاد زیرساختهای امنیتی در سازمانها امری لازم میباشد…
موضوعات اصلی: امنیت شبکه، فایروال، مجازی سازی، شبکه، استفاده، سازمان
مسئلهانواعفایروالدر شبکهبهامنیتارتباط مستقیمی دارد؛ امنیتدر سازمانهای بزرگ و Enterprise یکی از بخشهای مهم و حساس میباشد، چراکه در صورت بروز هرگونهمشکل و یا نفوذ و سرقت اطلاعات سازمانخسارتهای جبرانناپذیری به سازمان وارد خواهد شد. بنابراینپیادهسازیو ایجاد زیرساختهای امنیتیدر سازمانها امری لازم میباشد و درصورتیکه زیرساختهای امنیتی پیادهسازی نشده و نفوذی صورت گیرد این مدیران شبکه سازمانها میباشند که باید پاسخ گوی این اتفاق هستند. با توجه به حساسیت موضوع امنیت پیادهسازی زیرساختهای امنیتی قوی نیز مستلزم این امر است که یک طرح از پیش تعیینشدهای وجود داشته باشد. برای ایجاد طرح از پیش تعیینشده مدیران شبکه سازمانها باید به مفاهیم امنیتی و همچنین مفاهیم پایهای شبکه آشنایی داشته باشند. در این نوشته میخواهیم به مفهوم وانواع فایروال ها در شبکهسازمانها بپردازیم تا در صورت نیاز به طراحی یک زیرساخت امنیتی قوی بپردازید.
🧱 فایروال شبکه چیست ؟
فایروالیک دستگاه امنیت شبکه میباشد که در سازمانها قرارگرفته و با مانیتور کردن ترافیک ورودی و خروجی بر اساس قوانین و سیاستهای از پیش تعیینشده تصمیم میگیرد که آیا اجازه دهد ترافیک رد شود یا خیر. حدود ۲۵ سال است کهفایروالها اولین دفاع در امنیت شبکه سازمانها میباشند. فایروالها یک مانع بسیار قوی بهمنظورجداسازیشبکه امن و قابلاطمینان داخلی و شبکه غیر قابلاطمینان خارجی چون اینترنت را ایجاد کرده و از این طریق امنیت سازمانها را تأمین میکنند.
یک فایروال میتواند سخت افزاری، نرمافزاری و یا ترکیبی از این دو باشد.
👨💻 فایروال سخت افزاری فایروال نرم افزاری
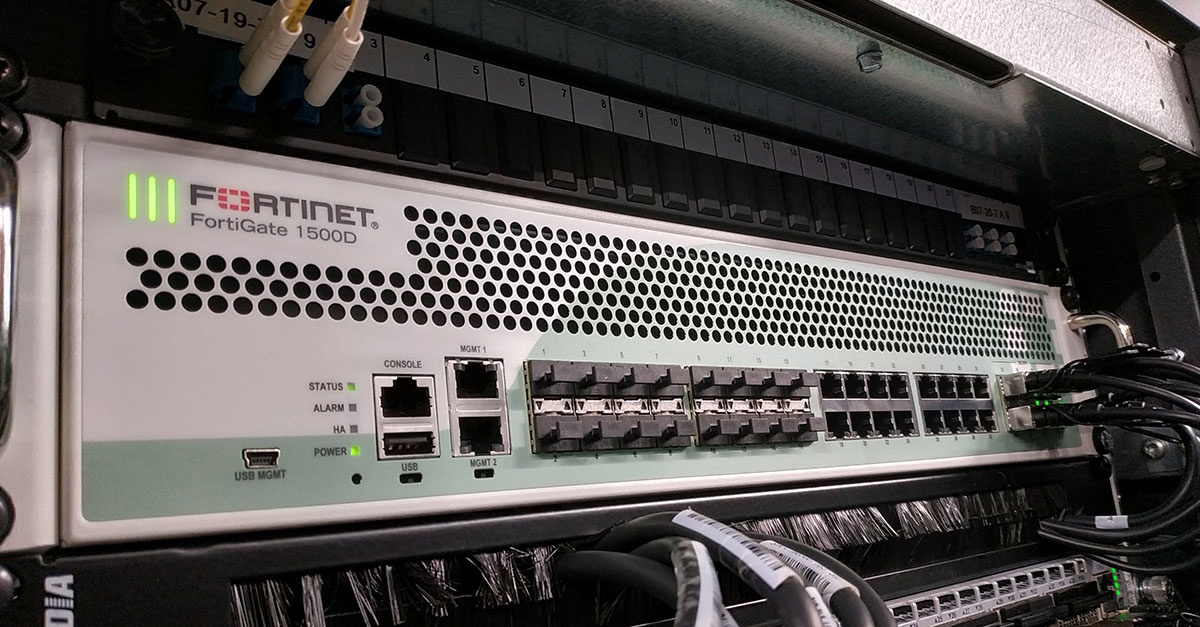
در طبقه بندیانواع فایروال شبکهیک طبقه بندیفایروالها را به دو دسته سخت افزاری و نرم افزاری دسته بندی می کند. به طور کلی با ورودمجازی سازیو استفاده بیش از پیش از زیرساخت های مجازی بسیاری ازسخت افزارها دیگر به سمت نرم افزاری شدن روی آرودن. امروزه شما می توانید سیستم عامل های تقریبا هر دستگاهی را در زیرساخت های مجازی سازی شده پیاده سازی کنید. به همین دلیل می توانید سیستم عامل یک فایروال سخت افزاری را در یک زیرساخت مجازی سازی شده استفاده کنید که از آن به عنوان فایروال نرم افزاری یاد می شود. فایروال سخت افزاری هم که معلوم است. یک دستگاه با سیستم عامل خود. به عنوان مثال شما می توانید به جای تهیه سخت افزارفایروال کریو کنترلیافایروال فورتی گیتاقدام به تهیه سیستم عامل کریو کنترل و یا فورتی OS کنید و یکفایروال سخت افزاریرا راه اندازی کنید. امروزه روز به روز استفاده از نرم افزار به جای سخت افزار در حال افزایش است .
🧱 فایروال هایAccess Control ListsیاACL
در اوایل عملکردفایروالبا استفاده از Access Control Lists و از طریق Router ها فراهم میشد. ACLs اساساً مجموعهای از قوانین بوده است که دسترسی IP های خاصی را به شبکه داخلی سازمان تعیین میکرد. بهعنوانمثال یک ACL میتواند دارای خطی باشد که بیان میکند تمامی ترافیکها از مبدأ IP 172.16.16.12 بهطورکلی باید رد شوند و یا تمامی ترافیکها به مقصد ۱۰٫۱۲٫۱۲٫۱۲ بر روی پورت ۸۰ اجازه داده شوند. ACL ها در عملکرد و مقیاسپذیری بسیار قوی وارد شدند، اما یک ACL تنها میتواند Header بستهها را بخواند و داده اصلی را تحلیل نمیکند، بنابراین ACL packet Filtering بهتنهایی نمیتواند تمامی تهدیدات شبکه سازمان را برطرف کند.
🪛 فایروال هایStateful inspection
اینفایروالها بهعنوان نسل سومفایروالها شناختهشده و فعالیتهای زیر را انجام میدهند
- طبقهبندی ترافیک با استفاده از پورت مقصد (بهعنوانمثال پورت ۸۰ )
- ارتباط را از ابتدا تا انتها و بسته شدن Connection مانیتور و دنبال میکند.
با این کار میتوان یکلایه دیگر به عملکرد Access Control Lists افزود و رد و یا قبول کردن ترافیک را فقط از طریق پورت و پروتکل بلکه با استفاده از تاریخچه ترافیک در جدول State به رد یا قبول ترافیک خواهند پرداخت. هنگام ورود یک بسته فایروال State Table را بررسی کرده که آیا این Connection در حال حاضر ایجادشده و یا اینکه این بسته از Host های داخلی آمدهاند. اگر هیچکدام از این حالتها نبود دسترسی بستهها با استفاده از Security Policy ها داده خواهد شد. درحالیکه این نوع فایروالها بسیار مقیاسپذیر میباشند، ایجاد یکلایه امنیتی دیگر به زیرساخت امنیت شبکه پیچیدگیهای خود رادارند. بااینحال فایروالهای Stateful در کنترل اپلیکیشن هایی چون SIP و H.323 عملکرد خوبی ندارد.
🎁 (Unified Threat Management (UTM
ازانواع فایروال شبکهمی توان به UTM اشاره کرد. همانطور که از نام UTM ها این نوعفایروالها از تجمیع Stateful inspection firewall, antivirus و IPS در یک Appliance ایجاد میشوند. در طول زمان تعریف UTM گسترشیافته و به آن ویژگیهای جدید امنیت شبکه نیز اضافهشده است. باید دانست که موفقیت UTM ها به خاطر استفاده مؤثر از تصمیماتی که بر اساس تمامی ویژگیهای Stateful inspection-based firewall گرفته میشود میباشد. این به خاطر اجزا UTM میباشد درحالیکه در یک دیوایس هستند، Downstream Security Services میباشند. بنابراین میتوان گفت که Unified Treat Management ها ویژگیهای امنیتی زیادی فراهم میکنند درحالیکه در یک محصول میباشند.
🛣️ فایروال های Proxy
این نوعفایروالها درانواع فایروال شبکهبهعنوان یک واسط عملکردِ و تمامی ترافیکهای ورودی به شبکه را با در نظر گرفتن اعتبار فرستنده میپذیرند. پس از بررسی بستهها در صورت اینکه اجازه دسترسی صادر شد فایروال اطلاعات را به کامپیوتر مقصد ارسال میکند. پاسخ کامپیوتر مقصد نیز به پراکسی فایروال ارسال میشود( به اینگونه که کامپیوتر مقصد در قسمت Source Address بسته آدرس فایروال را وارد میکند). در این فرایند، فایروال ارتباط بین دو کامپیوتر را میشکند و با این حساب خود فایروال تنها دستگاهی میباشد که با دنیای خارج ( شبکه خارجی) ارتباط برقرار میکند.
Proxy Firewall ها میتوانند محتوا بستهها را نیز بررسی کرده و تعیین دسترسی را با استفاده از اطلاعات دقیقتری به تصمیمگیری در رابطه با رد و یا اجازه دادن به بستهها میپردازد. کنترل دسترسی به این پویایی برای مدیران شبکه سازمانها جذاب میباشد، درحالیکه هر نرمافزار در لایه application به پراکسی خود نیاز دارند. شبکههایی که از Proxy firewall استفاده میکنند از پایین بودن عملکرد و محدودیت زیادی در پشتیبانی از نرمافزارهای مختلف رنج خواهند برد. این محدودیتها سرانجام به مسائل مقیاسپذیری شده و پیادهسازی را دچار چالش خواهد کرد. به همین دلیل پراکسیها بهصورت گسترده استفاده نمیشوند.
⏭️ فایروال هایNext Generation
فایروال های(Next Generation (NGFWsجهت پاسخ به پیشرفت روزافزون نرمافزارها و همچنین بدافزارها ساخته شدند. امروزه توسعهدهندگان بد افزارها با استفاده از نرمافزارهایی که تولید میکنند اقدام به تخریب پورتها کرده و از این طریق اقدامات نفوذ را فراهم میکنند. امروزه بد افزارها با استفاده از نرمافزارها وارد شبکه سازمان شده و خود را به راحتی در شبکه جا میکنند.( با استفاده از بستر شبکه داخلی به یکدیگر در کامپیوترهای مختلف متصل میشوند). NGFs بهعنوان پلتفرمی اجرای سیاستهای امنیتی شبکه سازمان و بررسی، مانیتورینگ و بازرسی ترافیک موجود در شبکه عمل میکنند. مطابق با استاندارهای شرکت تحقیقاتی Gartner فایروال های Next Generation شامل فاکتورهای زیر می باشند
- قابلیتهای استاندارد فایروال های نسل اولی: که شامل فیلترینگ بستهها، stateful protocol inspection، NAT، VPN و دیگر قابلیتها باشند.
- جلوگیری حتمی از نفوذ یکپارچه (integrated intrusion): که شامل از Signature های vulnerability-facing و threat-facing، و پیشنهاد Rules ها یا اقدام بر اساس فعالیتهایIPSمی باشد. مجموعه این دو امکان عملکرد بسیار بهتری نسب به پیادهسازی این دو بهصورت جداگانه رادارند.
- شناسایی برنامهها و Full stack visibility: توانایی اجرای و اعمال سیاستها در لایه Application بدون وابستگی به پورت و پروتکل.
- هوشمندی بالاتر: توانایی گرفتن اطلاعات از منابع خارجی و بهبود تصمیمات. بهعنوانمثال ایجاد لیستهای سفید و سیاه و همچنین map کردن ترافیک به گروهها کاربران با استفاده از Active Directory شبکه داخل سازمان.
- سازگاری کامل با تهدیدات جدید: پشتیبانی از بهروزرسانیهای دورهای جهت گرفتن اطلاعات تکنیکهای جدید بهمنظور رفع مشکلات و تهدیدهای آینده شبکههای کامپیوتری در سازمان ها.
- پشتیبانی لحظهای بدون کاهش عملکرد و یا اختلال در شبکه سازمان.
🆕 فایروال Threat-focused NGFW یکی دیگر از انواع فایروال ها در شبکه
- این نوع از فایروال ها علاوه بر دارا بودن قابلیتها و امکانات فایروال های Next Generation دارای تشخیص پیشرفته تهدیدها می باشند. با استفاده از Threat-focused NGFW شما میتوانید کارهای زیر را انجام دهید.
- دانستن اینکه کدامیک از بخش های شبکه در ریسک می باشد.
- پاسخ سریع به حملهها با استفاده از خودکار سازی هوشمندانه امنیت که با استفاده از ایجاد سیاستهای خودکار دفاع شمارا در برابر نفوذها افزایش میدهد.
- تشخیص بهتر فعالیتهای مشکوک با استفاده از تطبیق رویدادهای شبکه و endpoint
- کاهش شدید زمان تشخیص تا پاکسازی: با استفاده از retrospective Security که میتواند بهطور مداوم به مانیتورینگ فعالیتها و رفتارهای مشکوک حتی پس از تشخیص اولیه میپردازد
- مدیریت بسیار آسان فایروال های Threat-focused Next Generation در زیرساخت امنیت شبکه سازمان ها
🕸️ فایروال اپلیکیشن XNET یا Web Application Firewall یا WAF
انواع فایروال ها در شبکهوجود دارد و نوع جدیدی ازفایروالها می باشد که حدف اصلی آن محافظت از اپلیکیشن های تحت وب می باشد. به این ترتیب WAF یا دفاع در لایه 7 که همان اپلیکیشن هست می باشد. WAF به شما این امکان را میدهد تا Rule های مختلفی را پیکربندی کنید که تهدید های زیر را جلوگیری کنید
- آدرسهای IP
- هِدِرهای HTTP
- بدنه HTT
- رشتههای URI
- اسکریپت بینسایتی (XSS)
- SQL Injection
- و سایر آسیبپذیریهای تعریفشده OWASP
🧑💻 فنّاوری جدیدSoftware Defined networking
با توجه به رشد روزافزون فناوریSoftware Defined networkingیا SDN بسیاری از زیرساختهای شبکه دیتاسنترهای مجازی شده مجهز به SDN خواهد شد، امروزه از مهمترین قسمت مایی که افراد و مدیران شبکه سازمانها نیاز دارند بسیار سریع پشتیبانی کر رده و دیگر نیازی به تهیه یکفایروال سختافزارینخواهد بود.
📃 فاکتور های مهم در انواع فایروال شبکه
یکی از مهمترین فاکتورهایی که هنگام تهیهفایروالها باید به ان توجه کرد: throughput که جزء مهمی از اجزاء یکفایروالمیباشد میتواند بهعنوان یک Backup از ان استفاده کرد. همچنین بیشترین تفاوتی نیز که بینفایروالهای سختافزاریو نرمافزاری بیان میشود همین throughput میباشد که درفایروالهای سختافزاریاز میزان بیشتری برخوردار است. البته با استفاده از کارتهای شبکه بسیار قوی شما میتوانید بهراحتی با استفاده ازفایروالهای نرمافزارینیاز سازمان خود را برطرف کنید.
🪪 درباره امنیت، فایروالهای معمولی وCloudدر سازمان
در پایان میتوان گفت کهفایروالهای سختافزارینیز دارای یک سیستمعامل و نرمافزار جدا میباشند که با افزایش فنّاوری Cloud تمامی تولیدکنندگانفایروالهای سختافزاریاقدام به ارائه یک نسخه بهمنظور پیادهسازی در زیرساخت مجازی سازمان کردهاند که در صورت تهیه یک نسخه پشتیبان شما بهتمامی قابلیتهای یکفایروال سختافزاریبه دست خواهد آمد.
💪 فایروال مناسب شرکت های کوچک
انواع فایروالهای مختلف برای شرکت های کوچک مناسب هستند اما در این جا میخوام یک مدل فایروال را معرفی کنم که به راحتی در زیرساخت شبکه های کوچک و حتی متوسط تا 100 کاربر که از دو خط اینترنت اساتفاده می کنند به راحتی از این فایروال استفاده کرده و امنیت زیرساخت شبکه را تا حدودی افزایش دهند.فایروال Fortinet FortiGate 60Fبهترین فایروال برای سازمان های کوچک و متوسط می باشد. با استفاده از این فایروال بسیاری از نیاز های سازمان برطرف خواهد شد. این فایروال به گونه ای طراحی شده است که علاوه بر قابلیت های کلیدی چون NGFW، SD-WAN به راحتی بتوانید شعبه ها را هم به هم متصل کنید. شما می توانید از این فایروال به صورت آنلاین و آفلاین استفاده کنید و زیرساخت را ایمن تر نمایید. با قابلیت SD-WAN این فایروال به راحتی می توانید Rule های بسیاری را پیاده سازی کرده و بسته ها را بر اساس بهترین استراتژی در سازمان هدایت کنید.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.