تفاوتهای کلیدی بین آنتیویروس و فایروال در امنیت سیستم
فایروال به عنوان دروازهای امن در مرز شبکه عمل میکند و ترافیک ورودی و خروجی را بر پایه قوانین امنیتی فیلتر میکند، در حالی که آنتیویروس در داخل سیستم بدافزارها را شناسایی و پاکسازی میکند. برای امنیت کامل، هر دو ابزار لازم و مکمل یکدیگرند.
خلاصه تخصصی مقاله
فایروال به عنوان دروازهای امن در مرز شبکه عمل میکند و ترافیک ورودی و خروجی را بر پایه قوانین امنیتی فیلتر میکند، در حالی که آنتیویروس در داخل سیستم بدافزارها را شناسایی و پاکسازی میکند. برای امنیت کامل، هر دو ابزار لازم و مکمل یکدیگرند.
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، فایروال، میکند، آنتیویروس، شبکه
تفاوت آنتیویروس و فایروال در ماهیت عملکردی آنها نهفته است. فایروال مانند نگهبانی هوشمند در ورودی شبکه است که ترافیک ورودی و خروجی را بر اساس قوانین امنیتی پیشتعریفشده فیلتر میکند تا از ورود نفوذگران جلوگیری کند. در مقابل، آنتیویروس به مثابه بازرسی دقیق در داخل سیستم عمل میکند که پس از عبور احتمالی بدافزارها از فایروال، آنها را شناسایی و پاکسازی میکند. فایروال شبکه را از تهدیدات بیرونی محافظت میکند، در حالی که آنتیویروس فایلهای داخل سیستم را پایش کرده و بدافزارها و سایر کدهای مخرب را خنثی میکند. ترکیب این دو ابزار برای تامین امنیت کامل سیستم ضروری است.
آنتی ویروس چیست؟
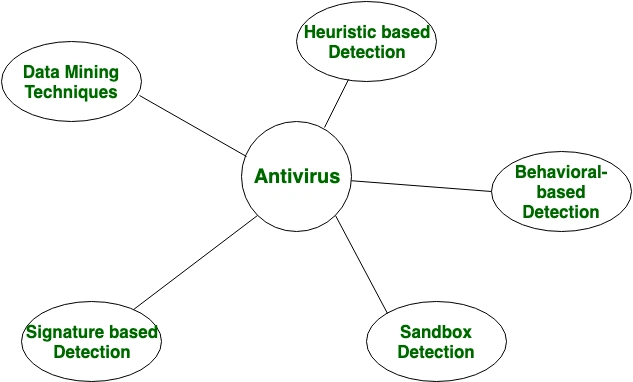
آنتیویروس، یک نرمافزار امنیتی است که برای شناسایی، پیشگیری و حذف کدهای مخرب از قبیل ویروسها، کرمهای رایانهای، تروجانها، جاسوسافزارها و باجافزارها طراحی شده است. این ابزار با پایش مداوم فایلها، برنامهها و فعالیتهای سیستم، تلاش میکند تا از تخریب دادهها، سرقت اطلاعات شخصی و اختلال در عملکرد دستگاه جلوگیری کند و محیطی ایمن برای کاربر فراهم کند.
فایروال چیست؟
فایروال یا دیوار آتش یک سامانه امنیتی شبکه است که وظیفه کنترل ترافیک بین شبکه امن و ناامن را بر عهده دارد. به عبارت دیگر، ترافیک ورودی و خروجی بین شبکه امن و اینترنت را کنترل و فیلتر میکند. این ابزار بر اساس مجموعهای از قوانین امنیتی از پیش تعیینشده، سعی میکند دسترسیهای غیرمجاز و حملات سایبری را شناسایی و مسدود کند، در حالی که ارتباطات ایمن و معتبر را فراهم میکند. به طور کلی، فایروال نگهبانی است که در مرز شبکه شما قرار دارد تا از ورود مهاجمان جلوگیری کند.
انواع فایروال
فایروالها بر اساس محل و ساختار به دو دسته اصلی تقسیم میشوند
فایروال نرمافزاری
این فایروالها به صورت یک برنامه بر روی سیستمعامل نصب میشوند و از همان دستگاه حفاظت میکنند.
- عملکرد: مستقیماً بر روی همان دستگاهی که روی آن اجرا میشوند نظارت دارند و ترافیک برنامههای در حال اجرا را کنترل میکنند.
- مزایا: نصب و تنظیمات آسانی دارند و برای محافظت از کامپیوترهای شخصی و لپتاپها بسیار مناسباند.
- معایب: از منابع سختافزاری خود سیستم استفاده میکنند و اگر خودِ سیستمعامل آلوده شود، ممکن است فایروال هم از کار بیفتد.
فایروال سختافزاری
این فایروالها یک دستگاه فیزیکی مستقل هستند که در مسیر شبکه قرار میگیرند. پیکربندی و مدیریت آن معمولاً پیچیدهتر است و هزینه بالاتری دارد اماامنیت شبکهرا به سطح بالاتری میبرد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، لازم است به راهنمایپشتیبانی شبکهمراجعه کنید.
تفاوت آنتی ویروس و فایروال
تصور کنید کامپیوتر شما یک خانه است. فایروال همان نگهبان ورودی است که اجازه نمیدهد افراد غریبه وارد حیاط شوند و همچنین خروج اطلاعات را کنترل میکند. آنتیویروس همان بازرسی داخل خانه است که اگر وسیله خطرناکی همراه باشد، آن را شناسایی و خنثی میکند. اگر فایروال کار نکند، آنتیویروس ممکن است به تنهایی نتواند از ورود تهدیدات جلوگیری کند؛ و اگر آنتیویروس کار نکند، فایروال فقط جلوی ورود را میگیرد بدون اینکه فایلهای آلوده داخل سیستم را پاک کند. در نهایت، ترکیب هر دو به امنیت کامل منتهی میشود.
در ادامه، جدول مقایسهای کامل این دو ابزار را مشاهده میکنید
| ویژگی | فایروال (Firewall) | آنتیویروس (Antivirus) |
|---|---|---|
| مفهوم اصلی | سد دفاعی بین شبکه امن و ناامن | ابزاری برای پایش، شناسایی و حذف فایلهای مخرب |
| هدف اصلی | کنترل ترافیک (چه چیزی میآید و میرود) | کنترلِ محتوا (آیا فایلها سالم هستند؟) |
| محدوده عملکرد | لایه شبکه | لایه سیستمعامل و فایل |
| نحوه شناسایی | بر پایه IPها، پورتها و قوانین شبکه | بر پایه امضای بدافزار و تحلیل رفتار |
| نوع برخورد | مسدود کردن دسترسی و فیلتر بستهها | قرنطینه کردن یا حذف فایلهای آلوده |
| زمان حفاظت | در لحظهٔ انتقال داده | هنگام اسکن فایل یا اجرای برنامه |
| سختافزاری/نرمافزاری | هر دو مدل وجود دارد | عمدتاً به صورت نرمافزاری نصب میشود |
| هوش عملکرد | بر پایه قوانین از پیش تعیینشده | بر پایه پایگاه داده امضاها و یادگیری رفتاری |
| جلوگیری از هک | سد ورود با مسدود کردن پورتها و IPهای مشکوک | خنثیسازی با شناسایی تروجانها و ابزارهای نفوذ |
| مثالهای معروف | فایروالهای متداول مانند فایروالهای درونسیستمی و شبکهای | آنتیویروسهای معتبر با نامهای تجاری مختلف |
آنتی ویروس کدام تهدیدها را شناسایی میکند؟
آنتیویروسها برای مقابله با طیف گستردهای از تهدیدات دیجیتال طراحی شدهاند که به طور کلی تحت عنوان بدافزار شناخته میشوند. اصلیترین تهدیداتی که یک آنتیویروس شناسایی و خنثی میکند عبارتند از
- ویروسها
- تروجانها
- باجافزارها
- جاسوسافزارها
- کرمهای رایانهای
- ابزارهای تبلیغاتی مزاحم (Adware)
- روتکیتها
- کیلاگرها
- آنتیفیشینگ برای جلوگیری از سرقت اطلاعات
فایروال چگونه از سیستم شما محافظت میکند؟
فایروال مانند یک فیلتر هوشمند بین شبکه داخلی و اینترنت عمل میکند و حفاظت آن مبتنی بر کنترل دقیق ترافیک است. در اینجا مراحل اصلی حفاظت فایروال را مرور میکنیم
پایش بستههای داده (Packet Filtering)
اطلاعات بین سیستم و اینترنت به صورت بستههای داده منتقل میشود. فایروال این بستهها را بررسی میکند تا با معیارهای امنیتی شما مطابقت داشته باشند یا خیر.
- اگر امن باشند: اجازه عبور میدهند.
- اگر مشکوک باشند: بسته را متوقف یا حذف میکند.
بررسی مبدأ و مقصد (IP Filtering)
آدرسهای IP فرستنده و گیرنده بررسی میشوند. اگر سیستم شما به وبسایتی مخرب وصل شود، فایروال ارتباط را قطع میکند.
کنترل پورتها (Port Blocking)
درهای ارتباطی با اینترنت مانند پورتها، معمولاً درگاههای دسترسی هستند. فایروال تمامی پورتها را میبندد و فقط به درهایی که نیاز دارید، اجازه باز بودن میدهد.
نظارت بر ترافیک خروجی (Outbound Traffic Control)
اطمینان از این که برنامههای مخرب نتوانند اطلاعات شخصی را به خارج ارسال کنند یکی از وظایف کلیدی فایروال است که با شناسایی ارتباطهای خروجی مشکوک، آن را مسدود میکند.
پنهانسازی ساختار شبکه (NAT – Network Address Translation)
فایروالهای سختافزاری از NAT استفاده میکنند تا آدرسهای واقعی سیستمهای داخلی شبکه را از دید خارج پنهان نگه دارند. این کار باعث میشود مهاجمها تنها فایروال را ببینند و نتوانند به طور مستقیم به دستگاههای داخلی حمله کنند.
فایروال با قوانین سختگیرانه به ترافیک اینترنت نگاه میکند و در صورت عدم تطابق با این قوانین، امکان عبور را نمیدهد تا از دسترسیهای غیرمجاز و اسکنهای نفوذی و خروج مخرب اطلاعات جلوگیری شود.
آنتی ویروس بهتر است یا فایروال؟
در حقیقت هیچیک از این دو بر دیگری برتری ندارد؛ زیرا وظایف هر کدام کاملاً متفاوت است. اگر مجبور باشید فقط یکی را انتخاب کنید، امنیت شما به شدت ناقص میماند. برای درک بهتر، موقعیتها را بررسی میکنیم.
اگر فایروال نداشته باشید: سیستم مانند خانهای است که درهایش رو به خیابان باز است. هر کسی از اینترنت میتواند به پورتهای کامپیوتر شما دسترسی پیدا کند و اگر حفرهای باشد، نفوذ راحت خواهد بود. در این حالت آنتیویروس شاید متوجه تهدید شود اما کار از کار گذشته است.
اگر آنتیویروس نداشته باشید: سیستم مانند خانهای است که درهایش قفل است، اما اگر یک مهمان ناقل بدافزار وارد شود، هیچکس نیست که آن را بازرسی کند و از وجود ابزار مخرب مطلع شود.
جمع بندی
امنیت سیستمهای دیجیتال به ترکیبی از آنتیویروس و فایروال بستگی دارد. این دو ابزار مکمل یکدیگرند و برای حفاظت کامل لازم است هر دو وجود داشته باشند. فایروال به عنوان نگهبانی هوشمند در مرز شبکه ترافیک ورودی و خروجی را کنترل میکند و آنتیویروس به عنوان بازرسی دقیق فایلهای داخلی، بدافزارهایی را که از سدهای دفاعی عبور کردهاند شناسایی و نابود میکند. اکثر سیستمعاملهای مدرن هر دو قابلیت را بهصورت پیشفرض ارائه میدهند تا دستگاه شما در برابر تهدیدات شبکهای و آلودگیهای فایلی ایمن بماند.
سوالات متداول
آیا ویندوز به طور پیشفرض فایروال دارد؟
بله. ویندوز از نسخههای ۷ تا ۱۱ به طور داخلی دارای فایروال Windows Defender Firewall است. این فایروال قدرتمند بوده و برای اغلب کاربران خانگی و اداری کافی است. همچنین Windows Defender به عنوان آنتیویروس پیشفرض در نسخههای جدید ویندوز در دسترس است. بنابراین از همان لحظه نصب ویندوز دو لایه امنیتی در اختیار دارید.
آیا باید هر دو را نصب کنیم؟
بله، بهتر است هر دو نوع حفاظت را داشته باشید. اما لازم نیست حتما دو نرمافزار جداگانه نصب کنید. اگر از ویندوز استفاده میکنید، گزینههای پیشفرض هر دو را دارید. اگر قصد استفاده از نرمافزار جانبی دارید، نسخهای را انتخاب کنید که هر دو قابلیت را ارائه دهد تا فایروال اختصاصی آن نیز فعال باشد.
فایروال سختافزاری چیست؟
فایروال سختافزاری یک دستگاه فیزیکی مستقل است که در مسیر ورود اینترنت به شبکه قرار میگیرد. وظیفه اصلی آن بررسی ترافیک قبل از رسیدن به دستگاههای شماست. بسیاری از مودمهای خانگی فایروال داخلی دارند که به صورت خودکار ترافیک ورودی را بررسی میکند. مزیت اصلی آن کاهش فشار پردازشی روی پردازندهٔ سیستم است و از تمام دستگاههای متصل به شبکه بهطور یکپارچه حفاظت میکند.