IP Spoofing یا آی پی جعلی چیست؟
IP Spoofing به ایجاد پکتهای IP با آدرس مبدا تغییر یافته گفته میشود که هدف آن پنهان نمودن هویت ارسال کننده، جعل هویت یک سیستم دیگر و یا هر دو است
خلاصه تخصصی مقاله
IP Spoofing به ایجاد پکتهای IP با آدرس مبدا تغییر یافته گفته میشود که هدف آن پنهان نمودن هویت ارسال کننده، جعل هویت یک سیستم دیگر و یا هر دو است
موضوعات اصلی: امنیت سایبری، آدرس، مبدا، Spoofing، استفاده، ارسال
آی پی جعلی یا IP Spoofing، به ایجاد پکتهای IP گفته میشود که دارای آدرس مبدا تغییر یافته هستند و هدف آنها پنهان نمودن هویت ارسال کننده، جعل هویت یک سیستم دیگر و یا هر دو است. آی پی جعلی تکنیکی است که غالبا توسط مهاجمان به منظور فراخوانیحملات دیداسدر برابر یک دستگاه هدف مورد استفاده قرار میگیرد.
ارسال و دریافت پکتهای آی پی، به عنوان یک روش اصلی برای برقراری ارتباط بین کامپیوترهای یک شبکه و سایر دستگاهها محسوب میشود و، پایه و اساس اینترنت مدرن را تشکیل میدهد.
تمام پکتهای IP، شامل یک هدر هستند که مقدم بر محتوای پکت است و حاوی اطلاعات مهم مسیریابی مانند آدرس مبدا میباشد. در یک پکت عادی، آدرس IP مبدا، آدرس ارسال کنندهی پکت است. در صورتی که پکت جعل شده باشد، آدرس مبدا پکت جعل شده است.
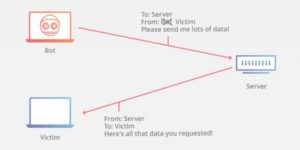
آی پی جعلی به این معناست که مهاجمی اقدام به ارسال پکت به همراه آدرس مبدا (آدرس برگشت) جعلی مینماید. اگر گیرنده تمایلی به دریافت پکت نداشته باشد و قصد بلاک کردن آدرس آی پی فرستنده را داشته باشد، نمیتواند این کار را انجام دهد زیرا آدرس برگشت تغییر کرده است. بنابراین پاسخی که گیرنده برای فرستنده ارسال میکند، به یک IP دیگر ارسال خواهد شد.
حملات دیداس (DDoS) غالبا از Spoofing با هدف ایجاد ترافیک بیش از حد استفاده میکنند. این کار هویت مبدا را مخفی نموده و مانع از تلاشهای لازم برای کاهش این حملات میگردد.
چنانچه آدرس آی پی جعلی بوده و به طور مرتب تغییر کند، مسدود کردن درخواستهای مخرب بسیار دشوار است. IP spoofing، ردیابی عامل حمله را برای تیم امنیت سایبری با مشکل روبرو میکند.
با استفاده از Spoofing یک دستگاه میتواند خود را به جای دستگاه دیگری معرفی کند، به طوری که پاسخها به دستگاه مورد نظر ارسال میشوند. حملات حجمی مانند NTP وDNSنیز از این آسیبپذیری استفاده میکنند.
نحوهی محافظت از IP Spoofing : فیلتر کردن پکتها
اگرچه نمیتوان از IP Spoofing جلوگیری نمود، اما میتوان با استفاده از اقداماتی مانع از نفوذ پکتهای جعلی به شبکه شد. یکی از روشهای رایج برای دفاع در برابر Spoofing، فیلتر کردن ورودی است. با این روش، میتوان پکتها را با استفاده از دستگاهی بر روی لبهی شبکه، فیلتر کرد.
در این روش، پکتهای ورودی IP و هدر مبدا آنها به دقت مورد بررسی قرار میگیرند. چنانچه مشکلی در مبدا آنها وجود داشته باشد، به پکتها اجازه ورود داده نمیشود. برخی از شبکهها، فیلتر خروجی را نیز اجرا میکنند و پکتهای خروجی را بررسی میکنند. در این روش، بعد اینکه از هدرهای منبع قانونی مطمئن شدند، اجازه خروج میدهند تا از حمله مخرب با استفاده از آی پی جعلی جلوگیری به عمل آورند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.