عملکرد FortiGate IDS
FortiGate IDS سیستمی است که مسئولیت تجزیه و تحلیل و نظارت بر ترافیک شبکه را بر عهده دارد، پکتها را میخواند و با پایگاه دادهها مقایسه میکند.
خلاصه تخصصی مقاله
FortiGate IDS سیستمی است که مسئولیت تجزیه و تحلیل و نظارت بر ترافیک شبکه را بر عهده دارد، پکتها را میخواند و با پایگاه دادهها مقایسه میکند.
موضوعات اصلی: فایروال، شبکه، IPS، IDS، تهدیدات، ایجاد
Intrusion Detection System یا همان IDS، سیستمی است که مسئولیت تجزیه و تحلیل و همین طور نظارت بر ترافیک شبکه را بر عهده دارد. عملکرد FortiGate IDS به گونهای است که در جستجوی علائمی مبنی بر حملات سایبری و سرقت اطلاعات از شبکه میباشد.
سیستمهای IDS، جهت شناسایی انواع مختلفی از رفتارها مانند نقض خط مشی امنیتیبدافزارها و port scannerها، عملکرد و فعالیت فعلی شبکه را با پایگاه دادهها در مورد تهدیدات شناخته شده مقایسه میکند.
تکنولوژی IPS یا همان سیستم پیشگیری از نفوذ فورتی نتاز شبکه در مقابل تهدیدات شناخته شده و ناشناخته و همچنین حملاتی که منجر به آسیب شبکه میگردد، محافظت مینماید.
بسیاری از سازمانها یا کسبوکارها، از برنامهها، پروتکلها و سیستم عاملهای زیادی به صورت همزمان پشتیبانی میکنند که این امر ممکن است منجر به پیچیدهتر شدن نگهداری زیرساختهای متنوع شبکه گردد. در نتیجه امکان آسیب به سیستمها و شبکه، توسط تهدیدات در حال ظهور به وجود آید.
امنیت گسترده سازمانی
سیستم پیشگیری از نفوذفورتی نتطیف گستردهای از ویژگیهای مختلف را ارائه میدهند که در راستای نظارت و مسدود نمودن فعالیتهای مخرب شبکه مورد استفاده قرار میگیرند. این ویژگیها شامل signature های از پیش تعیین شده و سفارشی، protocol decoders ، out-of-band mode ، packet logging و سنسورهای IPS میگردند.
جهت ایجاد امنیت برنامههای تجاری بسیار مهم در مقابل حملات داخلی و خارجی میتوان Fortinet IPS را که در تمامیفایروالهای نسل بعدی FortiGateو پلتفرمهای امنیت وایرلس FortiWiFi موجود است، در لبه شبکه و یا داخل هسته شبکه نصب نمود.
تفاوت IPS و IDS
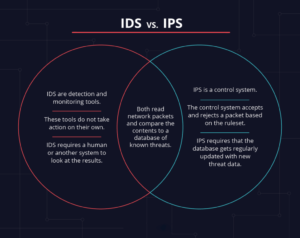
IPS و IDS هر دو بخشی از زیرساختهای شبکه هستند. اصلیترین تفاوت بین آنها این است که عملکرد FortiGate IDS به نظارت سیستم میپردازد و به تنهایی اقدامی انجام نمیدهد، درحالیکه IPS، آن را کنترل میکند و بر اساس قوانین تعریف شده، تصمیم میگیرد کهپکتی(packet) را قبول یا رد کند.
IDS، هرگز packet های شبکه را تغییر نمیدهد، این در حالی است که IPS، مانع از تحویل بستههای مبتنی بر محتوا میگردد، دقیقا مانندفایروالکه مانع از ترافیک شبکه بر اساس آدرس IP میشود.
برخی از ارائه دهندگان سیستمهای IPS و IDS در راستای ایجاد یک تکنولوژیUnified Threat Management (UTM)سیستم جدیدتری را با ادغام IPS و فایروال، ایجاد کردهاند و برخی سیستمها، قابلیتهای IPS و IDS را در یک دیوایس واحد ارائه میکنند.
IPS و IDS هر دو پکتهای شبکه را میخوانند و آنها را با پایگاه دادهها در مورد تهدیدات شناخته شده مقایسه میکنند.
IDS نیاز به نیروی انسانی یا هر سیستم دیگری جهت نظارت دارد، تا بعد از بررسی نتایج، تصمیم بگیرد، در قدم بعدی چه کاری باید انجام دهد، که این امر مستلزم یک نیروی تمام وقت میباشد.
از طرف دیگر، هدف IPS دستیابی به پکتهای خطرناک و از بین بردن آنها قبل از هرگونه اقدامی میباشد. بنابراین IPS در مقایسه با IDS، منفعلتر است و میبایست به صورت منظم با پایگاه دادهها در مورد تهدیدات جدید، بهروز شود.
خدمات FortiGuard Labs
تیم تحقیقاتی FortiGuard، در راستای کشف تهدیدات نوظهور و ایجاد اقدامات متقابل موثر جهت ایجاد امنیت برای سازمانها در سراسر جهان، مشغول تلاش و ایجاد چشمانداز میباشند. آماری که به FortiGuard نسبت داده شده، کشف بیش از 250 هزارتهدیدات Zero-Dayمیباشد، به طوری که هیچ یک از رقبای آن موفق به دستیابی به چنین آماری نشدهاند.
آگاهی از چشمانداز تهدید به همراه توانایی پاسخگویی سریع در سطوح مختلف، پایه و اساس امنیت موثر میباشند. محققان زیادی درFortiGuard Labsهستند که چشمانداز واضح و روشنی از کشف تهدیدات در حال ظهور و همچنین تدوین اقدامات متقابل موثر در راستای محافظت از سازمانها به وجود میآورند.
گفتنی است بیش از 250.000 سازمان در سراسر دنیا از خدمات امنیتی FortiGuard استفاده میکنند. به همین دلیل است که راهحلهای امنیتی فورتی نت در NSS Labs ، Virus Bulletin ، ICSA Labs ، AV Comparatives رتبه بالایی را از آن خود نموده است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.