بدافزار Ursnif و باج افزار GrandCrab
بدافزار Ursnif و باج افزار GrandCrab با ارسال ایمیلهای فیشینگ حاوی فایلهای آلوده، اقدام به سرقت اطلاعات و رمزگذاری فایلهای مهم مینمایند.
خلاصه تخصصی مقاله
بدافزار Ursnif و باج افزار GrandCrab با ارسال ایمیلهای فیشینگ حاوی فایلهای آلوده، اقدام به سرقت اطلاعات و رمزگذاری فایلهای مهم مینمایند.
موضوعات اصلی: Ursnif، باج، GrandCrab، فایلهای، اطلاعات، وجود
مراقب فایلهای word کهبدافزار Ursnifو باج افزار GrandCrab را دانلود میکنند باشید.Ursnif یک ویروس با ریسک بالا از نوعتروجاناست که به منظور ضبط اطلاعات حساس و سرقت اطلاعات مهم مختلف طراحی شده است.
بلافاصله پس از نفوذ، Ursnif شروع به ضبط کردن اطلاعات سیستم کاربر مینماید. بنابراین این امکان وجود دارد که طراحان Ursnif به حسابهای شخصی شبکههای اجتماعی، بانکها، ایمیلها و غیره دست پیدا کنند.
GrandCrabاز خانوادۀباج افزارهااست که فایلهای مهم را رمزگذاری نموده و برای رمزگشایی، درخواست باج میکند. نسخههای مختلفی از باج افزارها وجود دارد، که هدف نسخه GrandCrab، ویندوز است.
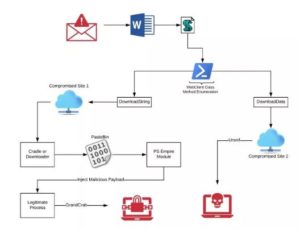
اگرچه به نظر میرسد این دو کمپین بدافزار Ursnif و باج افزار GrandCrab کار دو گروه اتکرهای سایبری جداگانه باشد، اما شباهتهای زیادی بین آنها وجود دارد. میتوان گفت هر دو حمله، با ارسال ایمیلهایفیشینگکه حاوی فایلهای word آلوده با کدهای ماکرو میباشد، شروع شده و سپس از Powershell جهت ارائه نرم افزارهای مخرب استفاده میکنند.
تصویر زیر، یک نمای کلی از زنجیره حمله را نشان میدهد.
محققان امنیتی Carbon Black که بر روی این موضوع تحقیق میکردند، تقریبا 180 نوع مختلف از این برنامه را شناسایی کردهاند. این کمپین در سطح بالایی توسط سایر محققین مورد بررسی قرار گرفته است.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.