گسترش بدافزار GrandCrab با Spam Campaign جدید
GrandCrab malware یا هر نوع بدافزاری میتواند خسارات جبران ناپذیری برای سیستم ایجاد کند. بهترین دفاع در برابر این نوع حملات سلامت سایبری و شیوههای ایمن میباشد.
خلاصه تخصصی مقاله
GrandCrab malware یا هر نوع بدافزاری میتواند خسارات جبران ناپذیری برای سیستم ایجاد کند. بهترین دفاع در برابر این نوع حملات سلامت سایبری و شیوههای ایمن میباشد.
موضوعات اصلی: میدهد، زیر، طور، malware، GrandCrab، spam
در طی چند روز گذشتهFortiGuard Labموج جدیدی از یک spam campaign email جدید را مشاهده کرده است که حاوی آخرین نسخه از GrandCrab malware v 2.1 میباشد. این مقاله حاوی یک مرور اساسی از این campaign مخرب است، و به جزئیاتی اشاره دارد که میتواند به کاربران برای شناسایی آن کمک کند.
Spam Campaign
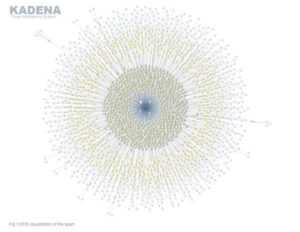
تصویر زیر یک screenshot از (Kadena Threat Intelligence System) است که یک دید کلی از یک spam campaign را نشان میدهد که یک نمونه از GrandCrab v2.1 را به عنوان یک payload ارائه میدهد.
همان طور که در عکس زیر نشان داده شده است جدا کردن یک شاخه از عکس به ما اجازه میدهد تا بتوانیم با جزئیات بیشتری به campaign نگاه کنیم. این عکس نشان میدهد که چندین ایمیل شامل یک Javascript attachment ، هنگام اجرا شدن یک نوع از Grancrab v2.1 را از یک URL آلوده دانلود میکند. http[:]//185.189.58.222/uh.exe
این گراف همچنین نشان میدهد که سه hash منحصر بفرد (متفاوت) از GrandCrab malware در URL موجود است. این بدین معناست که نمونههای تازه ساخته شده به طور همزمان pushed میشوند، و احتمالا این اتفاق با پیکربندی متفاوت، به منظور تلاش برای مخفی ماندن از file signature های به خصوص رخ میدهد.
نهاد پشتیبانی کننده این آدرس IP خود را به GrandCrab malware محدود نکرده، و از دیگربدافزارهامانند Phorpiex، که یکwormمیباشد و اجازه دسترسی به backdoor و کنترل را به اتکر میدهد، همچنین IRCbot که یکتروجاناست که حملات به سیستم آلوده را با دسترسی remote فراهم میکند به علاوه اینکه از coin miner پشتیبانی مینماید.
همان طور که قبلا اشاره شد، نمونههای mail spam شامل JavaScript های پنهان attach شده داخل archiveها با فرمت نام فایل DOC
Document #NUMBERS
Invoice #NUMBERS
Order #NUMBERS
Payment Invoice #NUMBERS
Ticket #NUMBERS
Your Document #NUMBERS
Your Order #NUMBERS
Your Ticket #NUMBERS
Graphical Distribution
گراف زیر جزئیات گسترش spam به لحاظ domain دریافت کننده ایمیلها از spam email های جمعآوری شده در طی هفته گذشته را نشان میدهد. همان طور که مشاهده مینمایید،در حال حاضر email server هایی که در آمریکا قرار دارند دریافت کنندههای اصلی این campaign هستند.
از سوی دیگر، گراف زیر یک دید کلیتر از گسترش GrandCrab malware در ماه گذشته را نشان میدهد.
با توجه به infection های موفق، همان طور که در گراف زیر مشخص است هندوستان در بالاترین نقطه قرار دارد.
متنی در بدافزار قرار دارد که شامل یک لینک در onion site میباشد و کاربر باید با استفاده از یک TOR browser (مرورگری که برای browse اینترنت و دانلود به طور ناشناس طراحی شده است) برای خرید فایلهای رمزگذاری شده اقدام نماید.
در این صفحه اطلاعات کلی بدافزار، شامل دستورالعملها و مقدار پیش پرداخت اولیه نمایش داده شده، و در صورت عدم پرداخت بعد از یک بازه زمانی مشخص این مقدار دو برابر خواهد شد. اگر چه پرداخت کردن این پول درست مانند دیگرباج افزارهابازگشت فایلها را گارانتی نمیکند.
نتیجه
GrandCrab malware ، یا هر نوع بدافزاری میتواند خسارات جبران ناپذیری برای سیستم آلوده ایجاد کند. بهترین دفاع در برابر این نوع از حملات سلامت سایبری و شیوههای ایمن میباشد. در این موارد، به خاطر داشته باشید که، آگاه بودن در مورد ایمیلهای ناخواسته، خصوصا آنهایی که attachment های اجرایی دارند. به علاوه، همیشه مطمئن باشید که به منظور recover کردن سیستم آلوده backup در یک شبکه ایزوله داشته باشید.
راهکار
کاربرانFortinetبا راهکارهای زیر محافظت میشوند
- ایمیلها توسطFortiGuard AntiSpam Serviceبلاک میشوند.
- فایلها در زنجیره حمله توسطFortiGuard Antivirusشناسایی میشوند.
- URLها و C2 های مخرب دانلود توسطFortiGuard Web Filtering Serviceبلاک میشوند.
- هر نقطه اجرایی در attack chain توسط FortiSandBox به عنوان High Risk معرفی میشود.
FortiMail and the Security Fabric
FortiMailیک مولفه مرکزی از Fortinet Security Fabric و یک نقطه حفاظت کلیدی در برابر، تهدیدات جدید و حتی قدیمی که تا به حال دیده نشدهاند و از ایمیل به عنوان attack vendor استفاده میکنند، میباشد.
فورتی میل دارای چندین لایه یکپارچه پیشگیری از تهدید است که امکان شناسایی و مقابله با GrandCrab malware و همچنین دیگر تهدیدات email-bourne را نیز فراهم میکند.
طیف وسیعی از روشهای مبتنی بر محتوا به منظور خنثی کردن این نوع از تهدیدات در دسترس هستند
- حذف محتوای فعال به طور مثال exe و javascript از ایمیلها
- خنثی کردن فایلهای Office و PDF با حذف macroها، javascript، Embedded content، DDE و غیره.
یک ویژگی کلیدی از تجهیزات امنیتی به اشتراک گذاشتن threat intelligence در بین تمام participant ها میباشد. هنگامی که تهدید شناسایی میشود، malware و packageهای URLهای مخرب بین تجهیزات امنیتی شامل FortiSandBoxFortiMailFortiGateو FortiClient به اشتراک گذاشته میشوند تا به محض تلاش مجدد تهدید برای بهره برداری از دیگر vendor ها فورا شناسایی شود.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.