چطور تنظیمات فورتی گیت را به مدل جدید منتقل کنیم؟ (FortiGate Migration)
هنگام جایگزینی فایروال قدیمی با یک مدل جدید FortiGate، ممکن است بخواهید تنظیمات قبلی را حفظ کنید. در این شرایط، چند روش برای انتقال تنظیمات وجود دارد که در این مقاله به معرفی آنها پرداختهایم.
خلاصه تخصصی مقاله
هنگام جایگزینی فایروال قدیمی با یک مدل جدید FortiGate، ممکن است بخواهید تنظیمات قبلی را حفظ کنید. در این شرایط، چند روش برای انتقال تنظیمات وجود دارد که در این مقاله به معرفی آنها پرداختهایم.
موضوعات اصلی: پشتیبانی شبکه، فایروال، تبدیل، کانفیگ، FortiConverter، پیکربندی
هنگامی که فایروال قدیمی خود را با یک مدلفایروال فورتی گیتجدید جایگزین میکنید (که اصطلاحا به آن مهاجرت یا Migration نیز گفته میشود)، ممکن است بخواهید تنظیمات فایروال قبلی خود را حفظ کنید. در چنین مواردی، چند روش برای انتقال تنظیمات وجود دارد که در ادامه آنها را به شما معرفی میکنیم
1. سرویس آنلاینFortiConverter
این سرویس آنلاین تنها زمانی قابل استفاده است که شما برای دستگاه مقصد، یعنی فورتیگیتی که قرار است بعنوان فایروال جدید نصب شود، لایسنس Enterprise تهیه کرده باشید.
در غیر این صورت میتوانید برای دستگاه جدید لایسنس FortiConverter آنلاین تهیه کرده، و با همکاری تیم فنیشرکت ستاک فناوری ویرااقدام به استفاده از این سرویس و تبدیل فایل کانفیگ خود نمایید.
این سرویس برای تبدیل تنظیمات FortiOS فایروال فورتی گیت قدیمی یا یک فایروال دیگر بهآخرین نسخه FortiOSبرای یک FortiGate جدید استفاده میشود.
* * توجه داشته باشید که تنها یک بار میتوان از این سرویس استفاده کرد.
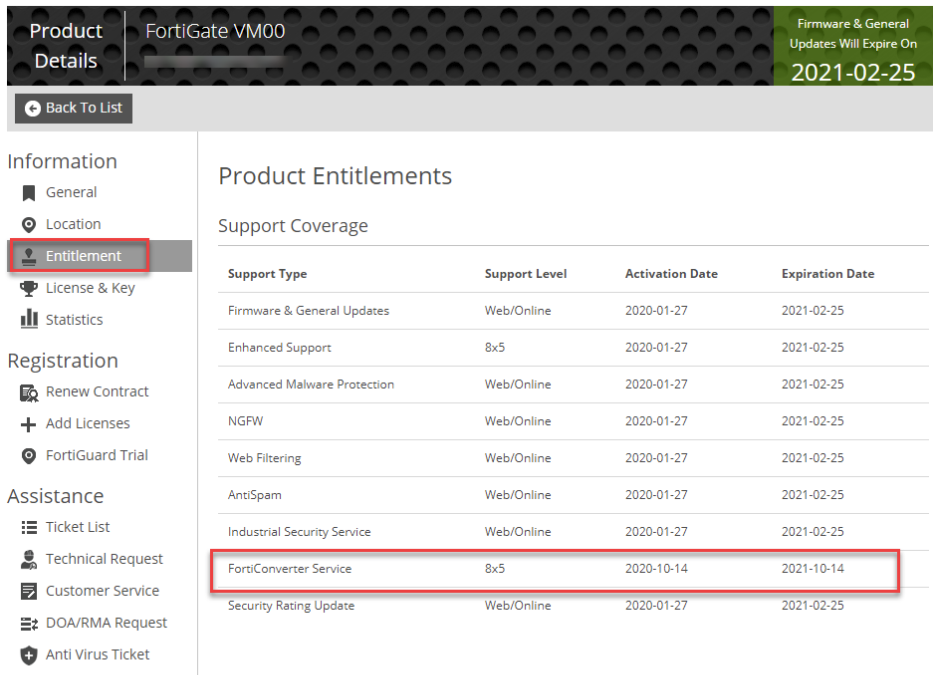
در تصویر زیر نمونهای از سرویسهای لایسنس Enterprise که شامل سرویس FortiConverter میشود را مشاهده میکنید.
برای تبدیل کانفیگ، ابتدا باید فایل کانفیگ فایروال قدیمی خود را در اختیار تیم فنی ستاک قرار دهید تا مراحل را به ترتیب زیر انجام شود
- بطور کلی تبدیل از طریق پورتال FortiConverter انجام میشود که از طریق لینک زیر قابل دسترسی استhttps://service.forticonverter.com
- در پورتال FortiConverter، دستگاه فورتی گیت مورد نظر برای تبدیل انتخاب شده و یکتیکتخدمات روی این FortiGate ایجاد میشود.
سپس پیکربندی فایروال قدیمی در تیکت بارگذاری شده، و مسیردهی پورت فیزیکی پیکربندی میشود، یعنی مشخص میکنیم که کدام اینترفیس از FortiGate جدید با اینترفیسهای فایروال قدیمی مطابقت دارد و به این ترتیب تبدیل را تکمیل میکنیم.
پس از آن تبدیل توسط تیم پشتیبانی فورتینت انجام خواهد شد. سپس، پیکربندی جدید از تیکت مربوطه دانلود شده و در اختیار شما قرار داده میشود.
اگر نمیخواهید زمان زیادی را برای تبدیل کانفیگ تجهیز خود صرف کنید، این سرویس گزینۀ مناسبی برای تبدیل بین مدلها و حتی برندهای مختلف و سیستمعامل FortiGate است. این سرویس رایگان نیست، و در لایسنس Enterprise قابل تهیه است.
مستندات تکمیلی در اینباره از لینک زیر در دسترس میباشدhttps://docs.fortinet.com/product/forticonverter-service
2. ابزار FortiConverter
علاوه بر سرویس آنلاین، میتوانید خودتان ابزار FortiConverter را نصب کرده و تبدیل را انجام دهید.
پس از نصب برای دسترسی به تمامی قابلیتهای FortiConverter، نیاز به یک لایسنس دارید. در نسخه آزمایشی میتوانید یک تبدیل را آزمایش کنید، اما امکان دانلود فایل کانفیگ جدید را نخواهید داشت.
این ابزار بهعنوان یک برنامه Python روی یک کلاینت ویندوز اجرا میشود. این نرمافزار را میتوانید از طریق تیم فنی شرکت ستاک فناوری دریافت کنید.
پس از نصب، رابط کاربری برنامه از طریق WebUI قابل دسترس است و میتوان یک فایل کانفیگ و دستگاه مقصد را انتخاب کرد. پس از اینکه پروسۀ تبدیل کانفیگ با موفقیت تکمیل شد، فایل پیکربندی به صورت یک فایلبکاپفورتی گیت برای دانلود در دسترس شما خواهد بود.
این نرم افزار از فایروالهای برندهای سیسکو، جونیپر و بسیاری برندهای دیگر پشتیبانی میکند. بنابراین در صورتی که قصد مهاجرت از Cisco ASA یا Juniper SRX یا فایروالهای دیگر به FortiGate را دارید و تنظیمات فایروال قبلی برایتان حائز اهمیت است، میتوانید با خرید لایسنس FortiConverter به راحتی اقدام به تبدیل کانفیگ فایروال قبلی خود کنید.
منبعhttps://docs.fortinet.com/product/forticonverter
3. انتقال پیکربندی جزئی
اگر قصد استفاده از FortiConverter برای تبدیل پیکربندی را ندارید، میتوانید تنها بخشهایی از پیکربندی را بهصورت دستی تبدیل کنید. با توجه به اینکه بسیاری از دستورات FortiOS در ورژنهای مختلف تغییر میکند، انجام اینکار نیازمند داشتن تجربۀ کافی است تا بتوانید از بروز مشکل در انتقال کانفیگها جلوگیری کنید.
بهعنوان مثال، address listهاfirewallrulesها یا ورودیهای مسیریابی را میتوان انتقال داد. کافی است بخشهایی از پیکربندی را کپی کرده و از طریق CLI در پیکربندی جدید جایگذاری کنید. این کار حتی در حین عملیات و بدون نیاز به راهاندازی مجدد دستگاه نیز قابل انجام است. تغییرات نامگذاری را نیز میتوان از قبل با استفاده از جستجو و جایگزین کردن انجام داد.
به عنوان مثال
این روش برای تجهیزاتی که کانفیگ زیادی ندارند و یا فقط بخشهایی از کانفیگ را نیاز داریم قابل استفاده است. در این روش امکان انتقال تمامی کانفیگ وجود ندارد و همچنین تبدیل و انتقال کانفیگ فایروالهای برندهای دیگر نیز امکانپذیر نمیباشد.
در صورتی که نیاز به مشاوره برای مهاجرت از یک فایروال قدیمی به فایروال FortiGate را دارید، تیم فنیستاک فناوری ویرابا داشتن تسلط به این امر میتواند شما را در اجرای هرچه بهترFirewall Migrationیاری کرده و تمامی مراحل مهاجرت را با نظارت شما و با در نظر گرفتن سیاستهای امنیتی مجموعۀ شما برایتان طراحی و پیادهسازی نماید. کافیست با ما تماس بگیرید.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمایپشتیبانی شبکهرا نیز مطالعه کنید.