VLAN hopping چیست و چگونه باعث آسیبپذیریهای امنیتی شبکه میشود؟
VLAN hopping روشی برای حمله به منابع شبکه یک VLAN با ارسال بستهها به پورتی است که معمولاً از یک سیستم پایانی، قابل دسترسی نیست. هدف اصلی این نوع حمله دسترسی به VLAN های دیگر در همان شبکه است.
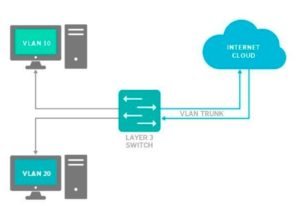
خلاصه تخصصی مقاله
VLAN hopping روشی برای حمله به منابع شبکه یک VLAN با ارسال بستهها به پورتی است که معمولاً از یک سیستم پایانی، قابل دسترسی نیست. هدف اصلی این نوع حمله دسترسی به VLAN های دیگر در همان شبکه است.
موضوعات اصلی: امنیت شبکه، VLAN، شبکه، سوییچ، دسترسی، ترانک
VLAN hopping روشی برای حمله به منابع شبکه یک VLAN با ارسال بستهها به پورتی است که معمولاً از یک سیستم پایانی، قابل دسترسی نیست. هدف اصلی این نوع حمله دسترسی به VLANهای دیگر در همان شبکه است.
در VLAN hopping، عامل تهدید ابتدا باید حداقل در یک VLAN شبکه نفوذ کند. این امر مجرمان سایبری را قادر میسازد تا پایگاهی از عملیات را برای حمله به دیگر VLANهای متصل به همان شبکه ایجاد کنند.
VLAN hoppingچگونه باعث آسیبپذیریهای امنیتی شبکه میشود؟
آسیبپذیریهای VLAN به ویژگیهای کلیدی آنها مربوط میشود، از جمله
- قادر ساختن مدیران شبکه برای پارتیشنبندی یک شبکه سوئیچ شده برای مطابقت با الزامات عملکردی و امنیتی سیستمهای خود بدون نیاز به استفاده از کابلهای جدید یا ایجاد تغییرات قابل توجه در زیرساخت شبکه
- بهبود عملکرد شبکه با گروهبندی دستگاههایی که مرتبا با یکدیگر ارتباط برقرار میکنند.
- ایجاد امنیت در شبکههای بزرگتر با فعالسازی کنترل بیشتر بر دسترسی دستگاهها با یکدیگر
VLANها با تفکیک کاربران، به بهبود امنیت کمک میکنند زیرا کاربران فقط میتوانند به شبکههایی دسترسی داشته باشند که مربوط به نقشهای آنهاست. علاوه بر این، درصورتیکه مهاجمان خارجی به یک VLAN دسترسی داشته باشند، تنها در همان شبکه خواهند بود.
با این حال، زمانی که عوامل تهدید به VLANها دسترسی پیدا میکنند، میتوانند به سرعت پروتکلهای امنیتی شبکه را به خطر بیندازند و تقریباً کنترل کامل شبکه را در دست بگیرند.
VLANها از فرآیندی به نام trunking استفاده میکنند که در آن سوییچهای VLAN برای جستجوی کانالهای خاصی جهت ارسال یا دریافت داده، برنامهریزی میشوند. هکرها از این فرآیند برای رخنه و نفوذ به سایر VLAN های متصل به همان شبکه استفاده میکنند.
VLAN hopping علاوه بر اینکه مهاجمان را قادر میسازد گذرواژهها و سایر اطلاعات حساس مشترکان شبکه را سرقت کنند، میتواند برای تغییر یا حذف دادهها، نصببدافزارهاو انتشار ویروسهاکرمهاوتروجانهادر سراسر شبکه استفاده شود.
حملاتVLAN hoppingچگونه انجام میشوند؟
یک حمله VLAN hopping میتواند به یکی از دو روش زیر انجام شود
1- double tagging(برچسبگذاری دوگانه)
حملات double tagging زمانی اتفاق میافتند که عوامل تهدید tagها را در فریم اترنت اضافه و تغییر دهند. این رویکرد امکان ارسال بستهها را از طریق هر VLAN به عنوان VLAN بدون tag بومی، در ترانک فراهم میکند و از چند سوییچ که tag ها را پردازش میکنند، بهره میبرد.
هکر با ارسال فریمهایی با دو تگ 802.1Q، دادهها را از طریق یک سوییچ به سوییچ دیگر ارسال میکند: یکی برای سوییچ مهاجم و دیگری برای سوییچ قربانی.
این عمل باعث میشود سوییچ قربانی فکر کند که فریمی برای آن در نظر گرفته شده است. سپس سوییچ هدف فریم را به پورت قربانی میفرستد. اکثر سوییچها، tag بیرونی را فقط قبل از ارسال فریم به تمام پورتهای VLAN بومی حذف میکنند.
به عنوان مثال، اگر یک سوییچ شبکه برای autotrunking تنظیم شده باشد، مهاجم آن را به سوییچی تبدیل میکند که گویا برای دسترسی به تمام VLANهای مجاز در پورت ترانک دائما به ترانک نیاز دارد.
از آنجایی که کپسوله کردن بستۀ برگشتی غیرممکن است، این سوء استفاده امنیتی اساساً یک حمله یک طرفه است و تنها در صورتی امکانپذیر است که هکر عضوی از همان VLAN trunk link باشد.
2- جعل سوییچ (switch spoofing)
جعل سوییچ زمانی اتفاق میافتد که مهاجم بستههای DTP را برای مذاکره یک ترانک با یک سوییچ ارسال میکند. این امر فقط در صورت استفاده از مودهای سوئیچ dynamic desirable یا dynamic auto امکانپذیر است.
هنگامی که ترانک به رایانه متصل است، مهاجم به تمام VLANها دسترسی پیدا میکند. این پیکربندی اشتباه است زیرا رابطها نباید برای استفاده از مودهای پورت سوییچ پویا پیکربندی شوند.
ابزارهای هک امنیت شبکه
Yersinia یکی از محبوبترین ابزارهای هک امنیت شبکه برای سیستم عاملهای مشابه یونیکس است. هدف اصلی این ابزار هک VLAN و سوءاستفاده از نقاط ضعف در پروتکلهای شبکه زیر است
- Cisco Discovery Protocol
- Cisco Inter-Switch Link
- DTP
- Dynamic Host Configuration Protocol
- Hot Standby Router Protocol
- IEEE 802.1Q
- IEEE 802.1X
- Spanning Tree Protocol
- VLAN Trunk Protocol
محافظت سایبری مناسب میتواند به کاهش خطر VLAN hopping و امنیت بهتر شبکهها کمک کند.
چگونه از VLANhoppingجلوگیری کنیم؟
حفاظت امنیتی مناسب به کاهش خطر VLAN hopping کمک میکند. به عنوان مثال، رابطهای استفاده نشده باید بسته شوند و در یک VLAN “پارکینگ” قرار گیرند. از بکارگیری VLAN در پورتهای ترانک باید اجتناب شود مگر اینکه ضروری باشد. علاوه بر این، پورتهای دسترسی باید به صورت دستی با دسترسی مود switchport پیکربندی شوند.
پیکربندی مناسب سوییچ میتواند به کاهش اثرات جعل سوییچ و برچسبگذاری دوگانه کمک کند. برای کاهش خطر جعل سوییچ، ویژگی autotrunking (DTP off) را در تمام سوییچهایی که نیازی به ترانک ندارند، خاموش کنید. به علاوه پورتهایی که قرار نیست ترانک باشند باید به عنوان پورتهای دسترسی تنظیم شوند.
جلوگیری از برچسبگذاری دوگانه شامل سه مرحله است
- هاستها نباید روی VLAN پیش فرض اترنت یا VLAN 1 قرار داده شوند.
- VLAN بومی در هر پورت ترانک باید یک ID VLAN استفاده نشده باشد.
- برچسبگذاری صریح VLAN بومی باید برای همه پورتهای ترانک فعال شود.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.