آشنایی با Email Data Leak Prevention و روشهای جلوگیری از نفوذ
در این مقاله با نحوه ایمن سازی ایمیل (Email Data Leak Prevention) ، انواع آن و همچنین روشهای جلوگیری از نفوذ آشنا میشوید.
خلاصه تخصصی مقاله
در این مقاله با نحوه ایمن سازی ایمیل (Email Data Leak Prevention) ، انواع آن و همچنین روشهای جلوگیری از نفوذ آشنا میشوید.
موضوعات اصلی: امنیت سایبری، ایمیل، امنیتی، DLP، دادهها، دادههای
پیشگیری از از دست دادن دادهها (Data Leak Preventionبه اختصار DLP) و مدیریت تهدیدهای داخلی هر دو، اولویت اصلی مسئولان امنیتی برای محافظت از دادهها و برآورده کردن الزامات مورد نظر است.
درحالیکه در دنیای واقعی هزاران ابزار تهدید وجود دارد – از دستگاهها گرفته تا برنامههای اشتراکگذاری فایل تا امنیت فیزیکی – ایمیل تهدیدی است که مسئولان امنیتی بیشتر نگران محافظت از آن هستند.
این مساله به خصوص در محیطهای کاری با دسترسی از راه دور یا ترکیبی بیشتر اهمیت پیدا میکند. طبق دادههای پلتفرمTessianکارمندان نزدیک به 400 ایمیل در ماه ارسال میکنند. وقتی به کل سازمانی با بیش از 1000 کارمند فکر کنیم، 400000 ایمیل وجود دارد که بسیاری از آنها حاوی دادههای حساس هستند.
این یعنی 400000 فرصت برای نفوذ به داده وجود دارد.
راه حل چیست؟ جلوگیری از از دست دادن اطلاعات ایمیل
Email Data Leak Preventionچیست؟
ابزار Email Data Leak Prevention میتواند در برابر تهدیدات داخلی، نفوذ دادهها، و کارهای رایجی که باعث از دست رفتن ناخواسته دادهها میشود، مثلا ایمیلی که اشتباه ارسال شده و یا فایل نادرست، محافظت کند.
این مقاله نحوه عملکرد ایمیل DLP را توضیح میدهد، انواع مختلف ایمیل DLP را بررسی میکند و به شما کمک میکند تا بتوانید تصمیم بگیرید که آیا باید آن را به عنوان بخشی از استراتژی کلی حفاظت از داده خود در نظر بگیرید یا خیر.
روشهای جلوگیری از، از دست دادن اطلاعات ایمیل
اساساً ابزار ایمیل DLP، بر ارتباطات ایمیل یک شرکت برای تعیین اینکه آیا دادهها در معرض خطر از دست رفتن یا سرقت قرار دارند یا نه، نظارت میکند. روشهای مختلفی برای ایمیل DLP وجود دارد که در زیر به آنها نگاه اشاره خواهیم کرد. اما همه آنها برای تحقق اهداف زیر تلاش میکنند
- نظارت بر دادههای ارسالی و دریافتی از طریق ایمیل
- شناسایی فعالیت ایمیل مشکوک
- علامتگذاری یا مسدود کردن فعالیت ایمیلی که منجر به از دست دادن داده میشود
آیا به پیشگیری از دست دادن اطلاعات ایمیل نیاز دارم؟
اگر با بودجه امنیتی نامحدودی کار میکنید خوش شانسید! اولویتبندی منابع شرکت و مناطقی که نشان دهنده آسیبپذیریهای امنیتی کلیدی هستند، مهم است.
اجرای کنترلهای امنیتی تحت قوانین حفاظت از دادهها و چارچوبهای امنیت سایبری، الزامی است.
و این دلیل خوبی برای نشان دادن اهمیت جلوگیری از، از دست دادن اطلاعات در ایمیل است. توضیح خواهیم داد که چرا ایمیل عاملی است که مسئولان امنیتی بیش از همه نگران آن هستند.
تهدیدات امنیتی ایمیلهای ورودی
چگونه عوامل خارجی مخرب میتوانند از ایمیل برای سرقت دادهها استفاده کنند؟
- فیشینگحملات مهندسی اجتماعیکه برای فریب کارمندان طراحی شدهاند تا دادههای حساس را تحویل دهند. به گفته FBI، فیشینگ عامل اصلی جرایم اینترنتی است و تعداد حوادث فیشینگ در سال 2020 دو برابر شده است.
- فیشینگ نیزهایمانند فیشینگ، اما هدفش یک فرد خاص است. حملات فیشینگ نیزهای پیچیدهتر از حملات فیشینگ “انبوه” هستند که بسیاری از کارمندان با آن مواجه میشوند.
- بدافزارایمیلهای فیشینگ میتوانند حاوی یک «بسته مخرب» مانند تروجان باشند که خود را روی دستگاه کاربر نصب میکند و دادهها را از بین برده یا خراب میکند.
Email Data Leak Prevention میتواند به جلوگیری از نفوذ مجرمان به دادههای شرکت شما کمک کند.
تهدیدات امنیتی ایمیل داخلی
درحالیکه محافظت در برابر تهدیدات امنیتی خارجی بسیار مهم است، تیمهای امنیتی به طور فزایندهای نگران محافظت از دادههای شرکت در برابر عوامل داخلی هستند.
دو نوع تهدید امنیتی داخلی وجود دارد: تصادفی و مخرب.
از دست دادن اطلاعات تصادفی
خطای انسانی عامل اصلی نقض اطلاعات است. دادههای نشان میدهد در سازمانهایی که ۱۰۰۰ کارمند یا بیشتر دارند، افراد به طور متوسط سالانه ۸۰۰ ایمیل اشتباه (ایمیلهای ارسال شده به گیرنده اشتباه) ارسال میکنند. یعنی هر روز دو تا!
چگونه یک ایمیل اشتباه میتواند باعث از بین رفتن اطلاعات شود؟ غلط املایی آدرس گیرنده، پیوست کردن فایل اشتباه، “پاسخ دادن به همه” تصادفی و …
هر یک از این مشکلات رایج میتواند منجر به ایمیل شدن اطلاعات حساس شرکت به شخص اشتباه شود. به یاد داشته باشید اگر ایمیل حاوی اطلاعاتی در مورد یک فرد (دادههای شخصی) باشد، ممکن است نقض داده باشد. به گفته نهاد نظارتی داده بریتانیا، ایمیلهای نادرست عامل اصلی حوادث امنیت اطلاعات هستند.
نمیتوان نادیده گرفت که فایلهای نادرست نیز یک مشکل بزرگ هستند. در واقع، نزدیک به نیمی (48٪) از کارمندان میگویند که فایل اشتباهی را به ایمیل پیوست کردهاند.
و بدتر اینکه بر اساس دادههای نظرسنجی
- 42% از اسناد ارسال شده به اشتباه، شامل تحقیقات و دادههای شرکت بود.
- 39% حاوی اطلاعات امنیتی مانند رمزهای عبور است.
- 38% شامل اطلاعات مالی و اطلاعات مشتریان بود.
- 36% شامل دادههای کارکنان بود.
تهدیدهای داخلی
کارمندان یا پیمانکاران میتوانند اطلاعات شرکت را از داخل آن بدزدند. ولی این امر نسبت به از دست رفتن تصادفی دادهها کمتر انجام میشود، تعداد کارمندانی که دادهها را میدزدند یا به راحتی از حد مجاز فراتر میروند بیشتر از آنچه فکر میکنید است.
برخی کارمندان برای برنده شدن در یک رقابت سرمایهگذاری جدید یا به نفع شخص ثالث، دادههای شرکت را میدزدند.
اما همیشه کارمندان قوانین را به دلایل غیراخلاقی زیر پا نمیگذارند. به عنوان مثال، کارمندان برای راحتی کار دادههای شرکت را به آدرس ایمیل شخصی ارسال میکنند. مثلا، برای کار بر روی یک پروژه در خانه یا در دستگاه دیگری.
با این حال، ارسال ایمیلهای غیر مجاز یک خطر امنیتی است. داده نشان میدهد که این مساله در شرکتهایی که 1000 کارمند و یا بیشتر دارند بیش از 27500 بار در سال رخ میدهد. و همانطور که اشاره شد اغلب به صورت مخرب انجام نمیشود، ولی همچنان عواقب وخیمی دارد، مخصوصا در صنایع بسیار حساس و تحت کنترل.
پس چگونه از وقوع این اتفاقات جلوگیری میکنید؟
راهکارEmail Data Leak Prevention
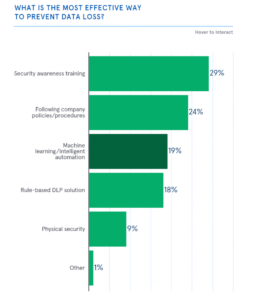
تحقیقات نشان میدهد اکثر مسئولان امنیتی معتقدند که آموزش آگاهی درباره امنیت و اجرای سیاستها و قوانین، بهترین راه جلوگیری از از دست رفتن دادهها است.
اما همانطور که اکثر کارمندان حسن نیت دارند، با وجود آموزشهای مکرر و سیاستهای سختگیرانه، اشتباهات همچنان رخ میدهد. این بدان معناست که یک رویکرد جامعتر برای Email Data Leak Prevention – از جمله فناوری – بهترین گزینه است.
به طور کلی، دو نوع از فناوری DLP وجود دارد: DLP مبتنی بر قانون و DLP یادگیری ماشین.
Email Data Leak Preventionمبتنی بر قانون (Rule-based email DLP)
با استفاده از DLP مبتنی بر قانون، مدیران IT میتوانند دامنهها، فعالیتها یا انواع دادههای حساس را برچسبگذاری کنند. هنگامی که نرم افزار، DLP دادهها یا رفتارهای لیست سیاه را تشخیص داد، میتواند آن را علامتگذاری و یا مسدود کند.
همانند آموزش و سیاستها، DLP مبتنی بر قانون قطعاً جایگاه خود را در استراتژیهای امنیتی دارد. اما محدودیتهایی نیز دارد. این مدل «داده محور» به طور کامل، دامنه رفتار مناسب در موقعیتهای مختلف را در نظر نمیگیرد.
برای مثال، فرض کنید یک مدیر IT از نرمافزار Email Data Leak Prevention میخواهد تا تمام مکاتبات دریافتی از دامنههای «رایگان» (مانند gmail.com) را که معمولا برای راهاندازی حملات سایبری استفاده میشوند، مسدود کند.
در اینصورت وقتی نیاز به برقراری ارتباط با یک پیمانکار یا مشتری با استفاده از آدرس ایمیل رایگان باشد چه اتفاقی میافتد؟
علاوه بر این، DLP مبتنی بر قانون بسیار به مدیریت متکی است. ایجاد و مدیریت قوانین و تجزیه و تحلیل رویدادها زمان زیادی را میطلبد، که برای تیمهای امنیتی ضعیف، ایدهآل نیست.
Email Data Leak Preventionیادگیری ماشین (Machine learning email DLP)
ایمیل DLP یادگیری ماشین یک رویکرد “انسان محور” است. با یادگیری نحوه ارتباط هر عضو شرکت، یادگیری ماشین DLP نحوه هر تعامل انسانی با دادهها را درک میکند.
Email Data Leak Prevention یادگیری ماشین چگونه کار میکند؟ این مدل DLP حجم زیادی از دادهها را پردازش میکند و الگوهای ارتباطی میان کارکنان را یاد میگیرد.
نرمافزار با طبقهبندی مجدد دادهها بر اساس رابطه بین یک کسبوکار و مشتریان، تامینکنندگان و سایر اشخاص ثالث، متوجه میشود که یک ارتباط غیرعادی یا مشکوک است. این روش کارمندان را قادر میسازد تا زمانی که مشکلی پیش نیاید بدون مشکل کار کنند و جلوگیری از، از دست دادن دادهها را برای تیمهای امنیتی راحت میکند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.