همه چیز در مورد فیشینگ، انواع آن و راههای مقابله با آن
حملات فیشینگ یکی از انواع تهدیدات سایبری به حساب میآیند که کاربران را بطور مستقیم از طریق ایمیل، متن یا پیام مستقیم مورد هدف قرار میدهند.
خلاصه تخصصی مقاله
حملات فیشینگ یکی از انواع تهدیدات سایبری به حساب میآیند که کاربران را بطور مستقیم از طریق ایمیل، متن یا پیام مستقیم مورد هدف قرار میدهند.
موضوعات اصلی: ایمیل، شخص، فیشینگ، اطلاعات، استفاده، حملات
حملاتفیشینگ(Phishing) یکی از انواع تهدیدات سایبری به حساب میآید که کاربران را بطور مستقیم از طریق ایمیل، Text یا پیام مستقیم مورد هدف قرار میدهد. طی حمله فیشینگ، هکر خود را بعنوان یک مخاطب مورد اطمینان و تایید شده جا میزند تا اطلاعاتی از قبیل اطلاعات ورود کاربر، شماره اکانت و اطلاعات کارت اعتباری را به سرقت ببرد.
بطور مثال، سناریو معمولا به شکل زیر اتفاق میافتد
1- شخصی یک ایمیل از بانک خود دریافت میکند.
2- ایمیل دریافتی بنظر از سمت بانک ارسال شده است، لوگوی بانک و دیگر اطلاعات بانک نیز در ایمیل درج شده است.
3- در متن ایمیل توضیح داده شده که یک مشکل فوری برای حساب بانکی شخص بوجود آمده و نیازمند انجام مراحل آنلاین از طریق کلیک بر روی لینکی در ادامهی ایمیل میباشد.
4- زمانی که شخص بر روی لینک کلیک نماید، به سایتی هدایت میشود که از نظر ظاهری مشابه بانک یا درگاه پرداخت میباشد.
5- شخص بدون اطلاع از خطر، نام کاربری و رمز عبور یا اطلاعات بانکی خود را در سایت مذکور وارد مینماید.
در این تکنیک، هکر اطلاعات بانکی شخص را بدست آورده است.
از طرفی با باز کردن لینک ارسالی توسط کلاهبردار، این احتمال نیز وجود دارد که شخص ناخواسته یک بدافزار نیز در کامپیوتر خود دانلود کرده باشد، که فعالیتهای شخص را دنبال کرده و اطلاعات دیگری را جمعآوری و به هکر ارسال میکند. معمولا مسائل مالی انگیزهی انجام این چنین تکنیکهایی هستند.
طبق گزارش تحلیلی ارائه شده توسطVerizon Data Breach Investigationsدر سال 2020، 86 درصد از 3950 هک اتفاق افتاده در این زمینه، ریشهی مالی داشتهاند.
در سطح Enterpriseفیشینگمیتواند تبعات بزرگتری داشته باشد. با اجازه دادن به ورود تنها یک هکر به شبکهی یک سازمان بزرگ، یک رخنهی دیتا میتواند بوجود بیاید، که باعث به سرقت رفتن اطلاعات در کل سازمان گردد.
انواع تکنیکهای فیشینگ (Phishing) کدام است؟
حملات Phishing میتواند متنوع و گوناگون باشد و هکرها روز به روز پیشرفتهتر و خلاقتر از قبل، تکنیکهای جدیدی را برای انجام اینکار ارائه میدهند.
چیزی که این حملات را دستهبندی میکند هدف مشترک آنها از انجام آن استسرقت هویت یا انتقال بدافزار
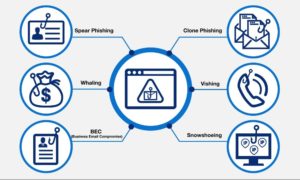
در ادامه به انواع حملات فیشینگ پرداخته میشود
1- تکنیک Spear phishing
درحالیکه تکنیکهای متداول هک از طریق Email، از تاکتیکهای اسپمگونه استفاده میکنند که هزاران بار در لحظه اجرا شود، تکنیک Spear Phishing تنها اشخاص بخصوصی را درون یک سازمان مورد هدف قرار میدهند.
در این روش از هک، هکر ایمیل خود را مشابه ایمیل هدف تغییر میدهد و مواردی از قبیل نام، شغل، سمت، تلفن محل کار، و … را مشابه شخص هدف میسازد، تا شخص گیرنده را به این باور برساند که فرستنده به طریقی شخصی یا کاری او را میشناسد.
2- تکنیک Whaling
تکنیک Whaling نیز یکی از روشهای Spear Phishing بحساب میآید، با این تفاوت که در این روش مدیرعامل و دیگر اعضای اصلی و هیئت مدیره مورد هدف قرار میگیرند (وال ها). با توجه به اینکه چنین افرادی بدون محدودیت به دادههای حساس سازمان دسترسی دارند، لذا نسبت ریسک و پاداش آن نیز برای هکرها بسیار بیشتر است.
این روش برای سازمانهای مجرمانهی پیشرفته کاربرد دارد، که منابع لازم برای اجرای چنین حملاتی را دارند.
3- BEC (سوء استفاده از ایمیل مدیریتی)
حملات BEC برای جعل هویت مدیران ارشد طراحی شده است تا از این طریق بتوانند کارکنان، مشتریان یا فروشندگان را فریب داده و از آنها درخواست کنند تا تراکنشهای مالی خاصی را انجام داده و یا اطلاعات حساسی را ارسال کنند.
بر اساس گزارش جنایات اینترنتی FBI در سال 2019 ، کلاهبرداریهای BEC مخربترین و موثرترین نوع جنایت سایبری در سال 2019 بوده است.
این روش یکی از پیشرفتهترین روشهای کلاهبرداری سایبری و مورد هدف بسیاری از هکرها و کلاهبرداران سایبری حرفهای بحساب میآید.
4- روش Clone Phishing
در این نوع از حملات فیشینگ، هکر یک ایمیل احراز هویت کاملا یکسان و مشابه میسازد (مانند یک ایمیل هشدار که از یک بانک میتوان دریافت کرد) تا از این طریق شخص قربانی اطلاعات حیاتی خود را با هکر به اشتراک بگذارد.
در این روش هکر لینک اصلی یا فایل Attach اصلی را با یک نمونهی مخرب تعویض کرده و ارسال میکند.
اینگونه ایمیلها اکثرا از آدرسی بسیار مشابه آدرس اصلی بانک ارسال میشوند که این امر باعث سختتر شدن شناسایی حمله میشود.
5- روش Vishing (Voice Phishing)
در این روش شخص کلاهبردار با استفاده از شماره تلفن یک سازمان شناخته شده مانند شماره بانک یا اداره مالیات که بر روی Caller ID شخص قربانی نمایش داده میشود با مخاطب خود تماس صوتی برقرار میکند.
سپس شخص کلاهبردار خود را یک مقام بانکی یا دولتی معرفی کرده و با استفاده از تکنیکهای مهندسی اجتماعی تلاش میکند تا مبلغ پولی از که شخص قربانی به ظاهر به آن اداره بدهکار است را از او دریافت کند.
این روش همچنین شامل ارسال پیغام صوتی و درخواست تماس به یک شماره تلفن گویا نیز میشود که در این حالت، تلفن گویای هکر درخواست وارد کردن اطلاعات بانکی را کرده و از این طریق اطلاعات شخصی یا حساب بانکی شخص قربانی را بدست میآورد.
6- روش Snowshoeing
در روش snowshoeing، هکرها تلاش میکنند فیلترهای متداول مربوط به Email Spam را دور بزنند.
آنها اینکار را با ارسال پیامهایی با استفاده از چندین آدرس IP و نام دامنهی مختلف انجام میدهند، تا تکنیکهای فیلترینگ اسپم بر پایهی حجم (Volume-Based) یا شهرت (Reputation-Based) نتواند چنین پیامهایی با حجم کم را تشخیص دهد و بلاک کند.
در این حالت برخی از پیامها قبل از اینکه فیلتر مذکور بتواند بلاک کردن آنها را بیاموزد، به Inbox ایمیل گیرنده میرسند.
هفت نکته برای شناسایی حملات Phishing
در ادامه هفت نکتهی بسیار مهم برای شناسایی حملات فیشینگ بیان گردیده تا بتوان قبل از وقوع، آن را متوقف نمود
1- هر ایمیل ناشناختهای را یک اقدام فیشینگ در نظر بگیرید.
هرچند این کار زیادهروی به نظر میآید، اما بسیار مهم است که کاربران با دقت تمام ایمیلها و لینکXNET مدنظر خود را، پیش از هر اقدامی بررسی کنند.
کاربران نباید به سادگی به سامانههای فیلترینگ اسپم سازمان خود اعتماد کنند، زیرا کلیهی ابزارهای امنیتی که در حال حاضر استفاده میشوند، این توانایی را ندارند که بصورت صد درصد و کامل جلوی تمامی حملات فیشینگ را بگیرند.
البته برخی از سازمانها اقدام به پیادهسازیZero-Trust Network Access یا ZTNAنمودهاند تا بتوانند ارتباطات به برنامههای مختلف را ایمنسازی کنند و قرار گرفتن برنامهها در معرض اینترنت را تا حد امکان کاهش دهند.
2- آدرس را بررسی و تایید نمایید.
یکی از بهترین اقدامات برای جلوگیری از فیشینگ این است که خیلی ساده آدرس فرستندهی ایمیل یا آدرس وبسایت مذکور را بررسی کنید.
این اقدام باید هر بار که ایمیلی از طرف بانک، ادارات مالیاتی و دارایی دریافت میشود و یا سایتی شما را به درگاههای پرداخت آنلاین هدایت میکند، مورد بررسی قرار بگیرد.
بطور مثال در ایران هرگونه پرداخت آنلاین تنها از طریق چند لینک و درگاه پرداخت معتبر انجام میگردد.
درگاههای پرداخت صرفاً و بدون هیچ حرف یا علامت اضافه و کم، با کلمه https شروع میگردد. همچنین کلیهی درگاههای پرداخت از یک SSL معتبر بهره میبرند.
برای بررسی SSL وبسایت مورد نظر، کافیست تا بر روی آیکون قفل که سمت چپ Address Bar؛ درست کنار جایی که آدرس لینک نوشته شده است؛ راست کلیک کنید و گزینهی Certificate را انتخاب نمائید.
در این بخش میتوانید بررسی کنید که Certificate موجود بنام این دامنهی سایت ثبت شده باشد و اطلاعات آن درست باشد.
3- متن ابتدایی ایمیل را بخوانید.
با مطالعه متن ابتدایی ایمیل، کاربر میتواند برخی موارد اساسی را بررسی نماید. در صورتی که به نکات غیر طبیعی در متن برخوردید از ذخیرهی هرگونه فایل پیوست یا کلیک بر روی لینکها و تصاویر موجود در متن ایمیل جلوگیری کنید.
4- نحوهی نگارش را بررسی نمایید.
معمولا در حملات فیشینگ از آدرسهایی مشابه آدرسهای اصلی استفاده میشود، اما به هر حال لینکهای ارسالی توسط هکرها تفاوتهایی در حروف با لینکهای اصلی خواهد داشت.
آدرسهای ایمیل یا لینکXNET سایتهای سازمانهایی از قبیل بانکها، درگاههای پرداخت آنلاین، اداره مالیات و شرکتهای کارت اعتباری، هیچگونه اشتباه گرامری و نگارشی ندارند و همیشه لغات با املای کاملا درست بدون هیچگونه حروف اضافه درج میشود.
در صورتی که به مواردی مشابه آدرسهای اصلی بانکها و درگاههای پرداخت با املای متفاوت یا غلط برخوردید، بدانید که به احتمال بسیار زیاد آن آدرس یک آدرس مخرب فیشینگ است.
5- به دنبال نام خود بگردید.
علاوه بر دستور زبان و املا، به دنبال نام یا مشخصات خود بگردید.
بانکها و سازمانهای معتبر، مخصوصا آنهایی که اطلاعات شناسایی شما را دارند، هیچ وقت شما را با نامهای عامیانه خطاب نکرده و به نام شخص مذکور درخواست خود را ثبت میکنند.
6- بدنبال درخواست غیر معمول بگردید.
اکثر کلاهبرداریهای ایمیلی، از مخاطب خود درخواست میکنند تا به ایمیل پاسخ دهد یا بر روی لینکی که در ادامهی ایمیل درج شده کلیک کند. هرگونه درخواست مشکوکی که در متن ایمیل شود میتواند حملهی فیشینگ باشد.
7- به دنبال لینک و فایل پیوست بگردید.
هدف اصلی هکر این است که شخص قربانی را به سمت کلیک بر روی یک لینک یا دانلود فایل پیوست هدایت کند. در صورت انجام اینکار توسط قربانی، یک فایل بدافزار بصورت اتوماتیک در رایانهی شخص دانلود میگردد.
در نظر داشته باشید هرگونه لینکی که از نام دامنههای نا آشنا یا نامعتبر باشد و یا هر فایل پیوستی که حتی به ظاهر بدون مشکل بنظر میآید میتواند بدافزار باشد. بطور مثال فایلی که “گزارش ماهیانه” نامگذاری شده و پسوند PDF دارد میتواند یک بدافزار باشد و نباید پیش از تایید فرستنده بر روی آن کلیک یا دانلود شود.
چطور در برابر حملات فیشینگ (Phishing) ایمن شویم؟
در ادامه به برخی از روشهایی که میتوان برای افزایش امنیت کاربران سازمانها و بستر شبکه در برابر حملات فیشینگ انجام داد پرداخته شده است.
هرچند که بهترین سیستم دفاعی، آموزش حرفهای به کارمندان در این زمینه است، اما به هر حال مواردی نیز وجود دارد که سازمانها میتوانند برای ایمنسازی خود در برابر فیشینگ استفاده نمایند.
استفاده ازSpam Filter
قطعا انجام این کار، یکی از ابتداییترین اقدامات دفاعی برای سازمانها است. امروزه اکثر نرمافزارهای ایمیل، قادر به فیلترینگ اسپم هستند و بطور اتوماتیک فرستندههای اسپم شناخته شده را شناسایی میکنند.
بروزرسانی نرم افزارهای امنیتی بصورت دورهای و دائم
سازمانها باید مطمئن شوند که همیشه کلیهی پچهای امنیتی در نرم افزارهای آنها نصب گردد. انجام این کار میتواند بدافزارها یا ویروسهایی که بصورت تصادفی از طریق تکنیکهایفیشینگوارد سیستم کاربران شده است را شناسایی و حذف کند.
از طرف دیگر، پالیسیهای امنیتی نیز باید بروزرسانی شوند که این امر شامل منقضی شدن و اعمال پیچیدگی بر روی پسوردها نیز میشود.
استفاده ازMFA
با فعالسازیMulti-Factor Authentication (ورود چند مرحلهای)شخص نفوذگر نیاز به داشتن اطلاعات بیشتری برای ورود و دسترسی خواهد داشت. با استفاده از MFA، بخصوص اگر از طریق بیومتریک باشد (مانند اثر انگشت)، دسترسیهای بدون مجوز بلاک خواهند شد.
پشتیبانگیری از اطلاعات
تمامی دیتای حساس باید رمزگذاری شده و پشتیبانگیری شود، این امر در صورت رویداد رخنه بسیار حیاتی خواهد بود.
عدم کلیک بر روی لینکها یا فایلهای پیوست
همانطور که در بخشهای قبل اشاره شد، بهترین اقدام این است که کارمندان در رابطه با نحوهی شناسایی لینکها و پیوستهای مشکوک آموزش داده شوند و توضیحات لازم برای عدم کلیک یا عدم دانلود از منابعی که قابل اعتماد نیستند به آنها داده شود.
بلاک کردن سایتهای مشکوک
با استفاده از Web Filter میتوان بسیاری از سایتهای مشکوک و مخرب را بلاک کرده تا از ورود ندانستهی کاربران به چنین سایتهایی جلوگیری گردد.
بطور کلی برای جلوگیری از حملاتفیشینگو ارتقا سطح امنیت، یکی از مهمترین اقدامات قابل انجام، آموزش کارمندان و پرسنل در راستای شناسایی هرچه بهتر این گونه حملات میباشد. همچنین سازمانهای بزرگ میتوانند از تجهیزات امنیتی برای Email Gateway برای امنسازی ایمیلها استفاده نمایند.
در این راستا تجهیزاتی همچونفورتی میلو… که یک Secure Email Gateway بحساب میآیند، یک رویکرد چند لایهی همه جانبه را برای کنترل ترافیک ورودی و خروجی ایمیلها ارائه میدهند.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.