آسیبپذیریهای فورتینت سپتامبر ۲۰۲۶ - FortiOS و FortiManager | XNET
بررسی آسیبپذیریهای فورتینت در سپتامبر ۲۰۲۶، نسخههای آسیبپذیر FortiOS و FortiManager، شناسههای CVE و راهکارهای رفع مشکلات امنیتی.
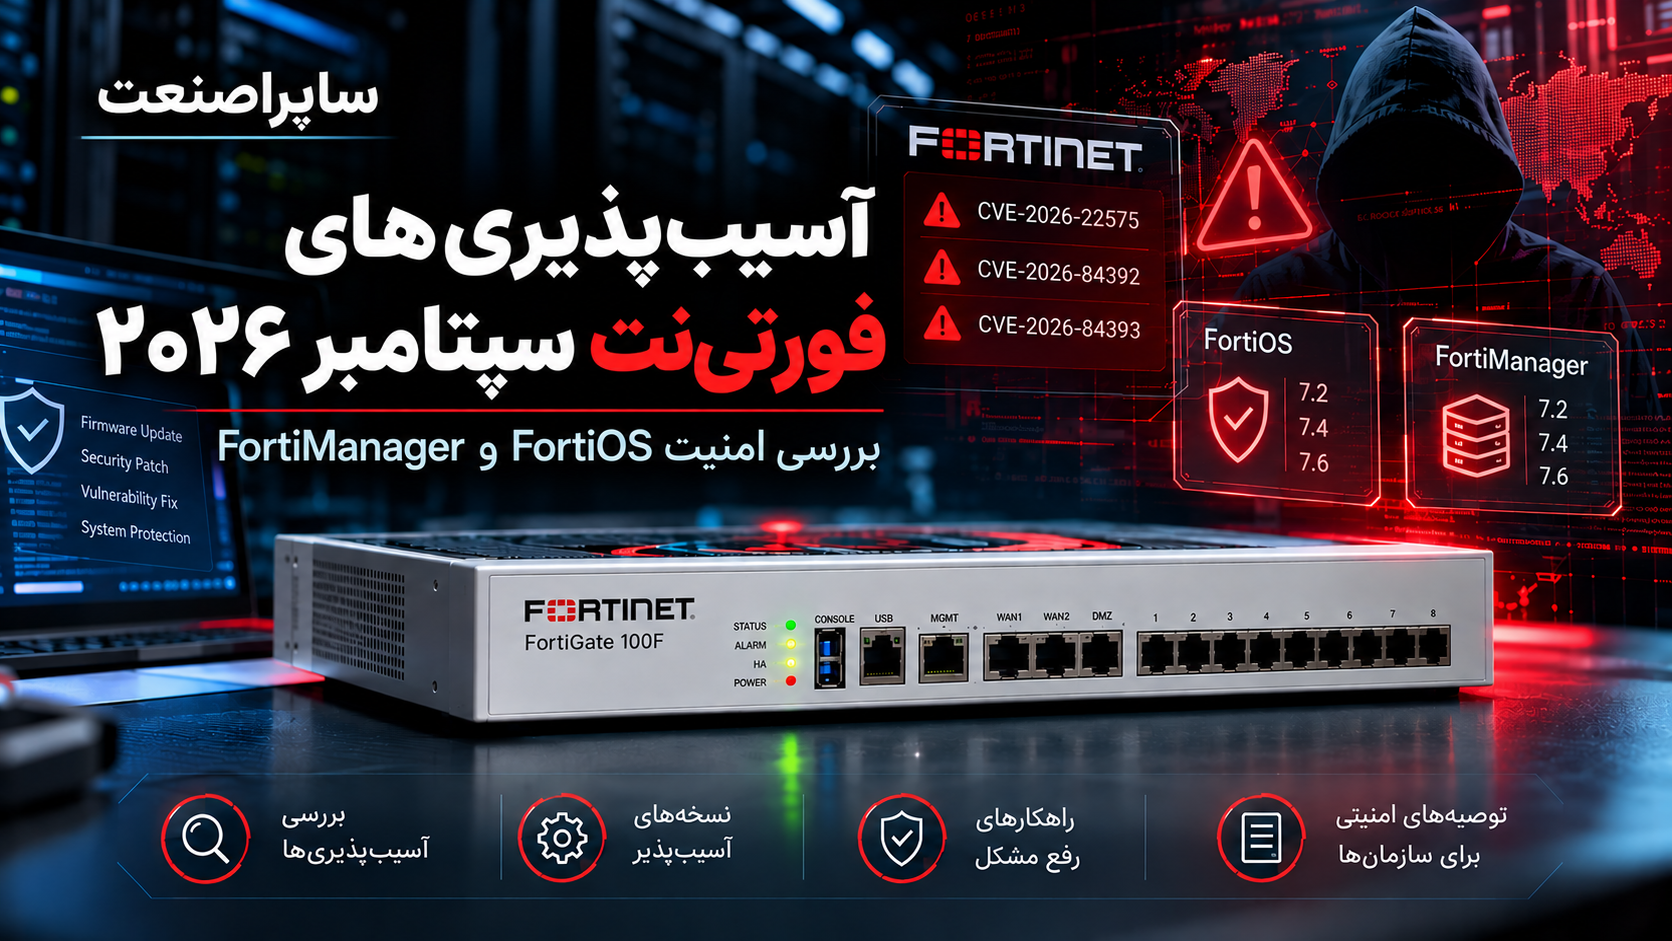
خلاصه تخصصی مقاله
بررسی آسیبپذیریهای فورتینت در سپتامبر ۲۰۲۶، نسخههای آسیبپذیر FortiOS و FortiManager، شناسههای CVE و راهکارهای رفع مشکلات امنیتی.
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، زیرساخت سازمانی، فایروال، بررسی، امنیتی
انتشار هشدارهای امنیتی جدید فورتینت در سپتامبر ۲۰۲۶، بار دیگر اهمیت بررسی منظم نسخههای نرمافزاری تجهیزات امنیت شبکه را نشان داد. این هشدارها مجموعهای از محصولات Fortinet، از جمله FortiOS و FortiManager را دربرمیگیرند و برای سازمانهایی که مدیریت ارتباطات و سیاستهای امنیتی خود را به این تجهیزات سپردهاند، اهمیت عملی دارند.
برای مجموعههایی که ازفایروالهای FortiGateاستفاده میکنند، موضوع فقط نصب یک آپدیت جدید نیست. پیش از هر تغییری باید مشخص شود کدام نسخه نرمافزاری روی دستگاه نصب شده، آسیبپذیری اعلامشده چه شرایطی برای سوءاستفاده دارد و آیا ارتقا میتواند روی سرویسهایی مانند VPN، مسیریابی، مدیریت مرکزی یا ارتباط شعب تأثیر بگذارد. در چنین شرایطی، بررسی وضعیت امنیتی دستگاه بهاندازه انتخاب صحیح نسخه جایگزین اهمیت دارد.
آسیبپذیریهای جدید فورتینت در سپتامبر ۲۰۲۶
در تاریخ ۸ سپتامبر ۲۰۲۶، چند اطلاعیه امنیتی مرتبط با محصولات Fortinet منتشر شد و نهادهای پاسخگویی به رخدادهای امنیتی در روزهای بعد نسبت به پیامدهای آنها هشدار دادند. این اطلاعیهها فقط یک نقص نرمافزاری مشخص را توصیف نمیکنند؛ بلکه مجموعهای از مشکلات امنیتی را در محصولات مختلف این شرکت پوشش میدهند.
بر اساس هشدارهای منتشرشده، پیامدهای احتمالی این آسیبپذیریها میتواند شامل اختلال در دسترسپذیری سرویس، دور زدن برخی محدودیتهای امنیتی و در شرایط مشخص، تأثیر بر محرمانگی یا یکپارچگی اطلاعات باشد. البته نوع خطر و شرایط بهرهبرداری برای هر شناسه CVE متفاوت است و نباید تمام دستگاههای آسیبپذیر را در معرض یک تهدید یکسان دانست.
این تفاوت برای مدیران شبکه بسیار مهم است. برای مثال، نقصی که فقط در یک قابلیت مدیریتی و با دسترسی احرازشده قابل بهرهبرداری است، از نظر مسیر حمله با آسیبپذیری قابل استفاده از راه دور و بدون احراز هویت یکسان نیست. هر دو ممکن است نیازمند اصلاح باشند، اما اولویت رسیدگی و اقدامات موقت برای کاهش خطر آنها متفاوت خواهد بود.
چرا هشدارهای سپتامبر برای سازمانها اهمیت دارند؟
فایروال سازمانی معمولاً در نقطهای از شبکه قرار میگیرد که حجم قابلتوجهی از ترافیک داخلی و خارجی از آن عبور میکند. در بسیاری از زیرساختها، این دستگاه علاوه بر کنترل دسترسی اینترنت، وظایفی مانند ایجاد تونلهای VPN، اجرای سیاستهای امنیتی، کنترل ارتباط کاربران و تفکیک شبکهها را نیز بر عهده دارد.
اگر یکی از قابلیتهای امنیتی یا مدیریتی چنین تجهیزی آسیبپذیر باشد، اثر احتمالی آن میتواند از یک اختلال محدود فراتر برود. برای نمونه، در شبکهای که چندین شعبه از طریق تونلهای امن به دفتر مرکزی متصل هستند، اختلال در سرویسهای حیاتی فایروال ممکن است دسترسی کاربران به سامانههای سازمانی را تحت تأثیر قرار دهد.
از سوی دیگر، FortiManager در سازمانهایی استفاده میشود که مدیریت متمرکز چندین فایروال یا مجموعهای از تجهیزات امنیتی را نیاز دارند. بنابراین بررسی امنیت این سامانه فقط به حفاظت از یک کنسول مدیریتی محدود نمیشود؛ بلکه به سلامت فرایند تغییر، تأیید و توزیع تنظیمات امنیتی در سطح زیرساخت نیز ارتباط دارد.
کدام محصولات Fortinet تحت تأثیر هشدارهای سپتامبر قرار دارند؟
یکی از اشتباهات رایج هنگام انتشار اخبار امنیتی این است که تمام محصولات یک برند آسیبپذیر تلقی شوند. در حالی که هر اطلاعیه امنیتی، فهرست مشخصی از محصولات و نسخههای تحت تأثیر دارد و حتی دو دستگاه از یک خانواده محصول ممکن است به دلیل تفاوت نسخه نرمافزاری، وضعیت امنیتی یکسانی نداشته باشند.
در هشدارهای سپتامبر ۲۰۲۶، نام چند محصول از سبد Fortinet مطرح شده است. مهمترین آنها برای مدیران شبکه عبارتاند از FortiOS، FortiManager، FortiManager Cloud، FortiProxy و FortiPAM. برخی اطلاعیههای مرتبط با همین دوره، محصولات دیگری را نیز پوشش میدهند.
نسخههای آسیبپذیر FortiOS
FortiOS سیستمعامل تجهیزات FortiGate است و بخش مهمی از قابلیتهای امنیتی و شبکهای این دستگاهها از طریق آن مدیریت میشود. در هشدارهای مورد بررسی، شاخههای زیر از FortiOS در فهرست نسخههای تحت تأثیر قرار گرفتهاند
- FortiOS 7.2: نسخههای این شاخه در محدوده اعلامشده
- FortiOS 7.4: نسخههای این شاخه در محدوده اعلامشده
- FortiOS 7.6: نسخههای 7.6.1 تا 7.6.6
این فهرست مربوط به مجموعه مشخصی از هشدارهای سپتامبر است و به معنای آن نیست که همه نسخهها در برابر یک CVE واحد آسیبپذیرند. همچنین نباید نتیجه گرفت که نسخههای خارج از این فهرست در برابر تمام آسیبپذیریهای شناختهشده ایمن هستند.
برای تصمیمگیری درباره ارتقا، مدیر شبکه باید شماره دقیق نسخه نصبشده را با جدول همان اطلاعیه امنیتی تطبیق دهد. تنها بررسی شماره شاخه، مانند 7.4 یا 7.6، برای تعیین وضعیت نهایی دستگاه کافی نیست.
نسخههای آسیبپذیر FortiManager
FortiManager برای مدیریت متمرکز تنظیمات، سیاستها و تغییرات تجهیزات Fortinet استفاده میشود. به همین دلیل، نقص امنیتی در این محصول ممکن است روی فرایند مدیریت تغییرات در سازمان اثر بگذارد.
نسخههای زیر در فهرست محصولات تحت تأثیر هشدارهای سپتامبر قرار دارند
- FortiManager 7.2: تمام نسخههای این شاخه در محدوده اعلامشده
- FortiManager 7.4.0 تا 7.4.10
- FortiManager 7.6.0 تا 7.6.4
در محیطهایی که چندین FortiGate به یک FortiManager متصل هستند، بررسی امنیت سامانه مدیریت مرکزی باید همزمان با بررسی نسخه FortiOS انجام شود. بهروزرسانی فایروالها بهتنهایی لزوماً مشکلات امنیتی کنسول مدیریت را برطرف نمیکند.
نسخههای آسیبپذیر FortiManager Cloud
سازمانهایی که از سرویس ابری مدیریت تجهیزات استفاده میکنند نیز باید وضعیت نسخه و سرویس خود را بررسی کنند. در هشدار مربوط، محدودههای زیر برای FortiManager Cloud اعلام شده است
- شاخه 7.2: تمام نسخههای اعلامشده
- نسخههای 7.4.1 تا 7.4.10
- نسخههای 7.6.2 تا 7.6.4
تفاوت مدیریت ابری با نصب داخلی به این معنا نیست که بررسی اطلاعیههای امنیتی ضرورت ندارد. نوع سرویس، مسئولیت بهروزرسانی و اقدام موردنیاز باید با مستندات رسمی همان محصول تطبیق داده شود.
سایر محصولات تحت تأثیر
در کنار محصولات اصلی، FortiProxy و FortiPAM نیز در هشدارهای سپتامبر مطرح شدهاند. این موضوع برای سازمانهایی اهمیت دارد که از چند محصول Fortinet در کنار یکدیگر استفاده میکنند.
برای مثال، ممکن است سازمانی نسخه FortiOS دستگاههای FortiGate را بررسی کند، اما FortiProxy یا سامانه مدیریت دسترسی ممتاز آن همچنان در محدوده نسخههای آسیبپذیر باقی مانده باشد. به همین دلیل، تهیه فهرست کامل تجهیزات و سرویسهای Fortinet پیش از شروع فرایند اصلاح امنیتی ضروری است.
شناسههای CVE مهم در هشدارهای سپتامبر ۲۰۲۶
شناسه CVE برای شناسایی یک آسیبپذیری مشخص استفاده میشود. این شناسه به تیم امنیت کمک میکند که بهجای اتکا به یک عنوان خبری عمومی، اطلاعات فنی همان نقص را بررسی کند.
در هشدارهای ۹ سپتامبر، سه شناسه زیر بهصورت مشخص مطرح شدهاند
| شناسه آسیبپذیری | محصول یا حوزه مرتبط | موضوع امنیتی |
|---|---|---|
| CVE-2026-22575 | FortiManager و FortiManager Cloud | دور زدن فرایند تأیید تغییرات مدیریتی در شرایط مشخص |
| CVE-2026-84392 | محصولات مرتبط در اطلاعیه Fortinet | نیازمند بررسی جزئیات و نسخههای تحت تأثیر در اطلاعیه اختصاصی |
| CVE-2026-84393 | محصولات مرتبط در اطلاعیه Fortinet | نیازمند بررسی جزئیات و نسخههای تحت تأثیر در اطلاعیه اختصاصی |
این شناسهها نباید با یکدیگر ادغام شوند؛ زیرا نوع نقص، پیشنیاز بهرهبرداری و نسخه اصلاحشده برای هر مورد ممکن است متفاوت باشد.
آسیبپذیری CVE-2026-22575 در FortiManager
یکی از موارد مشخص سپتامبر ۲۰۲۶، آسیبپذیری CVE-2026-22575 است که به کنترل نامناسب دسترسی در FortiManager و FortiManager Cloud مربوط میشود.
بر اساس توضیح فنی این نقص، مدیری که سطح دسترسی لازم برای ارسال درخواست را دارد، ممکن است بتواند با درخواستهای HTTP یا HTTPS دستکاریشده، فرایند تأیید تعریفشده برای نشستهای کاری را دور بزند.
اهمیت این موضوع در سازمانهایی بیشتر است که برای تغییر سیاستهای امنیتی، فرایند تأیید چندمرحلهای دارند. در چنین محیطی، هدف از Workflow Approval این است که اعمال تغییرات حساس بدون تأیید افراد مسئول امکانپذیر نباشد.
با این حال، باید توجه داشت که این آسیبپذیری به معنای امکان ورود آزادانه هر مهاجم ناشناس به FortiManager نیست. شرایط دسترسی و سطح مجوز موردنیاز در ارزیابی خطر اهمیت اساسی دارد.
برای سازمانی که مدیریت تغییرات آن بر پایه تأیید رسمی انجام میشود، حتی نقصی با پیشنیاز دسترسی مدیریتی نیز میتواند مهم باشد؛ زیرا ممکن است یکی از کنترلهای داخلی پیشگیری از تغییرات غیرمجاز را تضعیف کند.
تفاوت آسیبپذیری FortiOS و FortiManager
FortiOS و FortiManager هر دو در امنیت زیرساخت نقش دارند، اما وظایف یکسانی انجام نمیدهند. درک این تفاوت به مدیر شبکه کمک میکند هنگام بررسی هشدارهای امنیتی، محدوده اثر هر نقص را دقیقتر تشخیص دهد.
FortiOS سیستمعاملی است که روی دستگاه FortiGate اجرا میشود. بنابراین مشکلات آن بسته به مؤلفه آسیبپذیر ممکن است بر پردازش ترافیک، سرویسهای شبکه، قابلیتهای امنیتی یا دسترسی مدیریتی دستگاه اثر بگذارد.
در مقابل، FortiManager یک سامانه مدیریت متمرکز است. آسیبپذیری در آن ممکن است به فرایند مدیریت تنظیمات، اعمال تغییرات، دسترسی مدیران یا کنترلهای تأیید تغییر مرتبط باشد.
فرض کنید سازمانی ده فایروال FortiGate در شعب مختلف دارد و همه آنها از طریق FortiManager مدیریت میشوند. اگر نقصی در سیستمعامل یکی از فایروالها وجود داشته باشد، محدوده اولیه بررسی همان دستگاه و سرویس آسیبپذیر آن است. اما اگر نقصی در سامانه مدیریت مرکزی شناسایی شود، لازم است نقش آن سامانه در مدیریت تمام تجهیزات متصل نیز ارزیابی شود.
البته این مثال به معنای آن نیست که هر آسیبپذیری FortiManager الزاماً تمام فایروالهای متصل را در معرض نفوذ قرار میدهد. میزان اثر واقعی به ماهیت نقص، مجوزهای موجود، معماری شبکه و نحوه استفاده سازمان از قابلیت آسیبپذیر بستگی دارد.
خطرات آسیبپذیریهای Fortinet برای شبکههای سازمانی
اهمیت یک آسیبپذیری فقط با امتیاز CVSS مشخص نمیشود. ممکن است یک نقص امنیتی امتیاز متوسطی داشته باشد، اما در سازمانی که سامانه آسیبپذیر از اینترنت قابل دسترسی است یا نقش حساسی در مدیریت تجهیزات دارد، نیازمند رسیدگی فوری باشد.
در مقابل، آسیبپذیری دیگری ممکن است از نظر فنی شدیدتر باشد، اما بهرهبرداری از آن به شرایط خاصی نیاز داشته باشد که در شبکه سازمان وجود ندارد. به همین دلیل، اولویتبندی اصلاحات باید بر اساس اطلاعات فنی و وضعیت واقعی زیرساخت انجام شود.
اختلال در دسترسپذیری سرویسهای شبکه
حملات Denial of Service یا DoS با هدف ایجاد اختلال در دسترسپذیری یک سرویس انجام میشوند. بسته به نوع آسیبپذیری، چنین حملاتی ممکن است موجب توقف یک فرایند نرمافزاری، مصرف غیرعادی منابع یا اختلال در پاسخگویی سرویس آسیبپذیر شوند.
برای سازمانی که ارتباط شعب، کاربران دورکار یا سامانههای عملیاتی آن به تجهیزات امنیتی وابسته است، کاهش دسترسپذیری میتواند پیامدهای قابلتوجهی داشته باشد.
البته هر آسیبپذیری DoS الزاماً باعث خاموش شدن کامل فایروال یا قطع تمام ارتباطات شبکه نمیشود. اثر واقعی به مؤلفه آسیبپذیر و شرایط بهرهبرداری بستگی دارد.
دور زدن محدودیتهای امنیتی
برخی نقصهای امنیتی میتوانند موجب شوند کنترلهایی که برای محدود کردن عملیات کاربران یا مدیران طراحی شدهاند، مطابق انتظار عمل نکنند.
نمونه مرتبط با این موضوع، آسیبپذیری اعلامشده در فرایند تأیید تغییرات FortiManager است. در محیطی که اعمال سیاستهای امنیتی به تأیید چند مدیر وابسته است، ضعف در اجرای این کنترل میتواند یکپارچگی فرایند مدیریت تغییر را تحت تأثیر قرار دهد.
این مسئله بهویژه برای سازمانهایی اهمیت دارد که الزامات حسابرسی، تفکیک وظایف یا کنترل دسترسی مدیریتی دارند.
افزایش خطر تغییرات غیرمجاز
یکی از مهمترین وظایف تیم امنیت شبکه، اطمینان از این موضوع است که تغییرات تنظیمات تجهیزات تنها توسط افراد مجاز و از مسیرهای تعیینشده انجام میشود.
در محیطهایی که دسترسی مدیران بهدرستی محدود نشده، حسابهای مدیریتی مشترک استفاده میشود یا رویدادهای تغییر تنظیمات ثبت و بررسی نمیشوند، پیامد یک آسیبپذیری مرتبط با کنترل دسترسی ممکن است جدیتر باشد.
به همین دلیل، اصلاح نرمافزاری باید همراه با بازبینی سطح دسترسی کاربران مدیریتی، فعال بودن ثبت رویدادها و بررسی تغییرات اخیر انجام شود.
چگونه نسخه FortiOS نصبشده روی FortiGate را بررسی کنیم؟
اولین مرحله برای شناسایی دستگاههای آسیبپذیر، ثبت دقیق مدل فایروال و نسخه FortiOS است. بدون این اطلاعات نمیتوان مشخص کرد کدام اطلاعیه امنیتی به دستگاه مربوط میشود.
در محیطهای سازمانی، بهتر است این بررسی برای تمام فایروالها انجام شود؛ حتی دستگاههایی که در شعب کوچک، سایت پشتیبان یا شبکه آزمایشگاهی قرار دارند.
بررسی نسخه از طریق رابط مدیریتی
در صورت دسترسی مجاز به پنل مدیریتی FortiGate، معمولاً میتوان اطلاعات نسخه نرمافزار را از بخش Dashboard و قسمت System Information مشاهده کرد.
اطلاعاتی که باید ثبت شوند عبارتاند از
- مدل دقیق FortiGate
- نسخه و Build نصبشده FortiOS
- نقش دستگاه در شبکه
- وضعیت اتصال به اینترنت
- فعال بودن سرویسهای مدیریتی
- عضویت در ساختار High Availability
- وضعیت پشتیبانی و امکان دریافت بهروزرسانی
ثبت Build اهمیت دارد؛ زیرا گاهی دو دستگاه با شماره شاخه یکسان، نسخههای اصلاحی متفاوتی دارند.
بررسی نسخه از طریق CLI
در صورت داشتن دسترسی مدیریتی مجاز، دستور زیر میتواند اطلاعات نسخه و وضعیت دستگاه را نمایش دهد
get system status
خروجی این دستور باید با جدول نسخههای آسیبپذیر در اطلاعیه امنیتی مربوط تطبیق داده شود.
برای سازمانهایی که تعداد زیادی فایروال دارند، بررسی دستی تکتک دستگاهها ممکن است زمانبر باشد. در این شرایط میتوان از قابلیتهای مدیریت و گزارشگیری متمرکز برای تهیه فهرست نسخهها استفاده کرد.
بررسی دستگاههای HA
در ساختار High Availability، صرفاً بررسی نسخه عضو اصلی کافی نیست. وضعیت نرمافزاری اعضای کلاستر، سلامت همگامسازی و برنامه ارتقا باید با توجه به مستندات نسخه و مدل بررسی شود.
همچنین نباید فرض کرد وجود HA بهتنهایی تمام اختلالات احتمالی هنگام بهروزرسانی را حذف میکند. نحوه Failover، سازگاری نسخهها و شرایط شبکه در میزان تداوم سرویس مؤثر هستند.
شناسایی دستگاههای آسیبپذیر در شبکه سازمانی
برای سازمانی که چندین محصول Fortinet دارد، تهیه یک فهرست تجهیزات دقیقترین نقطه شروع است.
در این فهرست باید علاوه بر فایروالهای اصلی، تجهیزات شعب، سامانههای مدیریت مرکزی، دستگاههای آمادهبهکار و سرویسهای جانبی نیز ثبت شوند.
| مورد بررسی | اطلاعات موردنیاز | اهمیت |
|---|---|---|
| مدل دستگاه | نام و مدل دقیق محصول | تشخیص قابلیتها و نسخههای قابل پشتیبانی |
| نسخه نرمافزار | Version و Build | تطبیق با اطلاعیه امنیتی |
| محل استقرار | دیتاسنتر، شعبه یا شبکه داخلی | تعیین اهمیت عملیاتی |
| دسترسی مدیریتی | داخلی، VPN یا اینترنت | ارزیابی سطح مواجهه |
| سرویسهای فعال | VPN، مدیریت مرکزی و سایر قابلیتها | شناسایی مؤلفههای در معرض خطر |
| وضعیت HA | مستقل یا عضو کلاستر | برنامهریزی ارتقا |
| نسخه پشتیبان | زمان و سلامت آخرین Backup | امکان بازیابی تنظیمات |
پس از تکمیل این اطلاعات، میتوان تجهیزات را بر اساس میزان مواجهه و اهمیت عملیاتی دستهبندی کرد.
دستگاهی که رابط مدیریتی آن از اینترنت در دسترس است، معمولاً به بررسی دقیقتری نسبت به تجهیزی نیاز دارد که تنها از یک شبکه مدیریتی محدود قابل دسترسی است. البته این موضوع جایگزین اصلاح آسیبپذیری نمیشود؛ بلکه به تعیین اولویت رسیدگی کمک میکند.
راهکارهای رفع آسیبپذیری FortiOS و FortiManager
مهمترین اقدام برای رفع آسیبپذیریهای شناختهشده، نصب نسخه اصلاحشدهای است که سازنده برای محصول و شاخه نرمافزاری مربوط معرفی کرده است.
با این حال، ارتقای FortiOS یا FortiManager در محیط عملیاتی نباید بدون بررسی سازگاری و تهیه نسخه پشتیبان انجام شود. فایروال سازمانی معمولاً مجموعهای از سیاستهای امنیتی، مسیرهای شبکه، تونلهای ارتباطی و تنظیمات اختصاصی دارد که باید پس از ارتقا نیز بهدرستی کار کنند.
انتخاب نسخه اصلاحشده مناسب
در زمان بررسی هشدار امنیتی، نباید صرفاً جدیدترین شماره نسخه را انتخاب کرد. ابتدا باید مشخص شود کدام نسخه، آسیبپذیری موردنظر را برطرف میکند و آیا آن نسخه برای مدل سختافزاری و شرایط عملیاتی سازمان مناسب است یا خیر.
برای مثال، در شاخه FortiOS 7.6، اطلاعیههای سپتامبر محدودهای از نسخههای آسیبپذیر را معرفی کردهاند و در برخی موارد نسخه 7.6.7 بهعنوان مرز اصلاح اعلام شده است.
اما این موضوع به معنای آن نیست که تمام مدلهای FortiGate باید بدون بررسی به FortiOS 7.6.7 ارتقا پیدا کنند. نسخه مناسب باید بر اساس مدل دستگاه، شاخه پشتیبانیشده، اطلاعیه اختصاصی و مسیر ارتقای رسمی انتخاب شود.
تهیه Backup قبل از ارتقا
پیش از نصب نسخه جدید، تهیه نسخه پشتیبان از تنظیمات دستگاه ضروری است. این فایل میتواند در صورت بروز مشکل یا نیاز به بازیابی تنظیمات نقش مهمی داشته باشد.
بهتر است پیش از ارتقا، وضعیت VPNها، Routing، Policyها، تنظیمات مدیریتی و ارتباط با سامانههای جانبی نیز مستندسازی شود.
فایلهای پشتیبان FortiGate ممکن است حاوی اطلاعات حساس باشند. بنابراین نگهداری آنها باید در فضای امن و با دسترسی محدود انجام شود.
بررسی مسیر ارتقای FortiOS
ارتقای FortiOS همیشه به معنای انتقال مستقیم از نسخه فعلی به نسخه هدف نیست. بسته به شاخه نرمافزاری، ممکن است سازنده مسیر ارتقای مرحلهای مشخصی را توصیه کند.
نادیده گرفتن مسیر ارتقا میتواند باعث ناسازگاری تنظیمات یا بروز اختلال در برخی قابلیتها شود.
به همین دلیل، استفاده از Upgrade Path Tool رسمی Fortinet و مطالعه Release Notes نسخه هدف پیش از اجرا اهمیت دارد.
انجام ارتقا در بازه نگهداری
در شبکههای عملیاتی، زمان ارتقا باید با توجه به حساسیت سرویسها انتخاب شود. حتی زمانی که فرایند بهروزرسانی طبق برنامه انجام میشود، احتمال راهاندازی مجدد دستگاه یا قطع موقت برخی ارتباطات وجود دارد.
برای کاهش ریسک، بهتر است پیش از شروع کار، مسئولیت اعضای تیم، روش بررسی سرویسها و برنامه بازگشت در صورت بروز مشکل مشخص شده باشد.
در سازمانهایی که فایروال تنها مسیر دسترسی به اینترنت یا سامانههای حیاتی است، هماهنگی با واحدهای عملیاتی اهمیت بیشتری دارد.
اقدامات امنیتی موقت تا زمان نصب وصله
گاهی سازمان نمیتواند بلافاصله نسخه نرمافزاری دستگاه را ارتقا دهد. ممکن است محدودیت زمانی، وابستگی یک نرمافزار سازمانی یا نیاز به آزمایش سازگاری باعث تأخیر شود.
در چنین شرایطی، میتوان با توجه به نوع آسیبپذیری، اقداماتی برای کاهش سطح مواجهه انجام داد. با این حال، این اقدامات نباید جایگزین دائمی نصب نسخه اصلاحشده تلقی شوند.
محدود کردن دسترسی مدیریتی
دسترسی به رابطهای مدیریتی FortiGate و FortiManager باید تا حد امکان به شبکههای مدیریتی مشخص و کاربران مجاز محدود شود.
در صورت عدم نیاز عملیاتی، دسترسی مستقیم مدیریتی از اینترنت عمومی نباید فعال باشد. استفاده از شبکه مدیریتی مجزا، محدودیت آدرسهای مجاز و روشهای احراز هویت مناسب میتواند سطح مواجهه را کاهش دهد.
البته محدود کردن رابط مدیریتی فقط زمانی راهکار مؤثر برای یک آسیبپذیری است که مسیر بهرهبرداری از آن نقص به همان رابط یا قابلیت مربوط باشد.
بازبینی حسابهای مدیریتی
در سامانههای مدیریت مرکزی، بررسی حسابهای دارای دسترسی بالا اهمیت ویژهای دارد.
حسابهایی که دیگر استفاده نمیشوند باید غیرفعال شوند و سطح مجوز کاربران باید با وظایف واقعی آنها تناسب داشته باشد.
در صورت پشتیبانی و سازگاری با معماری سازمان، استفاده از احراز هویت چندمرحلهای نیز میتواند به حفاظت از دسترسی مدیریتی کمک کند.
بررسی رویدادها و تغییرات تنظیمات
در کنار محدود کردن دسترسیها، بررسی Logهای مدیریتی و تغییرات پیکربندی توصیه میشود.
برای مثال، اگر سازمان از فرایند تأیید تغییرات در FortiManager استفاده میکند، باید تغییرات اخیر و حسابهای اجراکننده آنها بررسی شوند تا فعالیتهای غیرمنتظره شناسایی شوند.
وجود یک رویداد غیرعادی بهتنهایی اثباتکننده بهرهبرداری از آسیبپذیری نیست. تشخیص رخداد امنیتی نیازمند بررسی شواهد، زمانبندی و شرایط محیط است.
اشتباهات رایج هنگام بهروزرسانی FortiGate
بخشی از مشکلات پس از ارتقا، به خود وصله امنیتی مربوط نیست؛ بلکه نتیجه برنامهریزی ناکافی یا بررسی نکردن وابستگیهای شبکه است.
نصب نسخه جدید بدون بررسی Release Notes
هر نسخه FortiOS ممکن است تغییراتی در قابلیتها، رفتار برخی تنظیمات یا پشتیبانی از امکانات مشخص داشته باشد.
اگر سازمان پیش از ارتقا این تغییرات را بررسی نکند، ممکن است پس از نصب نسخه جدید با رفتار متفاوت یکی از سرویسها مواجه شود.
نداشتن برنامه بازیابی
تهیه Backup ضروری است، اما بهتنهایی کافی نیست. تیم شبکه باید بداند در صورت بروز مشکل، چه اقداماتی مجاز و قابل اجرا هستند.
امکان بازگشت به نسخه قبلی نیز باید بر اساس مستندات همان نسخه بررسی شود؛ زیرا بازگردانی Firmware و تنظیمات در همه شرایط ساده یا بدون محدودیت نیست.
بیتوجهی به سازگاری تجهیزات
در شبکههایی که FortiGate با FortiManager، FortiAnalyzer، FortiSwitch یا سایر تجهیزات یکپارچه شده است، سازگاری نسخهها اهمیت دارد.
ارتقای یک محصول بدون بررسی ارتباط آن با سایر سامانهها ممکن است باعث بروز مشکلات مدیریتی یا عملیاتی شود.
اکتفا به روشن شدن دستگاه پس از ارتقا
راهاندازی موفق فایروال به معنای پایان فرایند بهروزرسانی نیست.
پس از ارتقا باید عملکرد واقعی سرویسهای مهم بررسی شود؛ از جمله دسترسی کاربران، ارتباط شعب، تونلهای VPN، سیاستهای امنیتی و ثبت رویدادها.
بهتر است نتایج این آزمایشها ثبت شوند تا در صورت بروز مشکل، امکان مقایسه وضعیت قبل و بعد از تغییر وجود داشته باشد.
چکلیست امنیت فایروال FortiGate پس از بهروزرسانی
پس از نصب نسخه اصلاحشده، لازم است وضعیت امنیتی و عملیاتی دستگاه بررسی شود. هدف این مرحله آن است که علاوه بر رفع آسیبپذیری شناختهشده، اطمینان حاصل شود تغییرات نرمافزاری موجب اختلال در سرویسهای ضروری نشدهاند.
چکلیست زیر میتواند برای بررسی اولیه مورد استفاده قرار گیرد
| مرحله | اقدام موردنیاز | نتیجه مورد انتظار |
|---|---|---|
| بررسی نسخه | ثبت Version و Build جدید | تطبیق با نسخه اصلاحشده |
| سلامت سیستم | بررسی وضعیت منابع و هشدارها | نبود خطاهای غیرمنتظره |
| ارتباط شبکه | آزمایش مسیرهای LAN و WAN | ارتباط پایدار |
| VPN | آزمایش تونلهای ضروری | برقراری ارتباط مطابق انتظار |
| سیاستهای امنیتی | بررسی Policyهای مهم | اجرای صحیح قوانین |
| مدیریت مرکزی | بررسی ارتباط FortiManager | همگامسازی صحیح |
| ثبت رویداد | بررسی Log و هشدارها | ثبت رویدادهای موردنیاز |
| HA | بررسی سلامت اعضای کلاستر | وضعیت هماهنگ و پایدار |
در شبکههای حساس، بهتر است این آزمایشها فقط به بررسی وضعیت ظاهری داشبورد محدود نشوند. برای مثال، ممکن است تونل VPN در وضعیت Up نمایش داده شود، اما یک مسیر خاص یا ارتباط یکی از سامانههای داخلی بهدرستی کار نکند.
به همین دلیل، آزمایش عملی سرویسهای حیاتی باید بخشی از فرایند تحویل تغییرات باشد.
خدمات بررسی امنیت FortiGate و FortiManager در XNET
رسیدگی به هشدارهای امنیتی Fortinet برای بسیاری از سازمانها فراتر از دانلود و نصب یک فایل Firmware است. بررسی دقیق نسخهها، شناخت وابستگیهای شبکه و انتخاب مسیر ارتقای مناسب، نقش مهمی در کاهش ریسک تغییرات دارند.
در چنین شرایطی، استفاده از مشاوره تخصصی میتواند به مدیران شبکه کمک کند وضعیت تجهیزات خود را دقیقتر ارزیابی کنند و برای اصلاح آسیبپذیریها برنامه مناسبی داشته باشند.
موضوعاتی که در فرایند بررسی امنیت تجهیزات Fortinet اهمیت دارند عبارتاند از
- شناسایی مدل و نسخه نرمافزاری تجهیزات
- تطبیق نسخهها با اطلاعیههای امنیتی
- بررسی وضعیت دسترسی مدیریتی
- ارزیابی نیاز به ارتقای FortiOS یا FortiManager
- بررسی وابستگی سرویسهای شبکه پیش از تغییر
- برنامهریزی برای تهیه Backup و آزمایش عملکرد
- عیبیابی مشکلات احتمالی پس از ارتقا
XNET با تمرکز بر تجهیزات شبکه و زیرساخت سازمانی، میتواند مرجع مشاوره و بررسی فنی برای مجموعههایی باشد که قصد دارند وضعیت امنیتی تجهیزات خود را ارزیابی کنند.
سؤالات متداول درباره آسیبپذیریهای Fortinet در سپتامبر ۲۰۲۶
1. آیا تمام فایروالهای FortiGate در سپتامبر ۲۰۲۶ آسیبپذیر شدهاند؟
خیر. آسیبپذیریها به محصولات، شاخههای نرمافزاری و نسخههای مشخص مربوط هستند. برای تشخیص وضعیت هر فایروال باید مدل دستگاه، نسخه FortiOS و اطلاعیه امنیتی مربوط بررسی شود.
همچنین ممکن است یک دستگاه در برابر آسیبپذیری خاصی تحت تأثیر نباشد، اما برای آسیبپذیری دیگری همچنان نیازمند بهروزرسانی باشد.
2. آیا استفاده از FortiOS 7.4 به معنای ناامن بودن فایروال است؟
صرف مشاهده شماره شاخه 7.4 برای ارزیابی کامل امنیت دستگاه کافی نیست. در هشدارهای سپتامبر، این شاخه در محدوده محصولات تحت تأثیر برخی اطلاعیهها قرار گرفته است، اما شرایط هر CVE و راهکار اصلاح آن باید جداگانه بررسی شود.
امنیت نهایی دستگاه علاوه بر نسخه نرمافزاری، به تنظیمات، سرویسهای فعال، دسترسیهای مدیریتی و سایر آسیبپذیریهای شناختهشده نیز وابسته است.
3. آیا با نصب آخرین Firmware تمام مشکلات امنیتی برطرف میشوند؟
خیر. بهروزرسانی نرمافزار یکی از مهمترین اقدامات امنیتی است، اما بهتنهایی امنیت کامل دستگاه را تضمین نمیکند.
تنظیمات نادرست، دسترسیهای مدیریتی بیشازحد، رمزهای عبور ضعیف یا سیاستهای امنیتی نامناسب میتوانند حتی در دستگاهی با نسخه نرمافزاری بهروز نیز خطر ایجاد کنند.
4. آیا FortiManager بدون دسترسی اینترنت هم باید بهروزرسانی شود؟
بله، اگر نسخه نصبشده در محدوده آسیبپذیر قرار داشته باشد، موضوع باید بررسی و برای اصلاح آن برنامهریزی شود.
محدود بودن دسترسی اینترنت میتواند برخی مسیرهای حمله را کاهش دهد، اما خطر ناشی از دسترسی داخلی، حسابهای مدیریتی یا سایر شرایط بهرهبرداری را الزاماً از بین نمیبرد.
5. آیا بهروزرسانی FortiOS باعث حذف تنظیمات فایروال میشود؟
در ارتقای استاندارد و پشتیبانیشده، هدف حفظ تنظیمات موجود است؛ با این حال، نباید بدون بررسی مستندات و تهیه Backup فرض کرد که تمام تنظیمات در هر شرایطی بدون تغییر باقی میمانند.
تغییرات نسخه، ناسازگاری برخی قابلیتها یا بروز مشکل در فرایند ارتقا میتواند نیاز به بررسی و بازیابی تنظیمات ایجاد کند.
6. آیا آسیبپذیریهای سپتامبر ۲۰۲۶ در حملات واقعی مورد سوءاستفاده قرار گرفتهاند؟
انتشار یک CVE بهتنهایی به معنای تأیید سوءاستفاده فعال از آن نیست. برای تعیین وضعیت بهرهبرداری باید اطلاعیه رسمی همان آسیبپذیری و اطلاعات معتبر مرتبط با حملات مشاهدهشده بررسی شود.
همچنین باید میان هشدارهای تازه سپتامبر و آسیبپذیریهای قدیمیتری که در همان ماه به فهرست موارد مورد سوءاستفاده شناختهشده اضافه شدهاند، تفاوت قائل شد.
7. هر چند وقت یکبار باید امنیت FortiGate بررسی شود؟
بررسی اطلاعیههای امنیتی باید بخشی از فرایند مستمر مدیریت آسیبپذیری سازمان باشد. علاوه بر بررسیهای دورهای، انتشار هشدار مهم درباره نسخه نصبشده باید باعث ارزیابی خارج از برنامه شود.
برای تجهیزات حیاتی، ثبت نسخهها، پایش هشدارهای سازنده و داشتن برنامه مشخص برای اعمال وصلهها اهمیت زیادی دارد.
جمعبندی
هشدارهای امنیتی سپتامبر ۲۰۲۶ فورتینت نشان میدهند که حفاظت از زیرساخت شبکه تنها به نصب و پیکربندی اولیه فایروال محدود نمیشود. تجهیزات امنیتی نیز مانند سایر اجزای زیرساخت سازمانی به بررسی مستمر، مدیریت نسخهها و اصلاح آسیبپذیریهای شناختهشده نیاز دارند.
در این دوره، محصولات مهمی مانند FortiOS و FortiManager در فهرست اطلاعیههای امنیتی قرار گرفتهاند. با این حال، نوع آسیبپذیری، شرایط بهرهبرداری و نسخههای تحت تأثیر برای تمام محصولات یکسان نیست.
برای مدیران شبکه، مهمترین اقدام این است که ابتدا وضعیت واقعی تجهیزات را شناسایی کنند، سپس نسخه نصبشده را با اطلاعیه اختصاصی تطبیق دهند و در نهایت، بر اساس مسیر ارتقای رسمی و شرایط عملیاتی سازمان برای اصلاح آن تصمیم بگیرند.
بهروزرسانی بدون برنامه میتواند ریسک عملیاتی ایجاد کند؛ همانطور که بهتعویق انداختن اصلاح آسیبپذیریها نیز ممکن است امنیت شبکه را تحت تأثیر قرار دهد.انتخاب راهکار مناسب نیازمند ایجاد تعادل میان امنیت، پایداری سرویس و الزامات عملیاتی سازمان است.
اگر برای بررسی وضعیت امنیتی فایروال FortiGate، شناسایی نسخههای آسیبپذیر یا برنامهریزی برای بهروزرسانی تجهیزات Fortinet به راهنمایی فنی نیاز دارید، میتوانید از مشاوره تخصصی کارشناسان فنی XNET به رایگان استفاده کنید.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمای پشتیبانی شبکه را نیز مطالعه کنید.