SNMPv3 در مقابل NetFlow و sFlow: کدام پروتکل مانیتورینگ برای شبکه شما مناسب است؟
در دنیای امروز با گسترش سریع زیرساختهای دیجیتال، مانیتورینگ دقیق شبکه به یک الزام بدل شده است. این مقاله سه پروتکل SNMPv3، NetFlow و sFlow را بررسی میکند تا بتوانید بر اساس نیاز شبکه، گزینه بهتری را انتخاب کنید.
خلاصه تخصصی مقاله
در دنیای امروز با گسترش سریع زیرساختهای دیجیتال، مانیتورینگ دقیق شبکه به یک الزام بدل شده است. این مقاله سه پروتکل SNMPv3، NetFlow و sFlow را بررسی میکند تا بتوانید بر اساس نیاز شبکه، گزینه بهتری را انتخاب کنید.
موضوعات اصلی: پشتیبانی شبکه، امنیت شبکه، مانیتورینگ شبکه، NetFlow، شبکه، sFlow
در دنیای امروز با گسترش سریع زیرساختهای دیجیتال، مانیتورینگ دقیق شبکه یک الزام است. هر اختلال یا تهدید امنیتی میتواند به توقف عملیات منجر شود و از این رو استفاده از پروتکلهای استاندارد برای نظارت مستمر بر وضعیت شبکه حیاتی است.
پروتکلهایمانیتورینگ شبکهSNMPv3، NetFlow و sFlow چیستند؟
SNMPv3، NetFlow و sFlow سه پروتکل استاندارد مانیتورینگ شبکه هستند که برای جمعآوری، تحلیل و پایش وضعیت تجهیزات و ترافیک شبکه به کار میروند. SNMPv3 بر سلامت و پارامترهای عملکردی با امنیت بالا متمرکز است، در حالی که NetFlow و sFlow برای تحلیل جریان ترافیک و الگوهای مصرف کاربرد دارند. این پروتکلها نقش کلیدی در مدیریت، امنیت و بهینهسازی شبکههای سازمانی ایفا میکنند و انتخاب صحیح آنها به نیازهای مانیتینگ و مقیاس شبکه بستگی دارد.
SNMPv3 چیست و چه ویژگیهایی دارد؟
SNMPv3مخفف "Simple Network Management Protocol version 3" است و یکی از رایجترین پروتکلهای مدیریت و مانیتورینگ تجهیزات شبکه است. این نسخه با افزودن رمزنگاری، احراز هویت قوی و کنترل سطح دسترسی، امنیت را به سطحی بالاتر میبرد.
مهمترین ویژگیهای SNMPv3
- امنیت پیشرفتهرمزنگاری برای حفظ محرمانگی دادهها و احراز هویت برای جلوگیری از دسترسی غیرمجاز.
- مدیریت متمرکز کاربرانامکان تعریف سطح دسترسی با مدل RBAC در مانیتورینگ تجهیزات.
- پشتیبانی از استانداردهای IETFهماهنگی با استانداردهای RFC 3411 تا RFC 3418 برای پایههای ساختاری و امنیتی SNMPv3.
- Backward Compatibilityبرخی ابزارها با SNMPv1 و SNMPv2 کار میکنند تا مهاجرت را سادهتر کنند.
- کاهش احتمال حملات MITM و Replayبا پیامهای تأییدشده.
SNMPv3 در چه محیطهایی استفاده میشود؟
SNMPv3 گزینهای مناسب برای شبکههایی است که به نظارت مستمر، امن و کنترلشده نیاز دارند
- دیتاسنترهای سازمانی
- شبکههای مالی و بانکی
- بیمارستانها و مراکز سلامت با تجهیزات حیاتی
- شبکههای VoIP و ISPهایی که نیاز به مانیتورینگ دقیق ترافیک دارند
- سازمانهایی با ساختار BYOD یا دسترسیپذیری بالا
«SNMPv3 ویژگیهای امنیتی مانند یکپارچگی پیام، احراز هویت و رمزنگاری را فراهم میکند تا از دسترسی غیرمجاز و حملات احتمالی جلوگیری شود.»
NetFlow چیست و چگونه کار میکند؟
NetFlowیک پروتکل قدرتمند برای تحلیل ترافیک شبکه است که بهطور گسترده در تجهیزات مختلف پشتیبانی میشود. برخلاف SNMP که روی وضعیت دستگاه متمرکز است، NetFlow دادههای دقیقتری درباره رفتار جریانهای ترافیکی ارائه میدهد. این ویژگی NetFlow را ابزار مؤثری برای تحلیل دقیق مصرف پهنای باند، تشخیص رفتار مشکوک و بهینهسازی عملکرد شبکه میکند.
NetFlow چگونه کار میکند؟
NetFlow اطلاعات مربوط به هر «Flow» یا جریان ترافیکی را ثبت میکند. یک Flow معمولاً شامل آدرس مبدا و مقصد IP، شماره پورت مبدا و مقصد، پروتکل، کلاس سرویس و ورودی/خروجی روتر یا سوئیچ است. هرگاه Flow جدیدی شناسایی شود، اطلاعات آن در یک جدول ذخیره میشود و دادهها به یک NetFlow Collector ارسال میشوند تا در آنجا پردازش، تحلیل و ذخیره شوند.
مهمترین کاربردهای NetFlow
- تحلیل رفتار کاربران و دستگاههامانند شناسایی کاربری که بیشترین پهنای باند را مصرف میکند.
- تشخیص ناهنجاری و حملات سایبریمانند رفتارهای غیرمعمول یا ترافیک غیرمعمول به سوی منابع ناشناخته.
- مدیریت پهنای باندبررسی دقیق اینکه کدام سرویسها یا اپلیکیشنها بیشترین منابع شبکه را مصرف میکنند.
- برنامهریزی برای ارتقای زیرساخت شبکهبراساس تحلیل دادهها و نیاز به تغییر توپولوژی یا تجهیزات.
مثال کاربردی از محیط واقعی
فرض کنید در سازمانی با چند شعبه کاربران از کندی اینترنت شکایت دارند. با فعالسازی NetFlow روی روتر اصلی، مشخص میشود که یکی از سیستمها مقدار زیادی داده به آدرس خارجی ارسال میکند. بررسیها نشان میدهد که این سیستم آلوده به بدافزار است و دادههای سازمانی به خارج از کشور ارسال میشود. با تحلیل NetFlow، تیمپشتیبانی شبکهمیتواند ارتباط را قطع و سیستم را پاکسازی کند.
sFlow چیست و چه مزایایی دارد؟
sFlowیاsampled Flowیک پروتکل مانیتورینگ است که برخلاف SNMP و NetFlow که بر پایه وضعیت دستگاه یا جریانهای دقیق بستهها کار میکنند، از روش نمونهبرداری آماری برای بررسی ترافیک شبکه استفاده میکند. این رویکرد باعث میشود sFlow در شبکههای بزرگ و پرترافیک سبکتر، سریعتر و مقیاسپذیرتر باشد.
sFlow میتواند نه تنها اطلاعات لایههای شبکه (لایه ۲ و ۳)، بلکه دادههایی از لایههای بالاتر (مانند لایه ۷) را نیز جمعآوری کند. بنابراین، بسیاری از تجهیزات پیشرفته از جمله سوئیچهای برندهای مختلف از sFlow پشتیبانی میکنند.
sFlow چگونه کار میکند؟
- Sampled Packet Headersبخشی از بستهها بهطور تصادفی انتخاب میشود تا اطلاعات تحلیلی سبکتری فراهم شود.
- Interface Countersاطلاعات آماری از وضعیت پورتها مانند تعداد بستههای ورودی/خروجی، خطاها، نرخ ارسال و دریافت و غیره را در بازههای زمانی مشخص ارسال میکند.
این دادهها توسط یکsFlow Collectorتجمیع میشوند و تحلیل میشوند.
مزایای کلیدی sFlow نسبت به NetFlow و SNMP
- مصرف منابع پایینبه دلیل استفاده از نمونهبرداری، فشار کمتری روی CPU و حافظه تجهیزات وارد میشود.
- مقیاسپذیری بالامناسب برای شبکههای بزرگ با صدها یا هزاران دستگاه.
- پشتیبانی از انواع لایههاامکان دریافت داده از لایه ۲ تا ۷ با تنظیمات.
- سرعت بالا در انتقال دادهارسال real-time به Collector با سربار کم.
- پشتیبانی از چند Vendorاز ابتدا cross-platform طراحی شده است.
چه زمانی استفاده از sFlow مناسبتر است؟
اگر در شبکهای با تعداد زیادی سوئیچ، ترافیک بالا و نیاز به تحلیل سبک اما گسترده هستید، sFlow گزینه بهتری است. مثالها: دیتاسنترها با ترافیک متغیر، سازمانهای متنوع از برندهای مختلف، پایش کلی رفتار ترافیکی بدون نیاز به جزئیات دقیق بستهها.
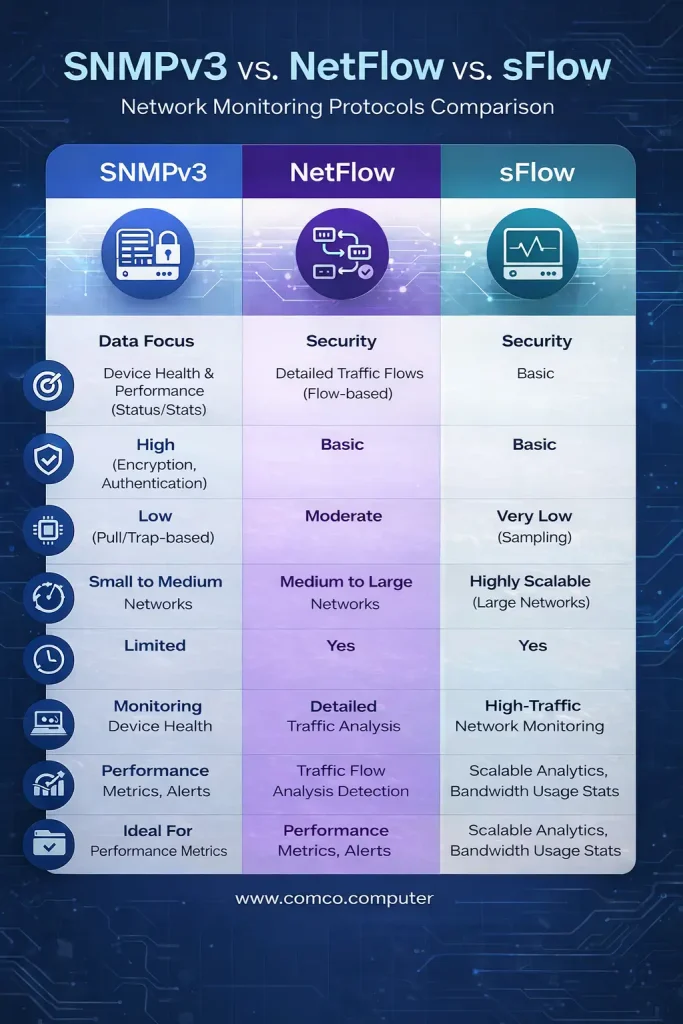
جدول مقایسه SNMPv3، NetFlow و sFlow
| ویژگیها / پروتکلها | SNMPv3 | NetFlow | sFlow |
|---|---|---|---|
| نوع داده | وضعیت دستگاه و پارامترهای کلی | جریانهای دقیق ترافیکی (Flow-based) | نمونهبرداری از ترافیک و اطلاعات پورت |
| امنیت داخلی | دارد | ندارد (در نسخههای پایه) | ندارد |
| زمانبندی ارسال داده | pull یا trap | بهصورت export از دستگاههای مرزی | بهصورت نمونهگیری تصادفی |
| نوع تحلیلپذیری | محدود به اطلاعات تجهیز | تحلیل رفتار دقیق داده و ترافیک | بررسی رفتار عمومی شبکه با دقت کمتر |
| سازگاری با برندها | اکثر تجهیزات شبکه | بیشتر روی تجهیزات Cisco و مشابه | بیشتر برندها (HPE, Juniper, Huawei, etc) |
| مصرف منابع دستگاهها | پایین | متوسط تا بالا | بسیار پایین |
| مناسب برای | مانیتورینگ سلامت و وضعیت دستگاهها | مانیتورینگ دقیق جریان داده و رفتار ترافیکی | مانیتورینگ مقیاسپذیر و گسترده با حداقل بار پردازشی |
| سطح اطلاعات بستهها | فقط در حد شمارندهها | سطح ۳ و ۴ (IP و پورتها) | سطح ۲ تا ۷ بسته به تنظیمات |
| پیچیدگی پیکربندی | ساده | متوسط | ساده تا متوسط |
| پشتیبانی از real-time | محدود | بله | بله |
انتخاب بین SNMP، NetFlow و sFlow به نیاز سازمان بستگی دارد. اگر امنیت و نظارت دقیق بر تجهیزات مهم است، SNMPv3 مناسب است. برای تحلیل جزئی ترافیک، NetFlow کاربرد دارد. اما اگر نیاز به مانیتورینگ سبک و سریع در مقیاس وسیع دارید، sFlow بهترین انتخاب خواهد بود.
برای بسیاری از پشتیبانان شبکه، انتخاب پروتکل مناسب مانیتورینگ تصمیمی حیاتی است. تفاوت در دقت، سربار پردازشی، سطح تحلیلپذیری و سازگاری با تجهیزات مستقیماً بر عملکرد و امنیت شبکه اثر میگذارد. SNMPv3، NetFlow و sFlow هرکدام در موقعیتهایی میتوانند گزینهای مناسب باشند؛ اما شرط موفقیت، شناخت دقیق نیازهای شبکه است.
آیا میتوان SNMPv3، NetFlow و sFlow را همزمان استفاده کرد؟
بله؛ در معماریهای مدرن مانیتورینگ شبکه استفاده همزمان از SNMPv3، NetFlow و sFlow نه تنها ممکن است، بلکه در بسیاری از سازمانها واقعاً بهترین رویکرد است. هر پروتکل زاویه دید متفاوتی از وضعیت شبکه ارائه میدهد و همپوشانی آنها کم است.
در طراحی اصولی، این سه پروتکل بهصورت مکمل عمل میکنند، نه جایگزین یکدیگر.
نقش هر پروتکل در معماری ترکیبی مانیتورینگ
- SNMPv3نظارت بر سلامت تجهیزات
- NetFlowتحلیل دقیق جریانهای ترافیکی
- sFlowدید کلی و سریع از الگوهای ترافیکی در مقیاس بزرگ
تمام دادهها به Collector/Analyzer مرکزی ارسال میشوند تا تصویر جامعی از وضعیت شبکه به دست آید.
تفاوت اصلی SNMPv3 با نسخههای قبلی چیست؟ SNMPv3 امنیتیتر است و قابلیتهایی مانند رمزنگاری، احراز هویت و تمامیت پیام را ارائه میدهد.
آیا میتوان از NetFlow و sFlow بهصورت همزمان در یک شبکه استفاده کرد؟ بله، در بسیاری از شبکههای بزرگ ترکیب این دو پروتکل برای پوشش جامعتر مانیتورینگ استفاده میشود.
کدام پروتکل کمترین سربار پردازشی را دارد؟ sFlow به دلیل نمونهبرداری آماری، سربار پردازشی بسیار کمتری نسبت به NetFlow دارد.