از امنیت اطلاعات تا حاکمیت هوش مصنوعی، چگونه ISO 27001، ITIL، COBIT و ISO 42001 را در یک مدل مدیریتی یکپارچه کنیم؟
شرکت امنیت اطلاعات و شبکه XNET با بهره گیری ازمتخصصان حوزه امنیت اطلاعات و با استفاده از استانداردهای بین المللی مرتبط، معتبرترین و باسابقه ترین شرکت ایرانی در زمینه ارائه خدمات سایبری برای سازمان ها وادارات میباشد.
خلاصه تخصصی مقاله
شرکت امنیت اطلاعات و شبکه XNET با بهره گیری ازمتخصصان حوزه امنیت اطلاعات و با استفاده از استانداردهای بین المللی مرتبط، معتبرترین و باسابقه ترین شرکت ایرانی در زمینه ارائه خدمات سایبری برای سازمان ها وادارات میباشد.
موضوعات اصلی: پشتیبانی شبکه، هوش مصنوعی، مدیریت، کنترل، ریسک، اطلاعات
مسئله، داشتن استاندارد نیست؛ تصمیمهای ناسازگار است
سازمانی را تصور کنید که سیستم مدیریت امنیت اطلاعات دارد، خدمات فناوری را طبق فرایندهای مشخص اداره میکند و برای حاکمیت فناوری نیز چارچوبی تعریف کرده است. با این حال، یک دستیار هوش مصنوعی بدون تعیین مالک ریسک به اسناد داخلی متصل میشود. اگر اطلاعات محرمانه در پاسخ نمایش داده شود، چه کسی مسئول تصمیم، مهار و اصلاح است؟
مسئله اغلب نبودِ استاندارد نیست؛ گسست میان تصمیم مدیریتی، کنترل امنیتی و اجرای عملیاتی است. یکپارچهسازی به معنای ترکیب چهار سند یا ایجاد فرایندهای موازی نیست؛ باید مسئولیت، ریسک، کنترل، شواهد و بازنگری را به هم متصل کرد.
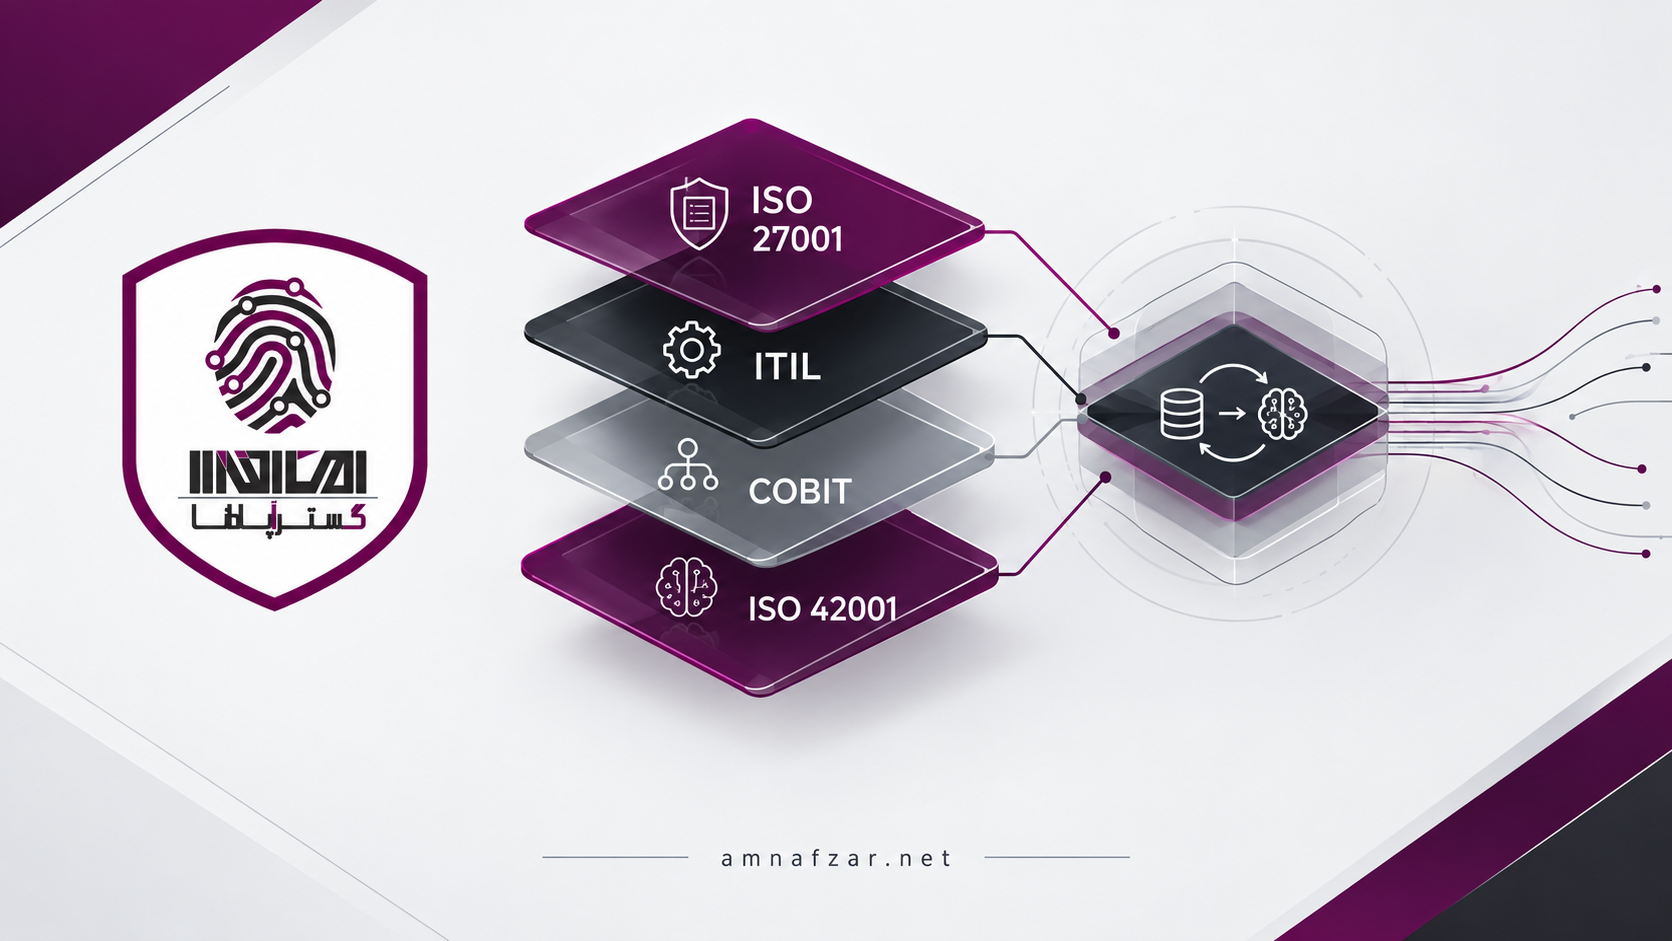
چهار چارچوب، چهار نقش مکمل
1. حاکمیت فناوری اطلاعات (COBIT 2019): تعیین جهت، اولویت، پاسخگویی، سطح پذیرش ریسک و سنجش ارزش برای کسبوکار.
2. سیستم مدیریت امنیت اطلاعات (ISO/IEC 27001:2022): ارزیابی و رسیدگی به ریسک امنیت اطلاعات، انتخاب کنترل و سنجش اثربخشی آن.
3.سیستم مدیریت هوش مصنوعی (ISO/IEC 42001:2023): مدیریت ریسکها و آثار ویژه هوش مصنوعی، نظارت انسانی و کنترل در چرخه عمر سامانه.
4. مدیریت خدمات فناوری اطلاعات (ITIL 4): تبدیل تصمیمها و الزامات به فعالیتهای روزمره مانند مدیریت تغییر، رخداد، سطح خدمت و بهبود.
این منابع همارز نیستند: دو مورد استاندارد سیستم مدیریت هستند و دو مورد چارچوب راهنما. مدل یکپارچه باید نقش تخصصی هرکدام را حفظ کند. به عبارتی: این منابع جایگزین یکدیگر نیستند. هرکدام مسئلهای متفاوت را پوشش میدهد و ارزش یکپارچهسازی زمانی ایجاد میشود که مرز مسئولیتها حفظ شود.
فلوچارت ارتباط چارچوبها با کنترل و شواهد
مسیر پیشنهادی اتصال تصمیمهای حاکمیتی به کنترلهای تخصصی، اجرای خدمات و شواهد اثربخشی
سناریوی عملی: دستیار هوش مصنوعی متصل به اسناد داخلی
فرض کنید کاربری با طرح پرسشی متفاوت، پاسخ مبتنی بر سندی را دریافت میکند که مجوز مشاهده آن را ندارد. این یک نقص صرفاً فنی نیست؛ همزمان مسئله مالکیت داده، معماری دسترسی، مدیریت تغییر و پذیرش ریسک را آشکار میکند.
در این وضعیت، حاکمیت باید مالک تصمیم و حدود پذیرش ریسک را مشخص کند؛ امنیت اطلاعات، قواعد طبقهبندی و مجوز دسترسی را تعریف کند؛ مدیریت هوش مصنوعی، ریسک پاسخ نامعتبر، سوءاستفاده از محتوایبازیابیشده و نظارت انسانی را بررسی کند؛ و مدیریت خدمات، تغییرات و رخدادهای مرتبط را در یک گردشکار کنترلشده اداره کند.
کنترل مؤثر باید در محل بازیابی اطلاعات و پیش از ارائه محتوای مجاز به مدل اعمال شود. صرفِ نوشتن دستور «اطلاعات محرمانه را نمایش نده» برای مدل، جایگزین کنترل دسترسی نیست.
از کنترل روی کاغذ تا کنترل قابل اثبات
برای هر کنترل، باید یک رکورد مشترک با شناسه مشخص ایجاد شود که به ریسک، خدمت، دارایی یا سامانه هوش مصنوعی مرتبط باشد. حداقل اطلاعات لازم عبارتاند از: هدف کنترل، مالک اجرا، مسئول نظارت، روش اجرا، شواهد قابل بررسی و معیار اثربخشی.
برای نمونه، بهجای عبارت کلی «دسترسی به اسناد کنترل میشود»، معیار روشن تعیین شود: «در آزمونهای دسترسی غیرمجاز، هیچ محتوای محدودشدهای وارد پاسخ نشود». نتیجه آزمون، نسخه سامانه، مسئول اصلاح و زمان بازآزمایی باید ثبت شود.
مسیر پیشنهادی اجرا در سازمان
۱. یک خدمت یا کاربرد هوش مصنوعی مهم را انتخاب و مالک کسبوکار و مالک ریسک آن مشخص شود.
۲. سناریوهای تهدید و اثر بر خدمت تحلیل و کنترلهای امنیتی و هوش مصنوعی لازم انتخاب شود.
۳. کنترلها در معماری، مدیریت تغییر و رسیدگی به رخداد پیادهسازی شود؛ از ساخت گردشکارهای تکراری پرهیز شود.
۴. شواهد آزمون، رخداد، کیفیت خروجی و اثربخشی کنترل در یک نمای قابل ردیابی جمعآوری شود.
۵. نتایج در بازنگری مدیریتی بررسی شده و برای ریسک باقیمانده، اصلاح یا پذیرش مستند تصمیم گیری شود.
خطاهایی که یکپارچهسازی را بیاثر میکنند
صرفاً ساختن ماتریس تطبیق، یکیدانستن گواهی امنیت با مدیریت ریسک هوش مصنوعی، تبدیل مدیریت تغییر به زنجیره تأییدهای غیرضروری و سنجش تعداد فرمها بهجای اثربخشی کنترلها، چهار خطای رایجاند. معیار موفقیت، تصمیم بهتر و کاهش ریسک قابل اثبات است؛ نه افزایش تعداد اسناد.
یکپارچهسازی چارچوبهای حاکمیتی و مدیریتی زمانی ارزش واقعی ایجاد میکند که از سطح مستندات و ماتریسهای تطبیق فراتر رود و به یک سازوکار اجرایی و قابلپایشتبدیل شود. سامانه «ایزوافزار»، محصول شرکت XNET، با رویکرد مدیریت یکپارچه استانداردها، بستری برای همراستاسازی الزامات، فرایندها، کنترلها و فعالیتهای مدیریتی فراهم میکند. این رویکرد به سازمان کمک میکند بهجای مدیریت جزیرهای چارچوبهایی مانند (ISO/IEC 27001)، (ISO/IEC 42001)، (COBIT) و (ITIL)، نقاط اشتراک و ارتباط آنها را شناسایی کرده و مسیر منسجمتری برای استقرار، ارزیابی و بهبود نظامهای مدیریتی خود طراحی کند. هدف ایزوافزار صرفاً مدیریت مستندات استانداردها نیست؛ بلکه کمک به تبدیل الزامات پراکنده به یک نظام مدیریتی هماهنگ، قابل پیگیری و اثربخش است.
یک تصمیم، چند کنترل و یک مسیر پاسخگویی
یکپارچهسازی واقعی زمانی شکل میگیرد که تصمیم حاکمیتی به کنترل قابل اجرا تبدیل شود، کنترل در عملیات روزمره اثر بگذارد و نتیجه آن با شواهد به تصمیمگیر بازگردد. در این مدل، چارچوب حاکمیت جهت و پاسخگویی را روشن میکند؛ استانداردهای امنیت اطلاعات و هوش مصنوعی ریسکهای تخصصی را پوشش میدهند و مدیریت خدمات، اجرای پایدار و بهبود را پشتیبانی میکند.
پیشنهاد عملی این است که بهجای اجرای همزمان چهار برنامه مستقل، از یک کاربرد حساس آغاز کنید و پیوند میان ریسک، مالک کنترل، گردشکار، آزمون و تصمیم اصلاحی را در همان دامنه اثبات کنید. XNET میتواند در ارزیابی شکاف و طراحی این مدل متناسب با شرایط سازمان همراه شما باشد.
برای ارزیابی پایداری، امنیت و نگهداری این زیرساخت، راهنمایپشتیبانی شبکهرا نیز مطالعه کنید.